WardPane 2.0 neler yapar
WardPane 2.0 statik, PHP ve Node.js sitelerini otomatik sertifikalar ve Cloudflare desteğiyle barındırır. Koruma ve trafik denetimi her site için ayrı olarak web sunucusunun içinde çalışır. Karşılaştırma sayfasındaki sekiz panelin çoğunda bunlar ModSecurity veya ücretli bir eklentiyle gelir.
Yeni başlayanlar ve deneyimli yöneticiler için
Yeni başlayanlar kurulum için tek bir komut, kendiliğinden düzenlenen sertifikalar, korumalı alanda çalışan siteler ve sade bir dille açıklanan ayarlar elde eder. Deneyimli yöneticiler her seçeneği, tarayıcıda bir terminali, sahip başına PM2'yi, .htaccess'i, bilinen bir sırada site başına kuralları, Cloudflare API'yi, dışa ve içe aktarmayı, sürüm sağlama toplamlarını ve kaynak kodunu elde eder.
Barındırma
Siteler ISPmanager tarzı bir dizin yapısında durur, bir Linux kullanıcısına aittir ve 80 ile 443 numaralı portlarda doğrudan WardPane tarafından sunulur.
- Siteler ve takma adlar
- Bir site, bir alan adı ve en fazla 99 takma addır (bir Let's Encrypt sertifikası en fazla 100 ad içerir). Bir takma ad ana siteyi sunar veya kendi klasörü varsa o klasörü sunar. Sitelerin bir görünen adı olabilir.
- Sahip yapısı
- Dosyalar /var/www/<owner>/data/www/<domain> içinde, günlükler ve geçici dosyalar hemen yanında durur. Varsayılan sahip, WardPane'in oluşturduğu bir Linux kullanıcısı olan www-root'tur. 1.x sürümünden gelen siteler eski klasörlerini korur.
- Üç işleyici
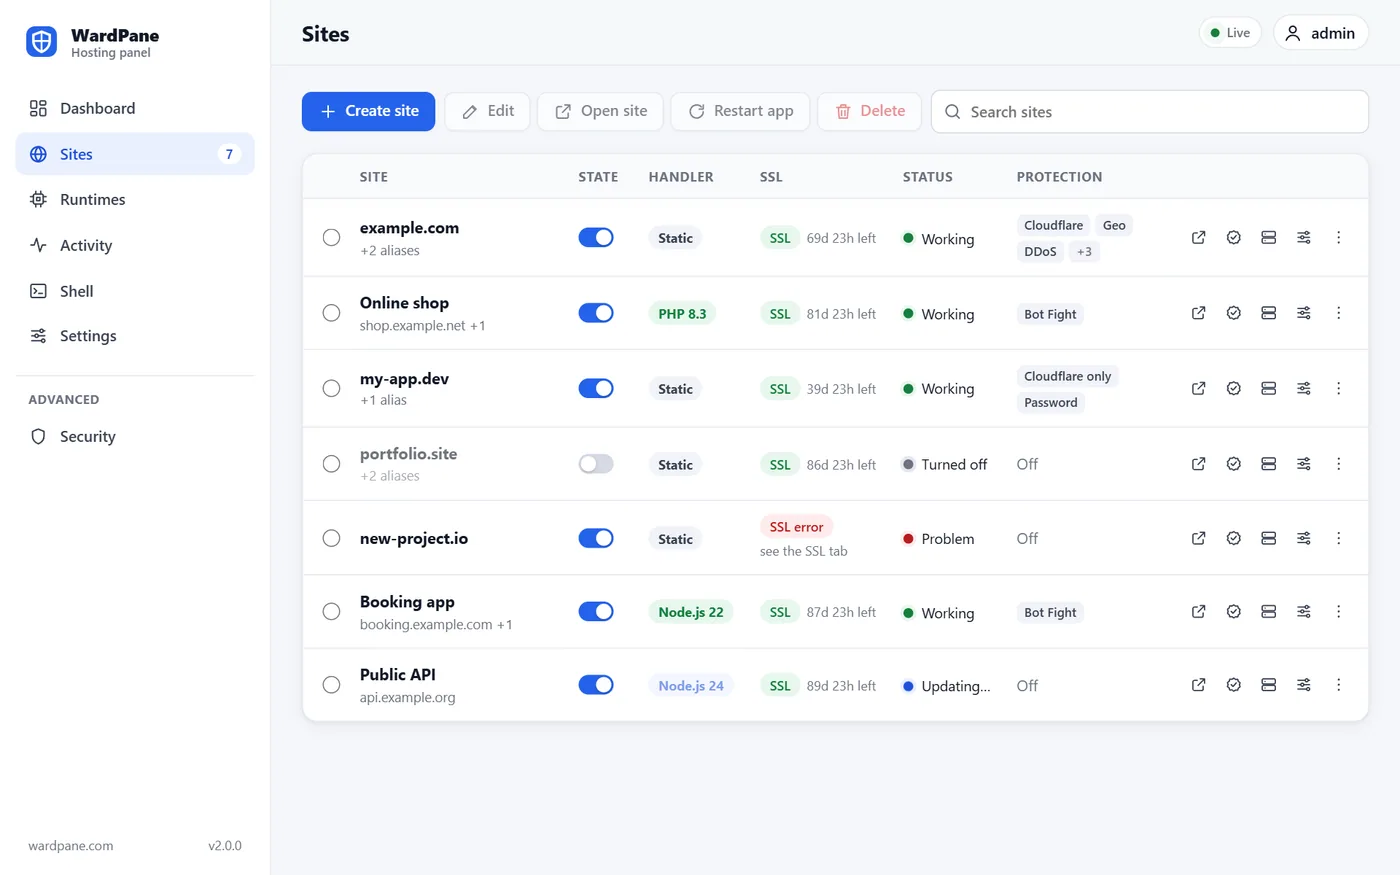
- İşleyici yok (statik barındırma), PHP veya Node.js; site başına seçilir ve istendiği zaman değiştirilebilir. Diğer işleyicilerin ayarları korunur, geri dönüldüğünde geri yüklenir.
- Statik dosyalar
- SPA modu (bilinmeyen yollar index.html'e gider), kendi 404.html dosyanız, devam ettirilebilir indirmelerle güçlü ETag'ler, HTTP'den HTTPS'e yönlendirme ve site klasörünün dışına asla çıkamayan sembolik bağlantılar.
- Çalışma ortamları
- Panel, sunucuda kurulu PHP sürümlerini ve desteklediği Node.js ana sürümlerini listeler: 20, 22, 24 ve 26; varsayılan sürüm 24'tür (20'nin desteği Nisan 2026'da sona erdi). Node.js derlemeleri nodejs.org'dan gelir ve yayımlanan SHA256 toplamlarıyla doğrulanır.
- Her sitede bir menü
- Site tablosunun her satırında o sitenin tüm işlemlerini içeren bir menü vardır; bir anahtar da hiçbir şeyi silmeden siteyi kapatıp yeniden açar.
- Tarayıcıda kabuk
- Doğrudan panelin içinde bir terminal: root oturumunda root kabuğu ya da site klasöründe site sahibinin kabuğu. Node.js siteleri için pm2 list ve pm2 restart orada çalışır.
- Dışa ve içe aktarma
- Her site tüm ayarlarıyla ve genel engel listesiyle birlikte tek bir JSON dosyasına girer. İçe aktarma birleştirir veya değiştirir, önce tüm dosyayı denetler ve /var/www içindeki dosyalara asla dokunmaz.
PHP ve Node.js
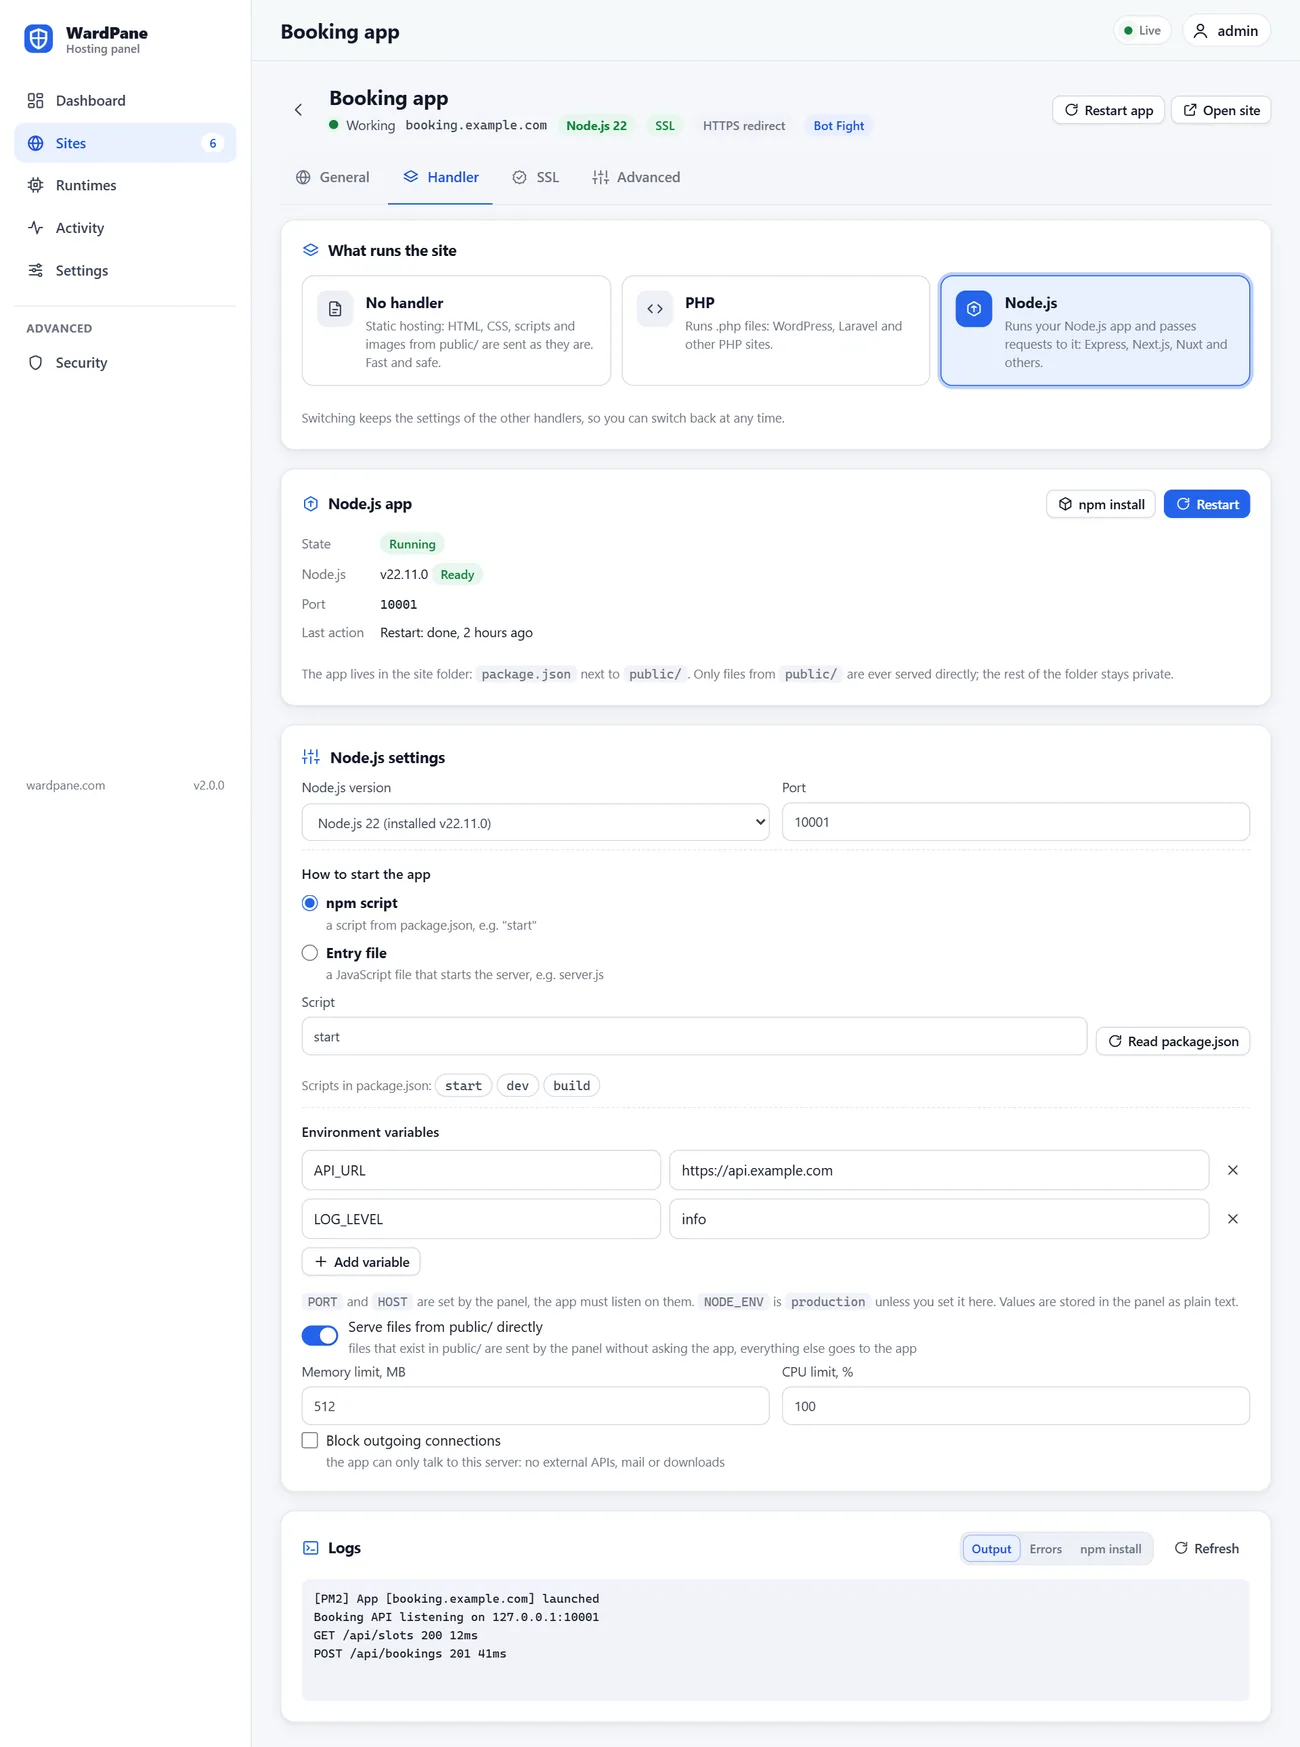
Her dinamik site, bir systemd korumalı alanı içinde kendi Linux kullanıcısıyla çalışır. Bozuk veya ele geçirilmiş bir site komşularını okuyamaz.
- Site başına bir php-fpm havuzu
- Ortak havuz yok, ortak opcache veya oturum yok. Kod PHP için salt okunurdur; PHP yalnızca tmp/, logs/, data/ ve belirttiğiniz klasörlere yazabilir ve PHP bu klasörlerden asla çalıştırılmaz.
- Sıkı bir PHP korumalı alanı
- php-fpm'in kendisi dışında tüm dosya sistemi salt okunur ve noexec'tir, open_basedir ayarlıdır, exec, system, shell_exec, proc_open, popen ve putenv devre dışıdır ve sistem çağrıları filtrelenir.
- Apache olmadan .htaccess
- Gerçek sitelerdeki yeniden yazma kuralları, yönlendirmeler, erişim kuralları, Basic auth, başlıklar ve önbellekleme olduğu gibi çalışır: WordPress, Laravel ve alışılmış HTTPS ve www yönlendirmeleri. Uygulayamadığı satırlar gösterilir, asla tahmin edilmez.
- PM2 ile Node.js
- Bir Node.js ana sürümü, bir npm betiği veya giriş dosyası, ortam değişkenleri ve sınırlar seçin. Uygulamaları sahip başına bir PM2 daemon'u çalıştırır, böylece pm2 sahibin kabuğunda çalışır.
- Uygulamanın önündeki proxy
- İsterseniz public/ içindeki dosyalar doğrudan sunulur, geri kalanı gerçek ziyaretçi IP'si X-Forwarded-For ve X-Real-IP içinde olacak şekilde uygulamaya gider. WebSocket bağlantıları aynı koruma denetimlerinden sonra geçer.
- Yeniden başlatma, npm install ve günlükler
- İşleyici sekmesinde yeniden başlatma ve npm install (kilit dosyası varsa npm ci) düğmeleri, çıktı, hata ve kurulum günlükleri ve seçmeniz için package.json içindeki betikler bulunur.
Sertifikalar ve Cloudflare
Sertifikalar elle adım gerekmeden düzenlenir ve yenilenir, Cloudflare arkasındaki siteler için de.
- Tamamen otomatik Let's Encrypt
- Tüm takma adlarıyla birlikte site başına bir sertifika; ömrünün üçte biri kaldığında yenilenir. DNS'i sunucuyu göstermeyen adlar atlanır ve gösterdiğinde eklenir, panel de nedenini gösterir.
- IPv6 da denetlenir
- Let's Encrypt önce IPv6'yı dener, bu yüzden her AAAA kaydı sunucuyu göstermelidir. WardPane bunları sertifika siparişi vermeden önce denetler.
- IP için bir sertifika
- Sunucu IP'si birkaç günde bir yenilenen kısa ömürlü bir sertifika alır. https://<ip>:1500 adresindeki panel uyarı olmadan açılır.
- Let's Encrypt hız sınırları
- Panel aynı sertifikayı iki kez sipariş etmez, bir siparişteki tüm başarısız adları tek seferde bildirir, her hatadan sonra daha uzun bekler ve devre dışı bırakılmış bir ACME hesabını değiştirir.
- Tek tıklamayla Cloudflare belirteci
- Cloudflare belirteci oluştur düğmesi Cloudflare'i doğru izinler doldurulmuş olarak açar. Belirteci geri yapıştırın; panel sitelerinizin bölgelerini denetleyip düzeltebilir.
Koruma
Her sitenin kendi denetimleri vardır ve bunlar PHP veya Node.js isteği görmeden önce web sunucusunun içinde çalışır. Bir adres yalnızca açık bir saldırı nedeniyle yasaklanır.
- Hız sınırı ve yasaklar
- Varsayılan olarak her adres 10 saniyede 150 istek gönderebilir. Sınırı aşan adres bir 404 alır ve ayarladığınız dakikalar boyunca yasaklanır. IPv6 ziyaretçileri /64 bloklarına göre sayılır ve yasaklanır, bu yüzden adres değiştirmek işe yaramaz. Her sitenin bir izin listesi vardır.
- Bot Fight
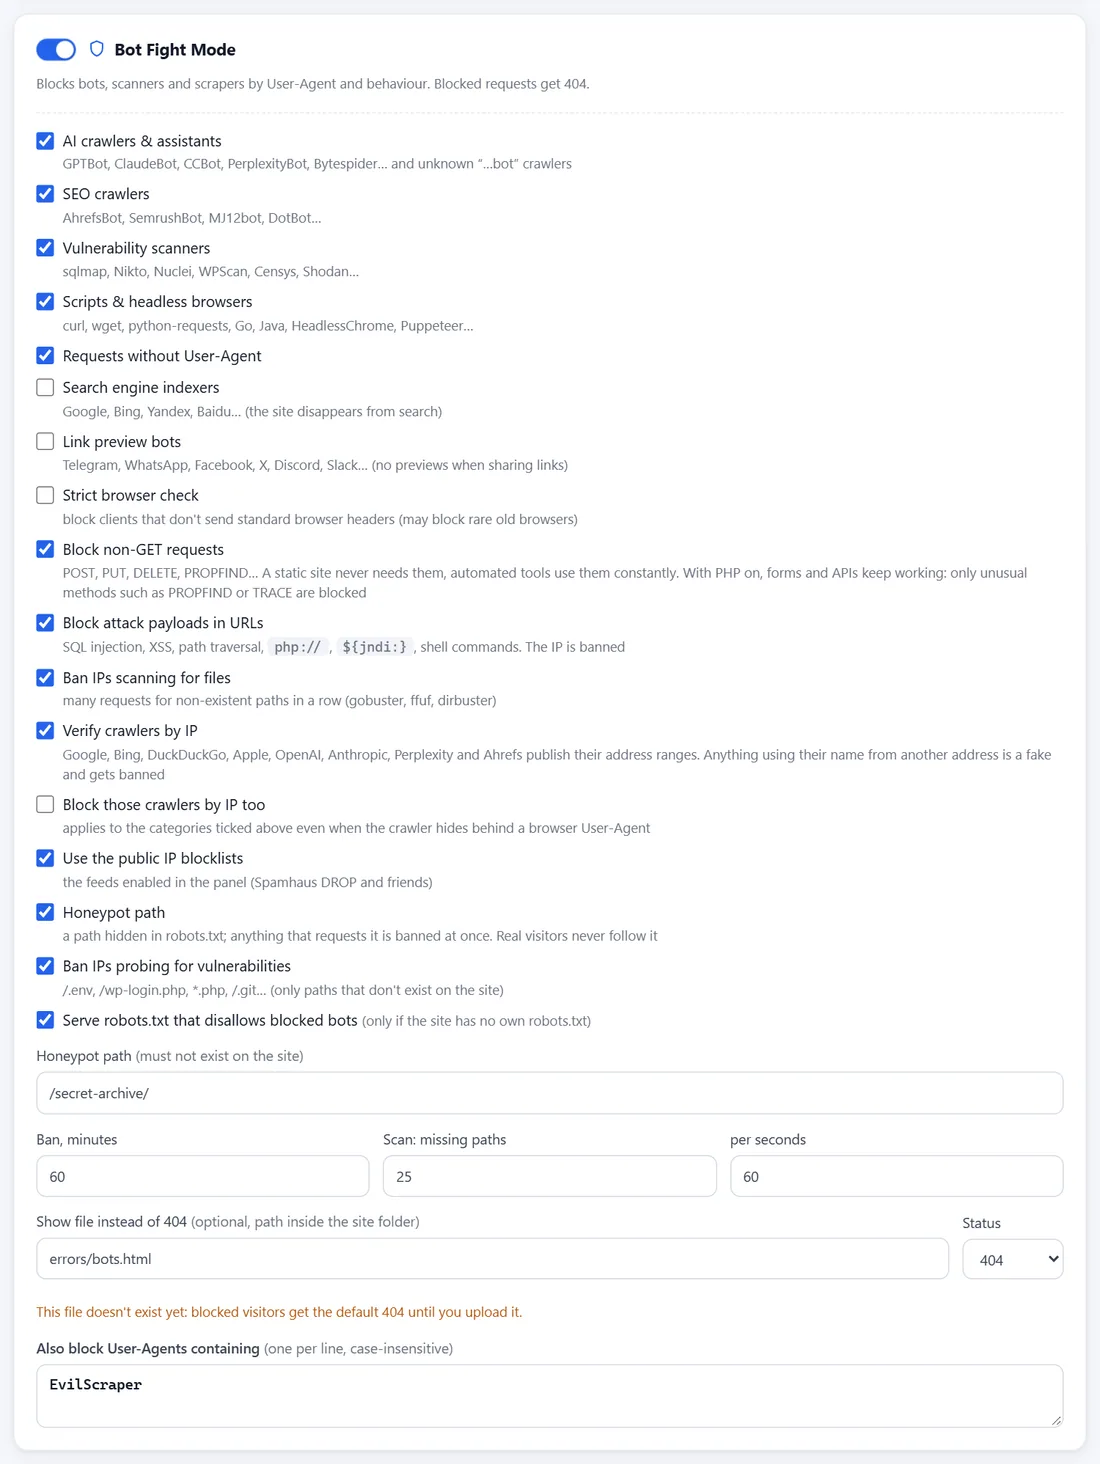
- Yapay zekâ tarayıcılarını, SEO tarayıcılarını, güvenlik açığı tarayıcılarını, betikleri ve başsız tarayıcıları, boş User-Agent'ları ve kendi listenizi engeller. Arama motorları ve bağlantı önizlemeleri yalnızca siz seçerseniz. İzleme hizmetleri ve RSS okuyucular rahat bırakılır.
- Yoklamalar ve zararlı yükler
- Sitede bulunmayan /.env, /.git, /wp-login.php ve benzeri adlar için yapılan istekler adresi yasaklatır. URL'deki açık SQL enjeksiyonu, XSS, dizin geçişi ve Log4Shell yükleri yasaklatır; belirsiz olanlar yalnızca o isteği reddeder.
- Tarama tespiti
- Art arda çok sayıda ıska (varsayılan olarak 60 saniyede 25) gobuster veya ffuf gibi görünür ve adresi yasaklatır. Eksik bir görsel ıskanın onda biri sayılır, bu yüzden bozuk resimleri olan eski bir sayfa tarama sayılmaz.
- Doğrulanmış tarayıcılar
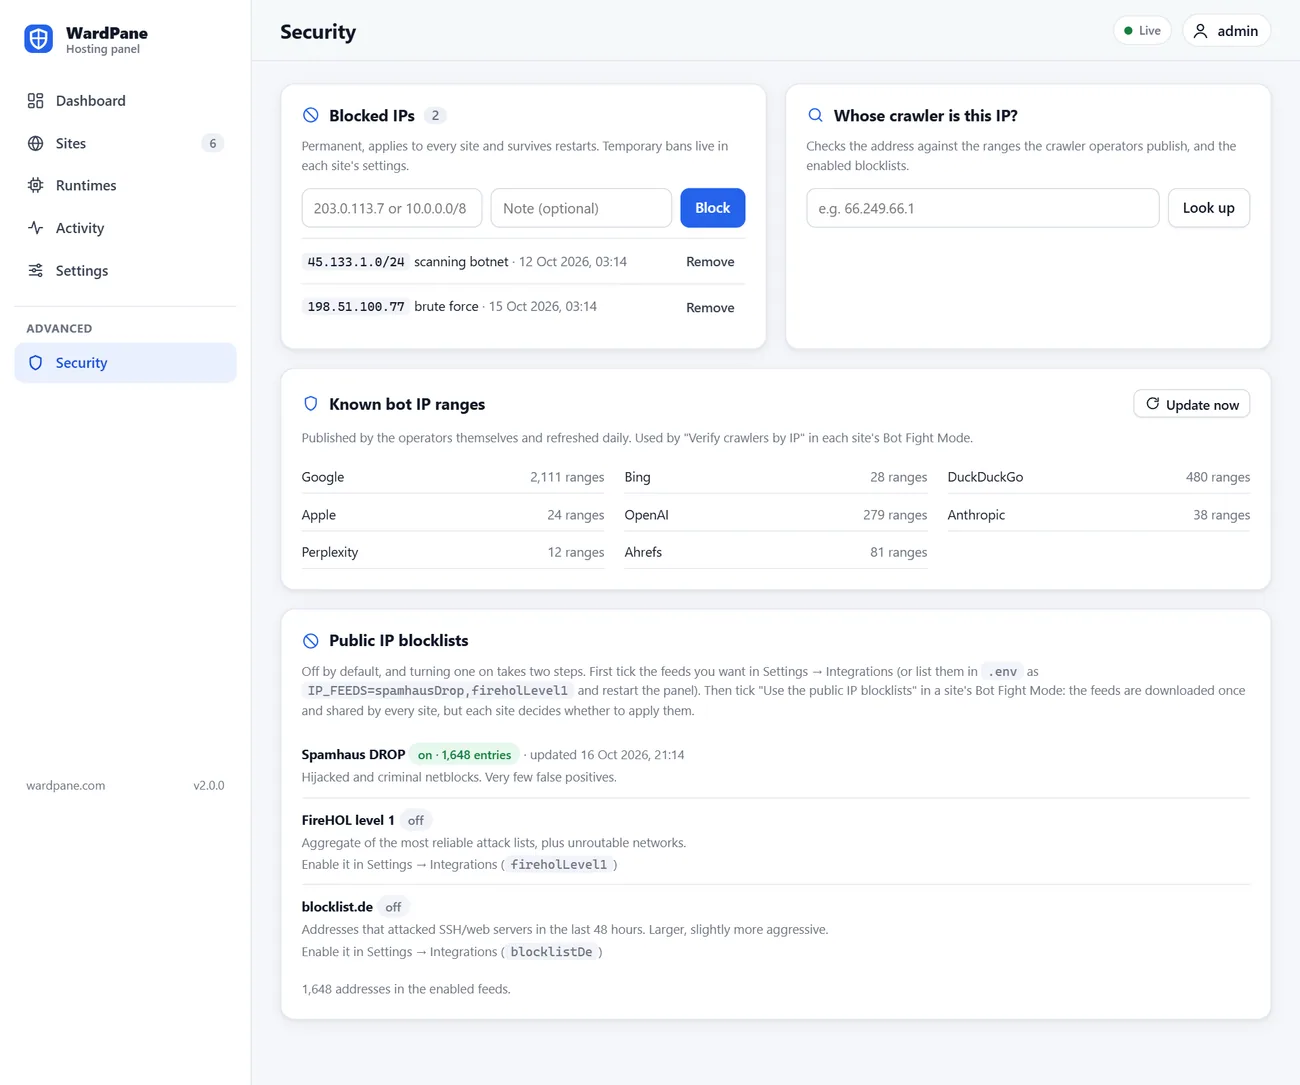
- Google, Bing, DuckDuckGo, Apple, OpenAI, Anthropic, Perplexity ve Ahrefs IP aralıklarını yayımlar. WardPane bunları her gün indirir ve başka bir adresten bunlardan biri olduğunu iddia eden herkesi yasaklar. Bu tarayıcıları, bir tarayıcı User-Agent'ının arkasına saklansalar bile IP'ye göre engelleyebilirsiniz.
- Herkese açık IP beslemeleri
- Spamhaus DROP, FireHOL level 1 ve blocklist.de; her gün yenilenir, site başına tek bir anahtarla uygulanır.
- Gruplarla coğrafi kurallar
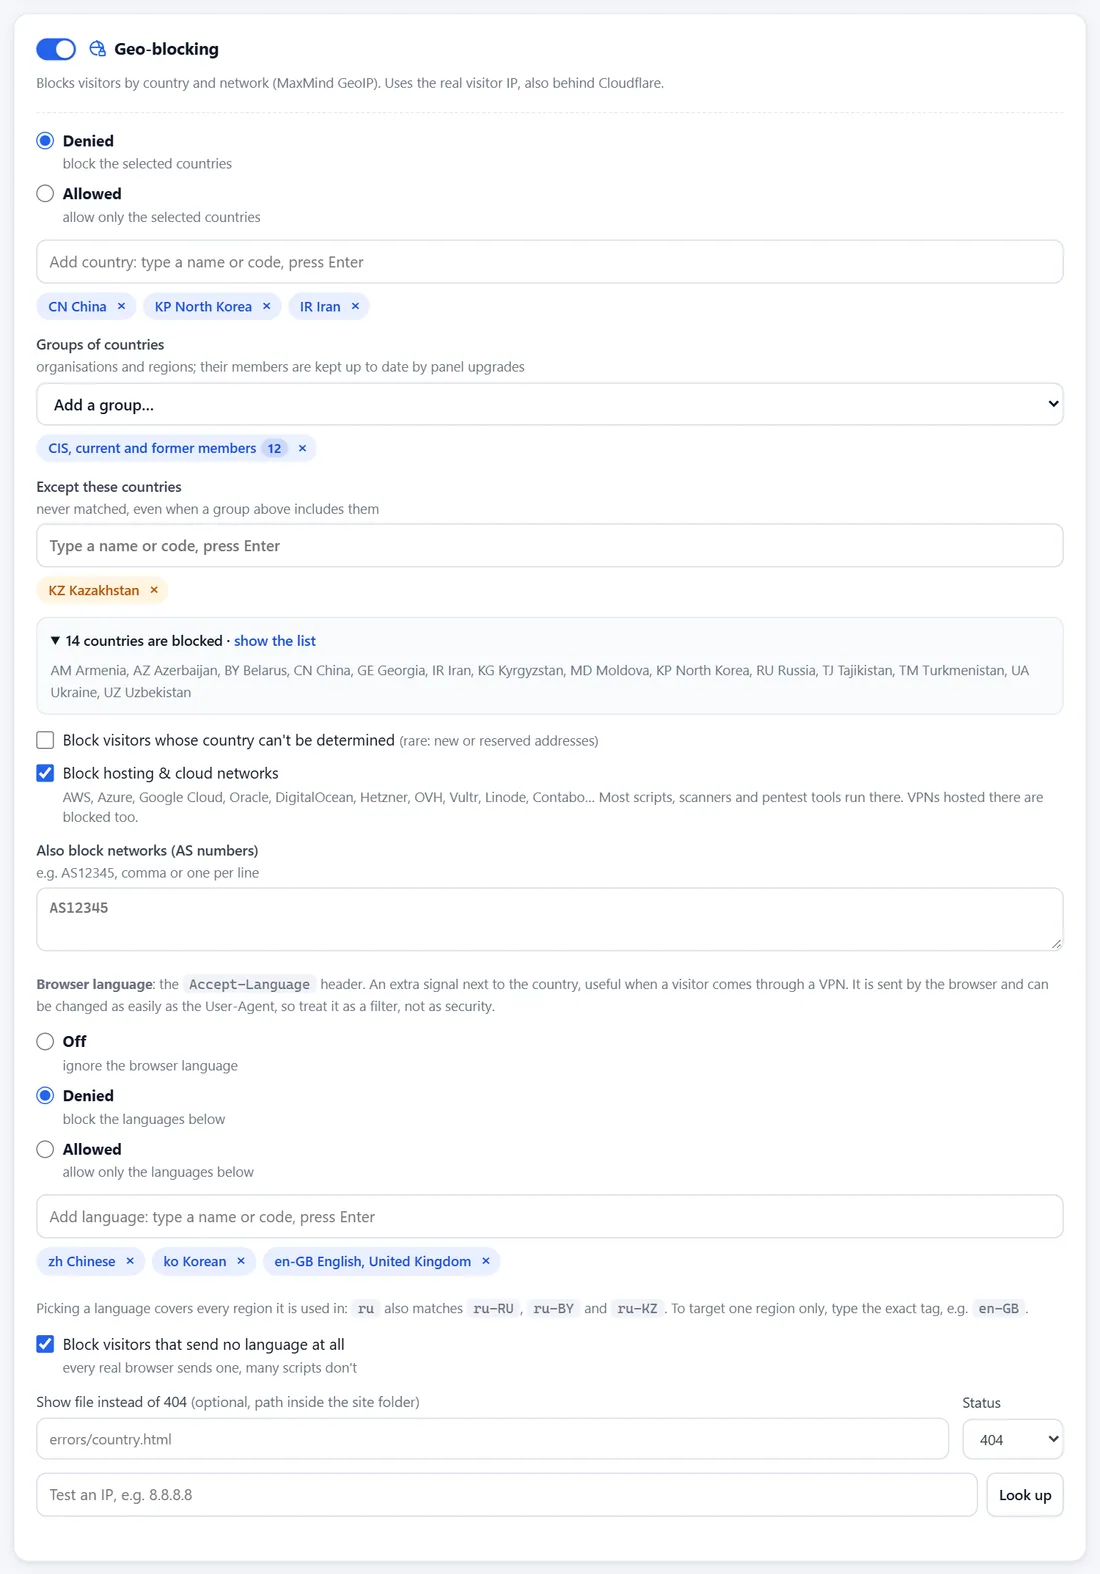
- Ülkelere tek tek veya gruplar halinde izin verin ya da engelleyin: eski SSCB, BDT, AEB, AB, AEA, Schengen, NATO, G7, G20, OECD, BRICS, ŞİÖ, ASEAN, Arap Birliği, Mercosur, kıtalar ve daha fazlası. İstisnalar ekleyin ve nihai ülke listesini görün.
- Barındırma ağları ve AS number'lar
- Otomasyonun büyük kısmının geldiği AWS, Azure, Google Cloud, Hetzner, OVH, DigitalOcean, Vultr ve diğer bulutlardan veya listelediğiniz herhangi bir AS number'dan gelen istekleri engelleyin.
- Dil filtresi
- Tarayıcı diline göre izin verin veya engelleyin; hiç dil göndermeyen istekler için ayrı bir anahtar vardır. Ülkenin yanında yararlı ek bir sinyal, örneğin bir VPN arkasında.
- Cihazlar
- Sıradan tarayıcılar için bir filtre olarak yalnızca Windows, macOS, Linux, Android, iOS veya diğerlerine izin verin.
- Yalnızca bağlantıyla
- Zorunlu URL parametreleri: site yalnızca bağlantınızla gelenlere açılır, örneğin bir reklamdan gelen ?ref=metaads. İmzalı bir çerez ve isteğe bağlı olarak ziyaretçi IP'si onları içeride tutar. Webhook'lar ve ödeme geri çağrıları için yollar açık kalır.
- Parola
- Taslaklar ve sitenin test kopyaları için HTTP Basic girişi. Parolalar scrypt özetleri olarak saklanır ve diğer tüm filtrelerden sonra ana iş parçacığı dışında denetlenir.
- Hotlink koruması
- Başka siteler görsellerinizi ve dosyalarınızı gömemez. Uzantıları, izin verilen siteleri (joker karakterler çalışır) ve Referer içermeyen isteklere ne yapılacağını seçin.
- Güvenlik başlıkları
- Site başına X-Frame-Options, Referrer-Policy, includeSubDomains ve preload ile HSTS, Content-Security-Policy ve Permissions-Policy.
- Bal küpü
- robots.txt'nin yasakladığı bir yol. Bir insan bu yolu açmaz, bu yüzden onu isteyen herkes anında yasaklanır.
- Özel engelleme sayfaları
- Cihaz, bot, coğrafi ve bağlantı engellemeleri için kendi sayfanız ve durum kodunuz (404, 403 veya 200), no-store ile sunulur.
- Genel engel listesi
- Tüm sitelerde engellenen adresler ve ağlar; diskte saklanır ve yeniden başlatmalarda korunur. Bir sitede koruma kapalı olsa bile geçerlidir.
Trafik denetimi
Her siteye kimin ulaşacağına, kuralların hangi sırayla uygulanacağına ve engellenen bir ziyaretçinin ne göreceğine siz karar verin.
Her istekte denetimlerin sırası
- Cloudflare: gerçek ziyaretçi IP'si, yalnızca Cloudflare üzerinden
- Genel engel listesi, ardından sitenin izin listesi
- Hız sınırı ve etkin yasaklar
- Bot Fight: User-Agent'lar, doğrulanmış tarayıcılar, IP beslemeleri, yoklamalar, zararlı yükler, taramalar, bal küpü
- Coğrafi: ülkeler ve gruplar, barındırma ağları, AS number'lar, tarayıcı dili
- Cihazlar
- Güvenlik başlıkları ve hotlink koruması
- Yalnızca bağlantıyla
- Parola
- .htaccess kuralları, ardından işleyici: dosyalar, PHP veya Node.js
- Cloudflare'i tanıyan gerçek IP
- Ziyaretçi adresi, yalnızca bağlantı gerçekten Cloudflare'den geliyorsa CF-Connecting-IP'den alınır. Ağ listesi her gün cloudflare.com'dan yenilenir.
- Yalnızca Cloudflare üzerinden
- Sunucu IP'sine doğrudan gelen istekler 404 alır, böylece kimse CDN'i ve kurallarını atlayamaz.
- Anahtar kapalıyken
- Cloudflare arkasında olup öyle işaretlenmemiş bir site Cloudflare adreslerini asla yasaklamaz ve Cloudflare sunucusu başına on kat daha yüksek bir sınır alır. Günlük düzeltmeyi önerir.
- Cloudflare Workers
- Bir Worker'dan gelen istekler normal sınırlar ve yasaklarla kendi bölgesine göre sayılır; kendi bölgenizin Worker'ı Cloudflare gibi değerlendirilir.
- Engelleme sayfası kodları
- Adresin boş görünmesi için 404, isteğin reddedildiğini söylemek için 403 veya kendi sayfanızla 200 kullanın. Hız sınırına takılan ve yasaklanan istemciler her zaman sade bir 404 alır.
- Önbellek açısından güvenli yanıtlar
- Bağlantı iznine bağlı yanıtlar Cache-Control: private ve Vary: Cookie alır, böylece bir CDN bunları bağlantısı olmayan birine asla vermez.
Panel güvenliği
Panel ayrıcalıksız wardpane kullanıcısı olarak çalışır ve giriş sayfasının kaba kuvvete karşı kendi sınırları vardır.
- Root girişi
- İsteğe bağlı olarak sunucunun root parolasıyla root olarak giriş yapın. Parola, yalnızca panelin açabildiği bir soket üzerindeki küçük bir root yardımcısı aracılığıyla unix_chkpwd tarafından denetlenir. Varsayılan olarak kapalıdır.
- Kaba kuvvet sınırları
- 5 başarısız deneme bir adresi (IPv6'da onun /64 ağını) 15 dakika engeller, 50 başarısız deneme ise /48 bloğunu engeller. Çok sayıda adresten gelen bir başarısız deneme dalgası, bilinmeyen adresler için girişi 5 dakika kapatır. Son 30 gün içinde giriş yapmış adresler çalışmaya devam eder.
- IP izin listesi
- PANEL_ALLOW_IPS ayarlıysa panel diğer adreslere hiç yanıt vermez. Kullanmakta olduğunuz adresi dışarıda bırakacak bir listeyi reddeder.
- Root yardımcısının yalıtımı
- Panel istenen durumu yazar; systemd tarafından başlatılan bir root yardımcısı kullanıcıları, klasörleri ve birimleri oluşturmadan önce her değeri yeniden denetler.
- Korumalı alanda PHP ve Node.js
- Site başına Linux kullanıcıları, salt okunur sistem, özel /tmp, yeni yetki yok, bellek ve CPU sınırları ve isteğe bağlı olarak giden bağlantı yok.
- Sürüm sağlama toplamları
- Her arşiv SHA-256 sağlama toplamıyla birlikte yayımlanır ve kaynak kodun tamamını içerir. Kurulum programı arşivi HTTPS üzerinden indirir ve herhangi bir şey çalıştırmadan önce SHA-256 değerini denetler.
- Geri alınabilen güncellemeler
- Her güncelleme bir geri yükleme betiğiyle birlikte yedek alır, yeni sürümün başladığını denetler ve başlamazsa kendiliğinden geri döner.
- Erişimi kurtarma
- Kendinizi dışarıda bırakırsanız sunucudaki tek bir komut panel girişini ve IP izin listesini sıfırlar, giriş engellerini kaldırır.
Boşta bir sunucuda deneyin
Temiz bir Ubuntu 24.04'te kurulum birkaç dakika sürer.