Ein kostenloses Hosting-Panel mit eingebautem Schutz
Betreiben Sie statische, PHP- und Node.js-Websites auf Ihrem eigenen Ubuntu-Server. Zertifikate, Cloudflare-Einrichtung und Schutz vor Bots, Scannern und Floods sind direkt in den Webserver eingebaut.
Ubuntu 24.04 LTS. Ein VPS mit 1 GB RAM reicht für ein Dutzend kleiner Websites.
Für den ersten Server und für den hundertsten
Wer seinen ersten VPS mietet, nutzt dasselbe Panel wie ein Admin mit vierzig Servern. Die Standardwerte funktionieren ohne Anpassung, und jede Option ist nur einen Tab entfernt.
Sie haben noch nie einen Server eingerichtet
Das Panel beginnt mit sicheren Werten und erklärt seine Einstellungen in einfachen Worten, sodass Sie vorher kein Handbuch lesen müssen.
- Ein Befehl zur InstallationFügen Sie ihn in die Serverkonsole ein. Das Installationsprogramm prüft das System und fragt nach, bevor es etwas ändert.
- Ein Zertifikat, das sich selbst ausstelltRichten Sie die Domain auf den Server, und HTTPS ist da. Verlängerungen laufen von selbst.
- Sichere StandardwerteJede PHP- und Node.js-Website läuft unter einem eigenen Linux-Benutzer in einer Sandbox, und das Panel selbst läuft ohne root.
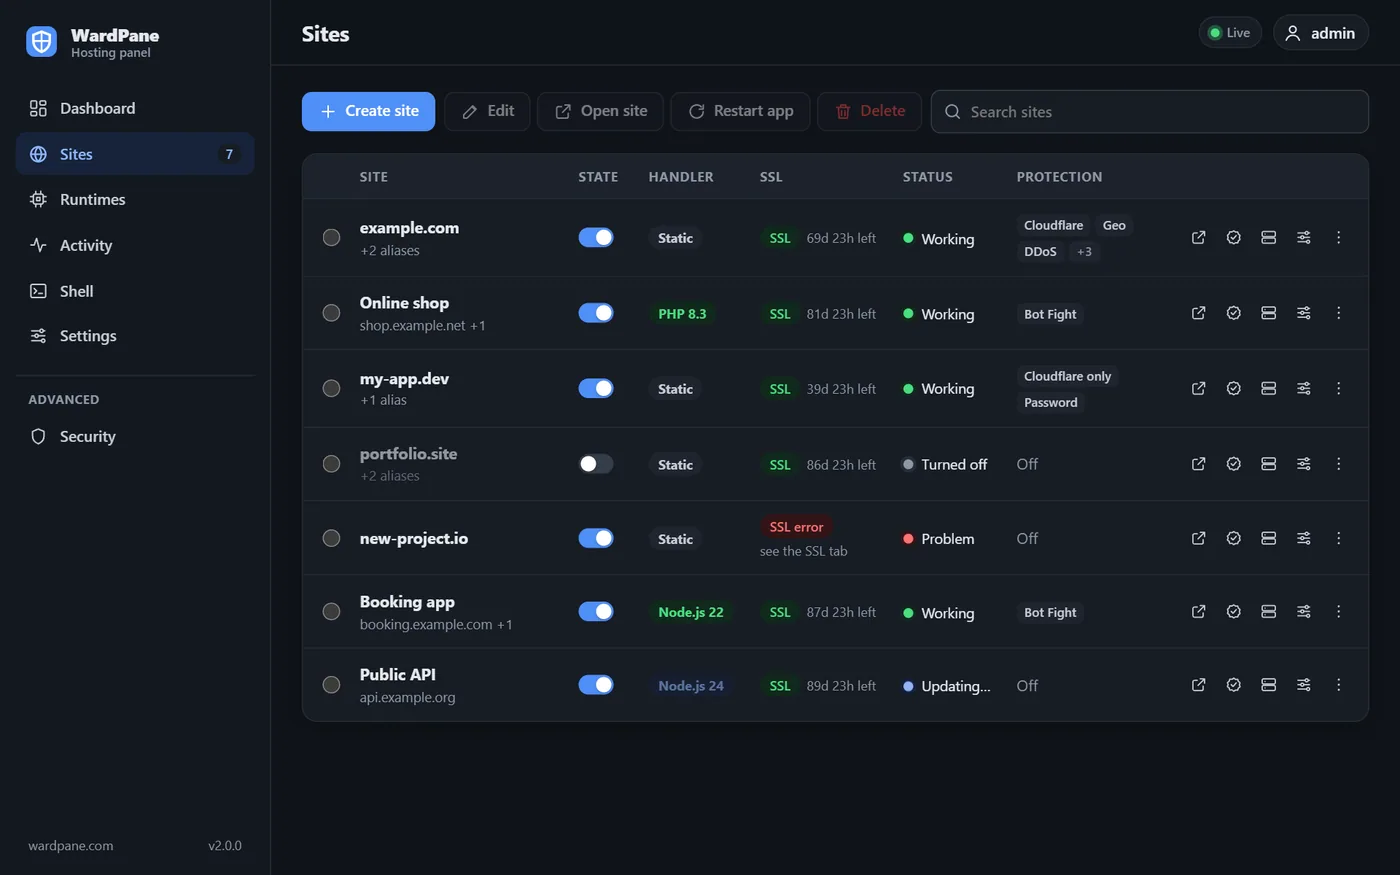
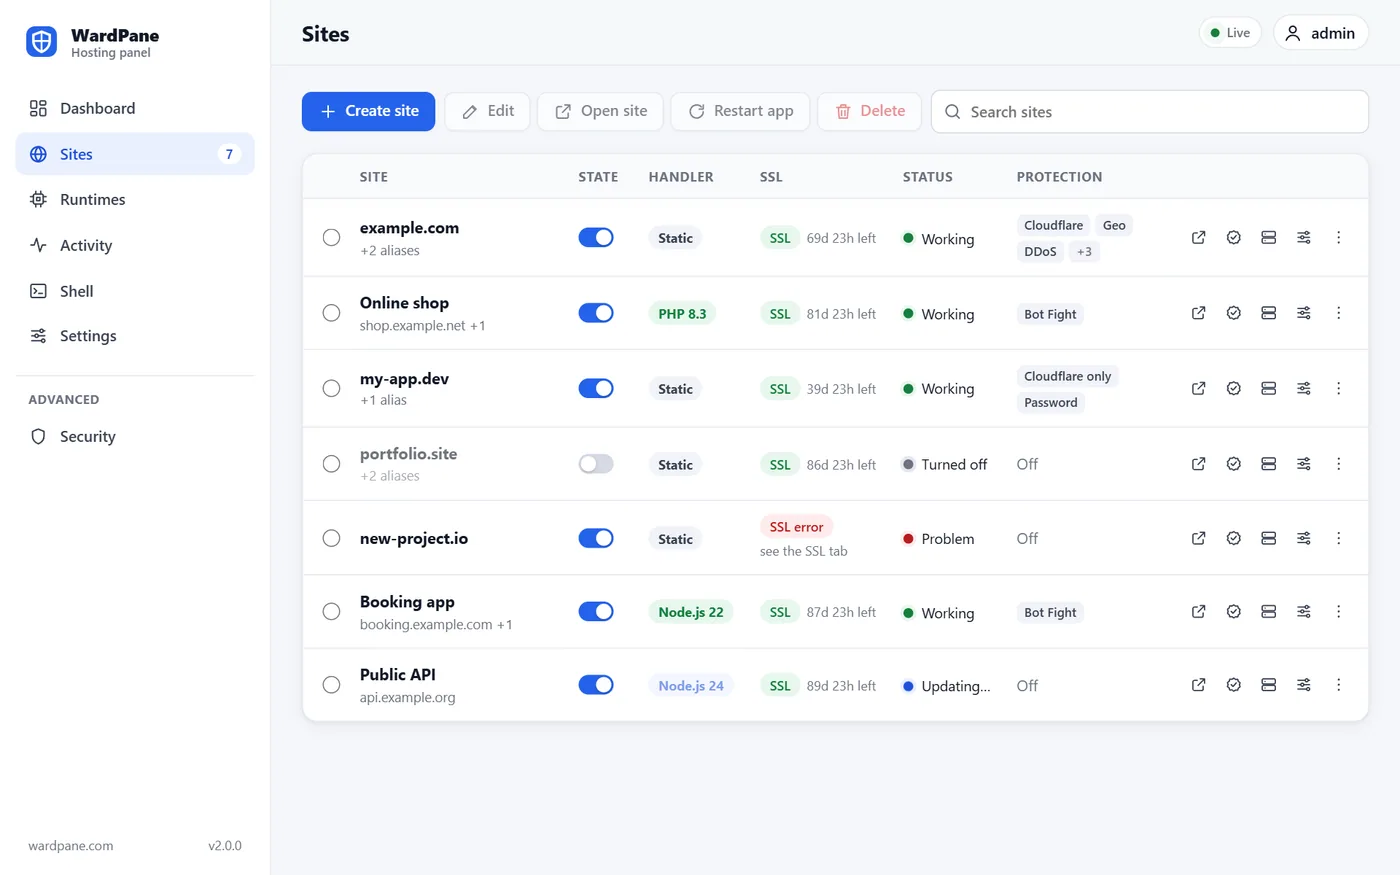
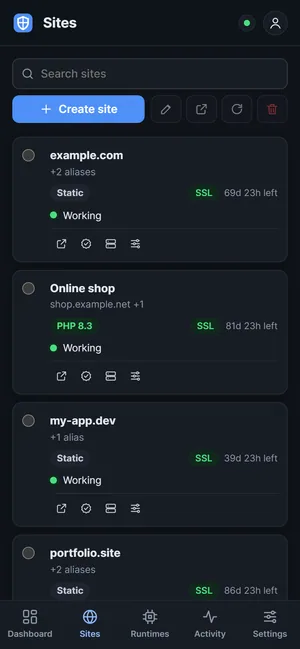
- Eine klare Oberfläche mit HinweisenEine Tabelle der Websites, eine Seite mit Tabs pro Website, kurze Hinweise neben den Einstellungen, Englisch und Russisch und eine Ansicht fürs Smartphone.
- Probleme in einfachen WortenDas Dashboard und jede Website zeigen, was Aufmerksamkeit braucht und warum, zum Beispiel DNS, das noch nicht auf den Server zeigt.
Ein Einrichtungsassistent, einfacher Modus und Expertenmodus, Schutzvorlagen und Zustandsprüfungen mit Beheben-Schaltfläche. Zur Roadmap
Sie betreiben seit Jahren Server
Jede Einstellung ist im Panel, und die Doku nennt ihren Standardwert und die Dateien, die sie ändert.
- handlers
- statisch, PHP oder Node.js pro Website, jederzeit umstellbar
- shell
- ein Terminal im Browser
- node
- ein PM2-Daemon pro Eigentümer, pm2 funktioniert in der Shell
- php
- .htaccess mit mod_rewrite, php-fpm-Pools pro Website
- rules
- Prüfungen pro Website in fester, dokumentierter Reihenfolge
- cloudflare
- Zonenkorrekturen über die Cloudflare API
- migrate
- Export und Import jeder Website als JSON
- releases
- sha256 veröffentlicht und vom Installationsprogramm geprüft
- source
- AGPL-3.0, der vollständige Quellcode in jedem Release-Archiv
Prüfungen laufen vor Ihrem Code
WardPane selbst antwortet auf den Ports 80 und 443. Eine Anfrage erreicht Ihre Website daher erst nach den Prüfungen, die Sie aktiviert haben, in dieser Reihenfolge.
Sperrliste
Adressen und Netze, die Sie für alle Websites gesperrt haben.
Ratenbegrenzung
Floods von wenigen Adressen erhalten eine 404 und eine Sperre.
Bot Fight
KI-Crawler, Scanner, falsche Googlebots anhand der IP.
Geo
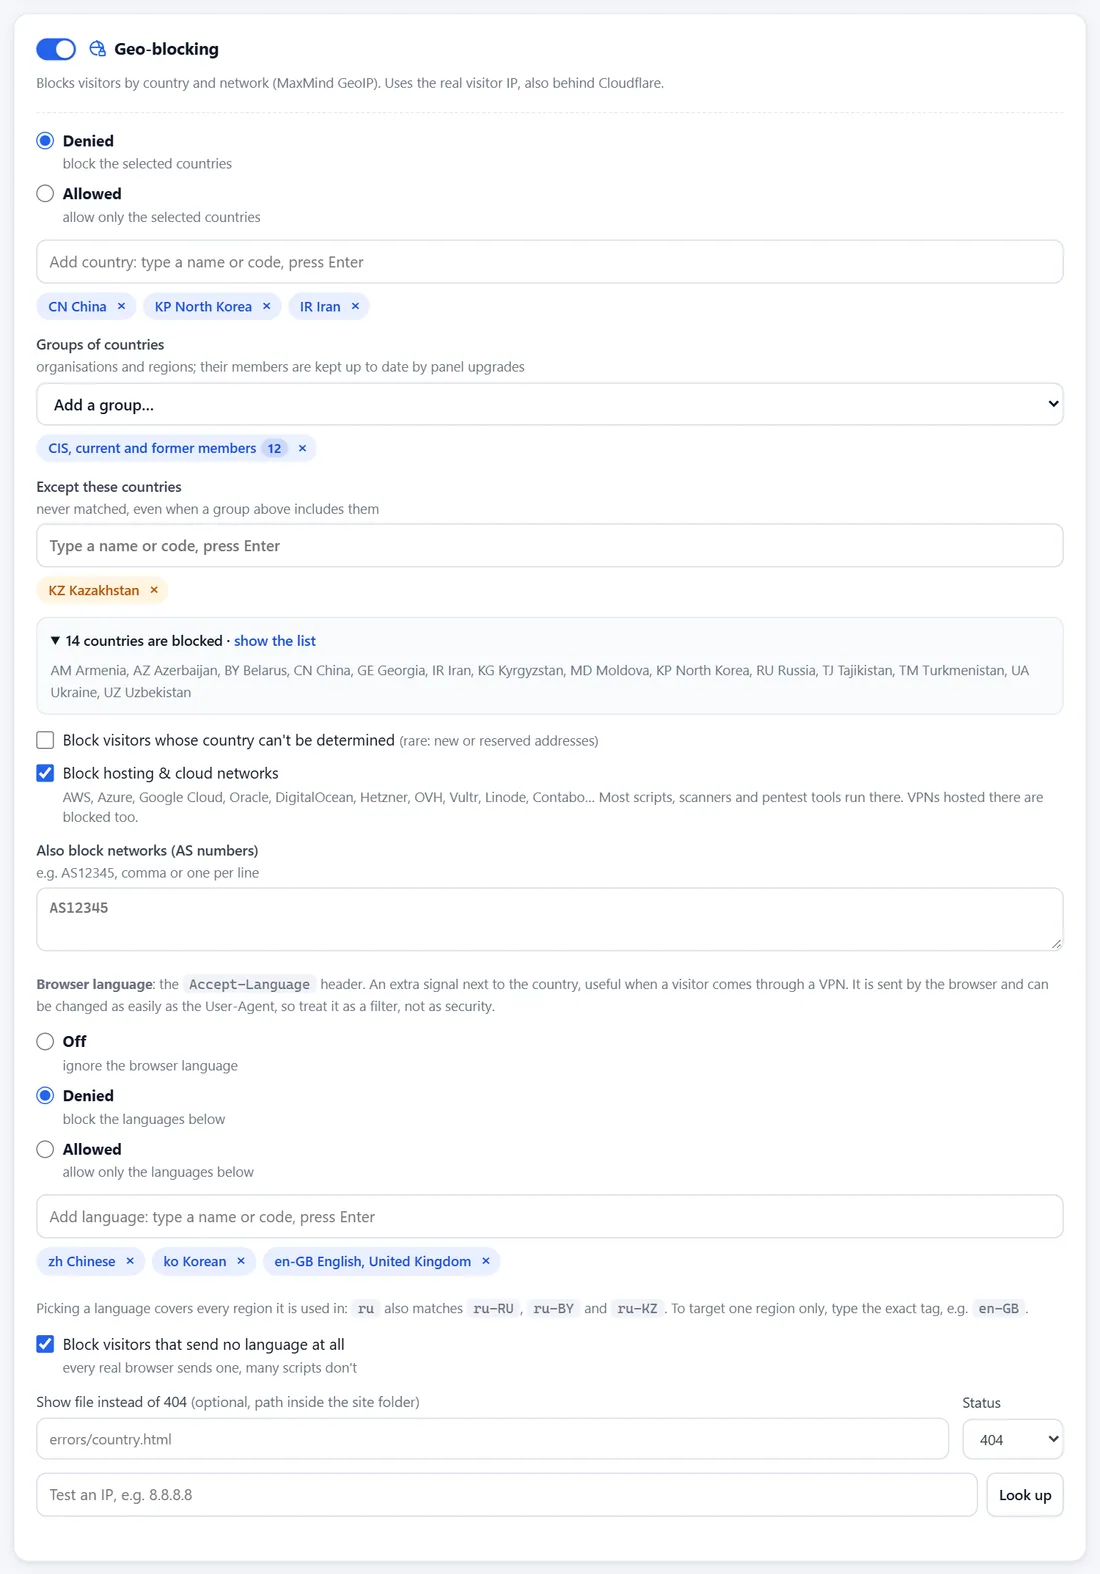
Länder, Gruppen wie EU oder GUS, Hosting-Netze.
Nur per Link
Die Website nur für Personen öffnen, die über Ihren Werbelink kommen.
Passwort
Eine Anmeldeabfrage für Entwürfe und Testkopien einer Website.
Ihre Website
Dateien, PHP oder Ihre Node.js-App.
Wählen Sie, was jede Website ausführt
Jederzeit umschaltbar. Die Einstellungen der anderen Handler bleiben erhalten, das Zurückwechseln dauert einen Klick.
| Kein Handlerstatisches Hosting | PHPdie auf dem Server installierten Versionen | Node.js22 · 24 · 26 und 20 (Support beendet) | |
|---|---|---|---|
| Liefert aus | Dateien aus dem Website-Ordner, so wie sie sind | .php-Dateien, andere Dateien statisch | Ihre App; auf Wunsch Dateien in public/ direkt |
| Geeignet für | Landingpages, Dokumentation, gebaute SPAs | WordPress, Laravel, ältere Websites mit .htaccess | Express, Next.js, Nuxt, Bots mit Webhooks |
| Läuft als | Es läuft nichts | php-fpm unter eigenem Linux-Benutzer, in einer Sandbox | PM2 unter dem Website-Eigentümer, in einer Sandbox, auf einem Port ab 10000 |
| Limits | Nicht nötig | Arbeitsspeicher, CPU, Worker, Upload-Größe | Arbeitsspeicher, CPU, ausgehende Verbindungen |
Kein Handlerstatisches Hosting
- Liefert aus
- Dateien aus dem Website-Ordner, so wie sie sind
- Geeignet für
- Landingpages, Dokumentation, gebaute SPAs
- Läuft als
- Es läuft nichts
- Limits
- Nicht nötig
PHPdie auf dem Server installierten Versionen
- Liefert aus
- .php-Dateien, andere Dateien statisch
- Geeignet für
- WordPress, Laravel, ältere Websites mit .htaccess
- Läuft als
- php-fpm unter eigenem Linux-Benutzer, in einer Sandbox
- Limits
- Arbeitsspeicher, CPU, Worker, Upload-Größe
Node.js22 · 24 · 26 und 20 (Support beendet)
- Liefert aus
- Ihre App; auf Wunsch Dateien in public/ direkt
- Geeignet für
- Express, Next.js, Nuxt, Bots mit Webhooks
- Läuft als
- PM2 unter dem Website-Eigentümer, in einer Sandbox, auf einem Port ab 10000
- Limits
- Arbeitsspeicher, CPU, ausgehende Verbindungen
Hinter Cloudflare oder nicht: Es sieht den echten Besucher
Hinter einem CDN sieht ein Filter, der auf die Verbindungsadresse schaut, nur Cloudflare-Server. WardPane führt die Liste der Cloudflare-Netze (täglich aktualisiert) und wendet seine Regeln auf die Besucheradresse dahinter an.
- Echte IP, nur von Cloudflare
- CF-Connecting-IP wird nur vertraut, wenn die Verbindung von einer Cloudflare-Adresse kommt. Die Liste der Netze wird täglich aktualisiert.
- Nur über Cloudflare
- Ist dieser Schalter an, erhalten direkte Anfragen an die Server-IP eine 404 und können das CDN nicht umgehen.
- Keine versehentlichen Aussperrungen
- Ist eine Website hinter Cloudflare nicht als solche markiert, werden Cloudflare-Adressen nie gesperrt und erhalten ein zehnmal höheres Limit. Das Protokoll nennt den Schalter, den Sie einschalten sollten.
- Workers getrennt gezählt
- Jeder kann einen Cloudflare Worker bereitstellen. Anfragen von Workers anderer Zonen werden nach dieser Zone gezählt und gesperrt und teilen sich keine Limits mit Ihren Besuchern.
Hosting
Websites und Aliase
Bis zu 99 Aliase pro Website, jeder kann auf einen eigenen Ordner zeigen. Dateien kommen per SFTP oder über das Terminal im Panel auf den Server.
Let's Encrypt ohne manuelle Schritte
Ein Zertifikat pro Website, verlängert, wenn noch ein Drittel der Laufzeit übrig ist. Namen mit falschem DNS werden übersprungen und hinzugefügt, sobald das DNS stimmt. Auch die Server-IP erhält ein Zertifikat.
Prüfung der Cloudflare-Zone
Das Panel liest die Zone, zeigt falsche DNS-Einträge und den SSL-Modus, korrigiert sie auf Wunsch und sorgt dafür, dass Zertifikate auch hinter der orangen Wolke ausgestellt werden.
Export und Import
Alle Websites mit ihren Einstellungen kommen in eine JSON-Datei, die Sie auf dem neuen Server importieren.
Schutz
Sperren nur bei eindeutigen Angriffen
Eine Anfrage nach /.env oder eine URL mit <script> sperrt die Adresse. Ein Leser mit einem defekten Bild oder einer Suche nach „select from“ wird nicht gesperrt.
Falsche Crawler gesperrt
Google, Bing, OpenAI und fünf weitere Betreiber veröffentlichen ihre IP-Bereiche. Ein „Googlebot“ von einer Adresse außerhalb dieser Bereiche wird gesperrt.
Geo mit Gruppen
Wählen Sie Länder einzeln oder eine von 27 Gruppen wie EU, Schengen, GUS, NATO oder BRICS, mit Ausnahmen.
Anmeldung am Panel
Fünf Fehlversuche sperren eine Adresse für 15 Minuten. Die Anmeldung als root ist optional, und das Panel kann nur den IP-Adressen antworten, die Sie auflisten.
Ein Befehl auf einem frischen Ubuntu-Server
$ curl -fsSL https://wardpane.com/install | sudo bash
Verfügbar nach dem Release.
Sie können das Archiv auch per E-Mail erhalten und den Code vor der Installation lesen.
Archiv per E-Mail senden- Ihre E-Mail-AdresseDas Skript fragt danach und sendet einen sechsstelligen Code.
- Zwei BestätigungenNutzungsbedingungen und Datenschutzerklärung, dann die Einwilligung in die Verarbeitung personenbezogener Daten. Die Newsletter-Frage steht standardmäßig auf Nein.
- Ein geprüfter DownloadDas Installationsprogramm prüft die SHA-256 des Archivs, bevor irgendetwas ausgeführt wird.
- Die Panel-AdresseAm Ende erhalten Sie https://your-ip:1500 und die Anmeldedaten.
Vor der Installation
Ist es wirklich kostenlos?
Ja. WardPane ist freie Software unter der AGPL-3.0, und jedes Release-Archiv enthält den vollständigen Quellcode. Nutzen Sie es auf beliebig vielen Servern, ändern Sie es und geben Sie es weiter. Wenn Sie eine geänderte Version als Dienst für andere betreiben, veröffentlichen Sie Ihre Änderungen.
Ich bin kein Serveradministrator. Komme ich zurecht?
Ja. Ein Befehl installiert es, Zertifikate stellen sich selbst aus, Websites laufen standardmäßig in Sandboxes, und das Panel erklärt seine Einstellungen mit kurzen Hinweisen. Ein Einrichtungsassistent und ein einfacher Modus sind für 2.3 geplant.
Brauche ich Cloudflare?
Nein. WardPane stellt Zertifikate aus und filtert Traffic selbst. Braucht eine Website Cloudflare, schalten Sie „Hinter Cloudflare“ ein, und das Panel übernimmt die Besucher-IP von Cloudflare.
Kann es neben einem anderen Panel laufen?
Es braucht die Ports 80 und 443 für sich, verwenden Sie also einen frischen Server. Um eine Website umzuziehen, kopieren Sie ihren Ordner und legen die Website in WardPane an.
Schützt es vor DDoS?
Es stoppt Floods von einer kleinen Zahl von Adressen, Scanner und missbräuchliche Bots. Einen volumetrischen Angriff, der die Netzanbindung auslastet, kann nur Ihr Provider oder ein CDN stoppen.
Warum fragen Sie nach meiner E-Mail-Adresse?
Um den Download-Link zu senden und Sie über Sicherheitskorrekturen zu informieren. Neuigkeiten zu Releases kommen nur, wenn Sie beim Download zugestimmt haben, und jede E-Mail enthält einen Abmeldelink.