保護機能を内蔵した無料のホスティングパネル
自分のUbuntuサーバーで静的サイト、PHP、Node.jsのサイトを運用できます。証明書、Cloudflareの設定、ボット・スキャナー・フラッドからの保護は、Webサーバー自体に組み込まれています。
Ubuntu 24.04 LTS。小規模なサイト十数個なら、RAM 1 GBのVPSで十分です。
初めてのサーバーにも、100台目のサーバーにも
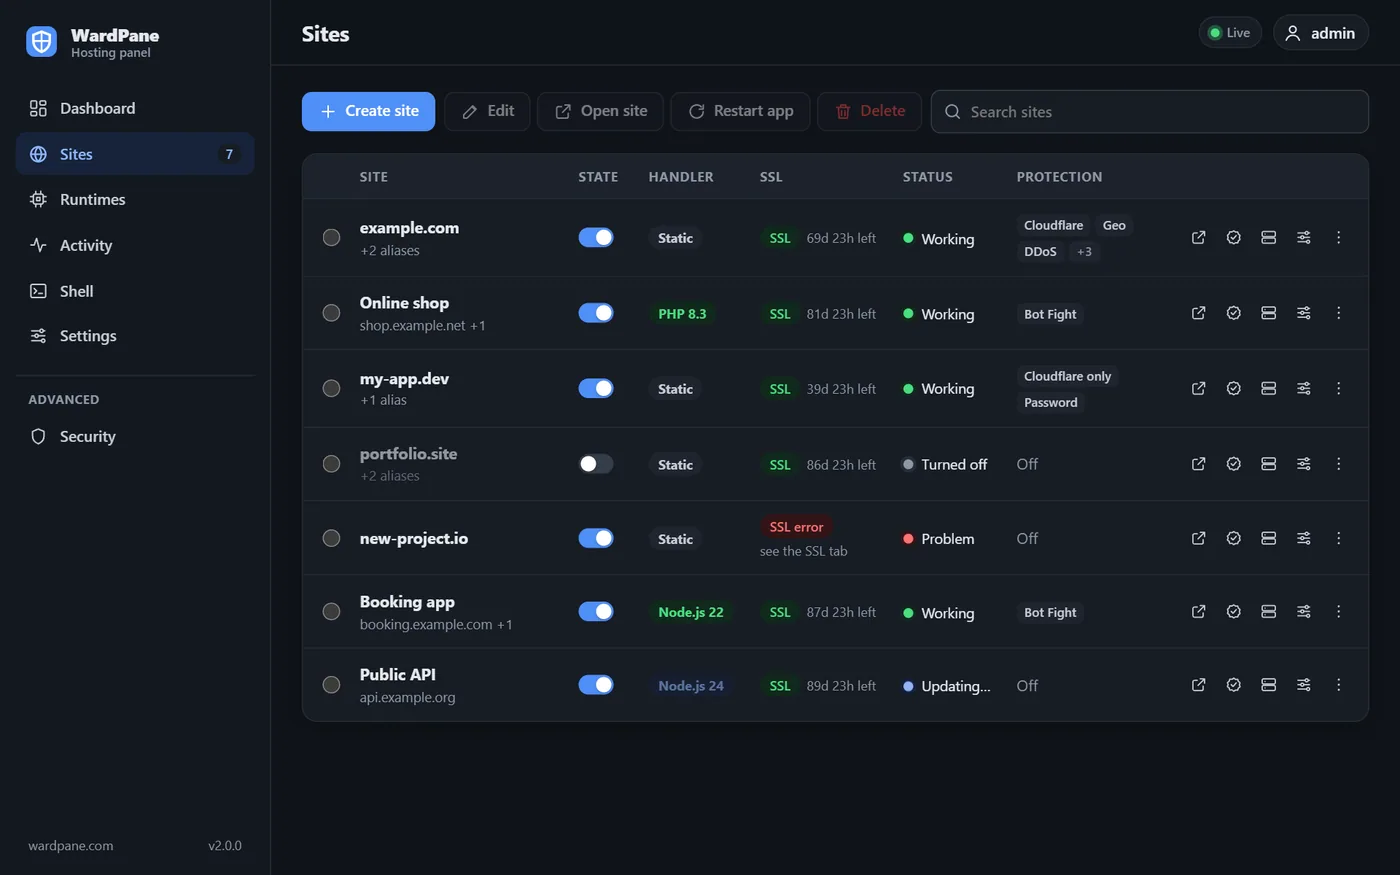
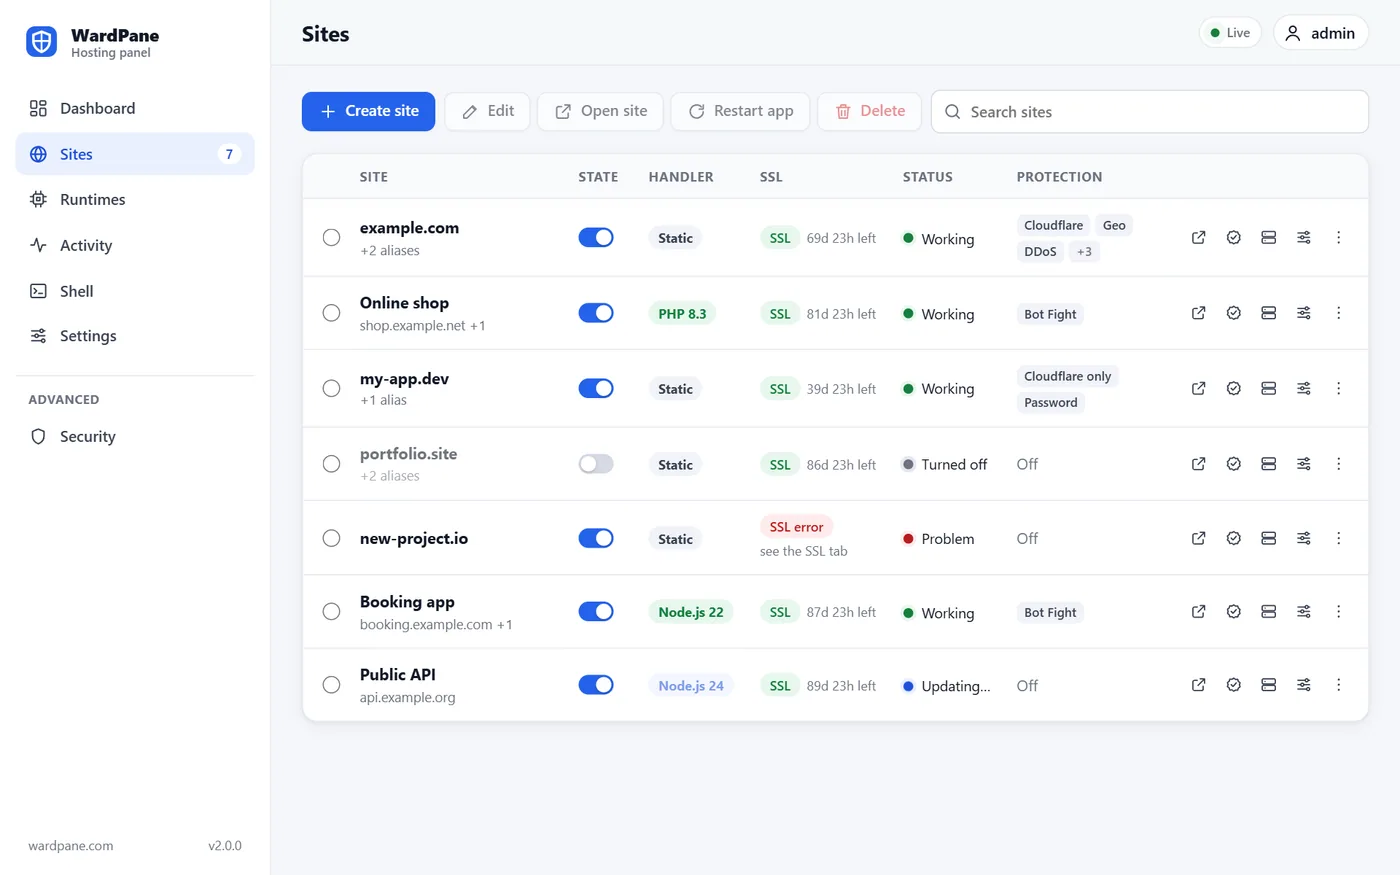
初めてVPSを借りた人も、40台のサーバーを管理する管理者も、同じパネルを使います。既定値は調整なしで動作し、どのオプションもタブを1つ開けば見つかります。
サーバーを設定したことがない方
パネルは安全な値から始まり、設定をわかりやすい言葉で説明するので、先にマニュアルを読む必要はありません。
- インストールは1つのコマンドでサーバーのコンソールに貼り付けるだけです。インストーラーはシステムを確認し、何かを変更する前に必ず確認を求めます。
- 自動で発行される証明書ドメインをサーバーに向けるだけでHTTPSが有効になります。更新も自動で行われます。
- 安全な初期設定PHPとNode.jsのサイトはそれぞれ専用のLinuxユーザーでサンドボックス内で動き、パネル自体もrootなしで動きます。
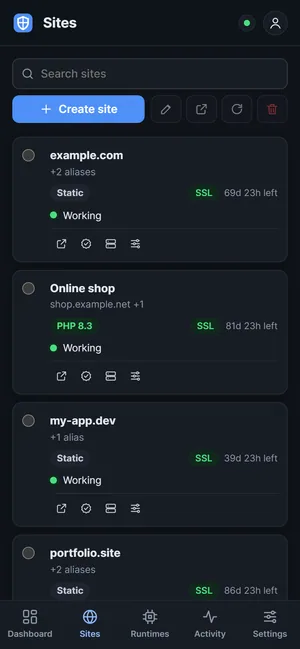
- ヒント付きのわかりやすい画面サイトの一覧表、サイトごとのタブ付きページ、設定の横の短いヒント、英語とロシア語、そしてスマートフォン向けのレイアウト。
- 問題をわかりやすい言葉でダッシュボードと各サイトに、対応が必要なこととその理由が表示されます。たとえば、DNSがまだこのサーバーを指していない場合などです。
セットアップウィザード、シンプルモードとエキスパートモード、保護プリセット、修正ボタン付きのヘルスチェック。 ロードマップを見る
長年サーバーを運用してきた方
すべての設定がパネルにあり、ドキュメントには各設定の既定値と、その設定が変更するファイルが記載されています。
- handlers
- サイトごとに静的、PHP、Node.jsを選択、いつでも切り替え可能
- shell
- ブラウザ内のターミナル
- node
- 所有者ごとに1つのPM2デーモン、シェルからpm2を利用可能
- php
- mod_rewrite対応の.htaccess、サイトごとのphp-fpmプール
- rules
- 固定され文書化された順序で実行されるサイトごとのチェック
- cloudflare
- Cloudflare APIによるゾーンの修正
- migrate
- 全サイトをJSONでエクスポート・インポート
- releases
- sha256を公開、インストーラーが確認
- source
- AGPL-3.0、すべてのリリースアーカイブにソースコードを同梱
コードより先にチェックが実行されます
WardPane自身がポート80と443で応答するため、リクエストは有効にしたチェックを次の順序で通過した後にだけサイトに届きます。
ブロックリスト
全サイトで禁止したアドレスとネットワーク。
レート制限
少数のアドレスからのフラッドには404を返し、禁止します。
Bot Fight
AIクローラー、スキャナー、IPで判別する偽のGooglebot。
地域
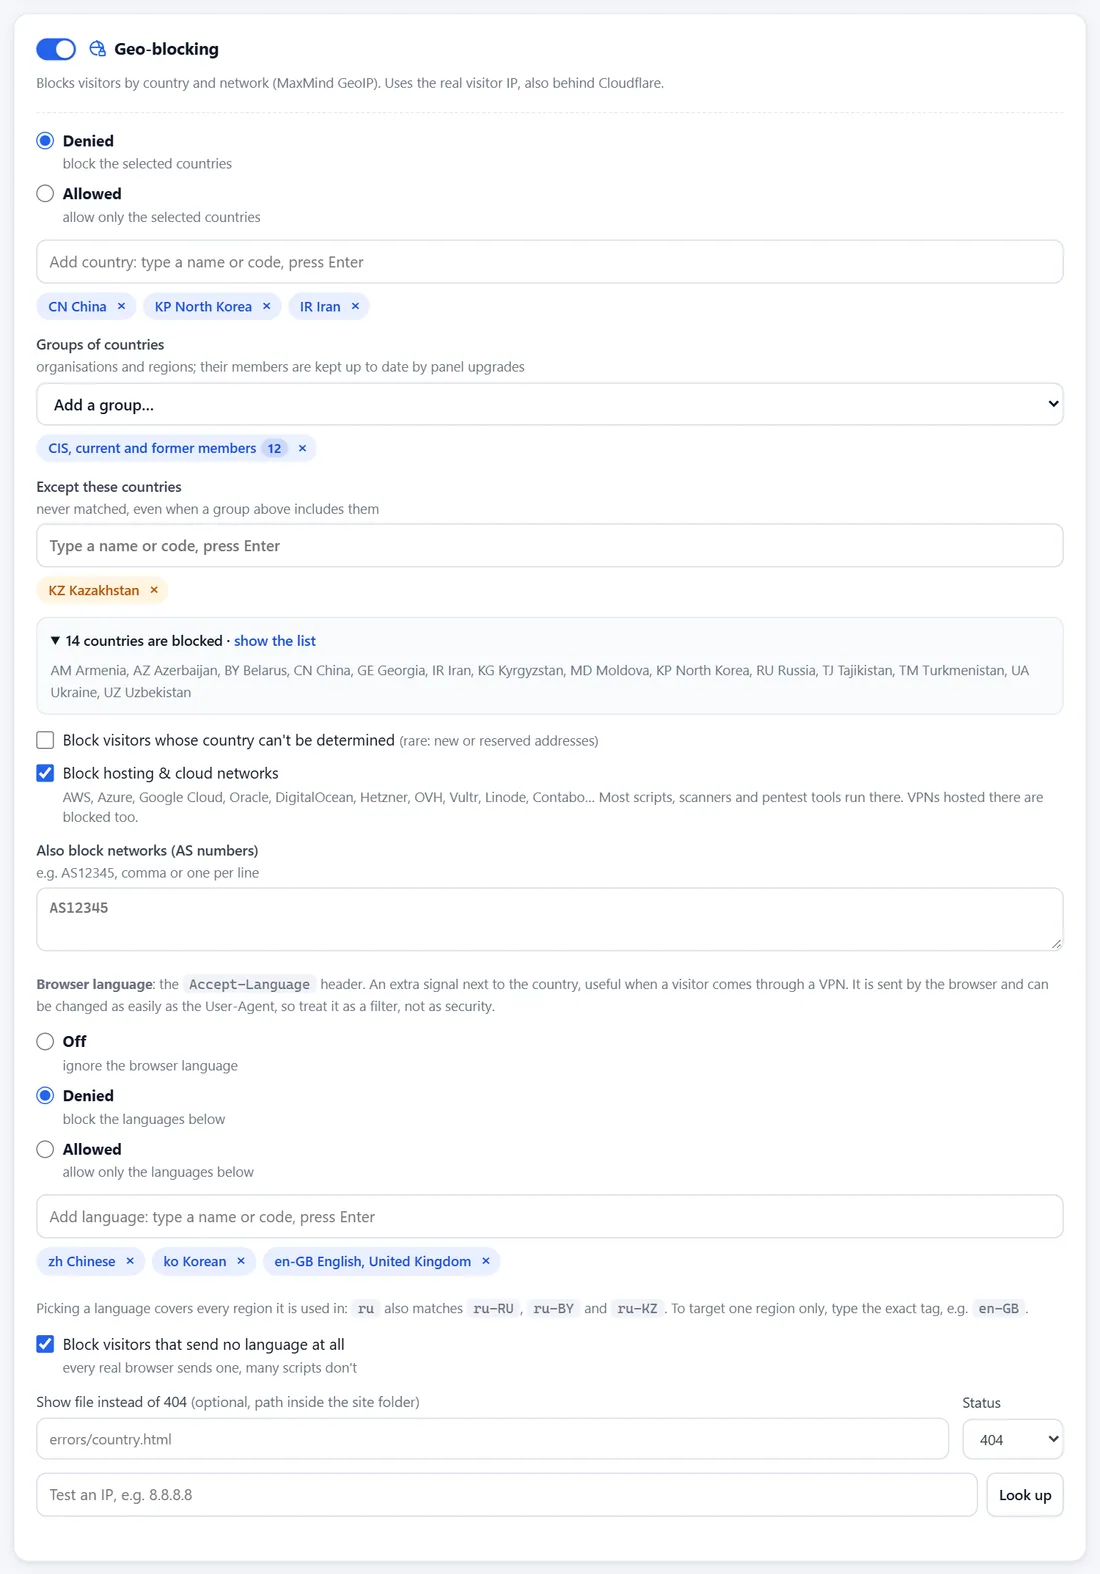
国、EUやCISなどのグループ、ホスティングネットワーク。
リンク限定
広告リンクから来た人にだけサイトを公開します。
パスワード
下書きやサイトのテスト用コピーのためのログイン画面。
あなたのサイト
ファイル、PHP、またはNode.jsアプリ。
各サイトで何を動かすかを選択
いつでも切り替えられます。他のハンドラーの設定は保持されるので、ワンクリックで元に戻せます。
| ハンドラーなし静的ホスティング | PHPサーバーにインストールされているバージョン | Node.js22 · 24 · 26、および20(サポート終了) | |
|---|---|---|---|
| 配信するもの | サイトフォルダーのファイルをそのまま | .phpファイル、それ以外のファイルは静的に配信 | あなたのアプリ。必要ならpublic/内のファイルを直接配信 |
| 向いている用途 | ランディングページ、ドキュメント、ビルド済みのSPA | WordPress、Laravel、.htaccessを使う古いサイト | Express、Next.js、Nuxt、Webhookを使うボット |
| 実行ユーザー | 何も実行されません | 専用のLinuxユーザーで動くphp-fpm、サンドボックス化 | サイト所有者のPM2、サンドボックス化、10000以降のポート |
| 制限 | 不要 | メモリ、CPU、ワーカー数、アップロードサイズ | メモリ、CPU、外部への接続 |
ハンドラーなし静的ホスティング
- 配信するもの
- サイトフォルダーのファイルをそのまま
- 向いている用途
- ランディングページ、ドキュメント、ビルド済みのSPA
- 実行ユーザー
- 何も実行されません
- 制限
- 不要
PHPサーバーにインストールされているバージョン
- 配信するもの
- .phpファイル、それ以外のファイルは静的に配信
- 向いている用途
- WordPress、Laravel、.htaccessを使う古いサイト
- 実行ユーザー
- 専用のLinuxユーザーで動くphp-fpm、サンドボックス化
- 制限
- メモリ、CPU、ワーカー数、アップロードサイズ
Node.js22 · 24 · 26、および20(サポート終了)
- 配信するもの
- あなたのアプリ。必要ならpublic/内のファイルを直接配信
- 向いている用途
- Express、Next.js、Nuxt、Webhookを使うボット
- 実行ユーザー
- サイト所有者のPM2、サンドボックス化、10000以降のポート
- 制限
- メモリ、CPU、外部への接続
Cloudflareの背後でも、そうでなくても、実際の訪問者を識別します
CDNの背後では、接続元アドレスを見るフィルターにはCloudflareのサーバーしか見えません。WardPaneはCloudflareのネットワーク一覧を保持し(毎日更新)、その背後にいる訪問者のアドレスにルールを適用します。
- 実際のIPはCloudflareからの場合のみ
- CF-Connecting-IPは、接続がCloudflareのアドレスから来た場合にのみ信頼されます。ネットワークの一覧は毎日更新されます。
- Cloudflare経由のみ
- このスイッチをオンにすると、サーバーIPへの直接リクエストには404が返り、CDNを迂回できなくなります。
- うっかり締め出しを防止
- Cloudflareの背後にあるサイトがそのように設定されていなくても、Cloudflareのアドレスは禁止されず、10倍の制限値が適用されます。どのスイッチをオンにすべきかはログに表示されます。
- Workersは別に集計
- Cloudflare Workerは誰でもデプロイできます。他のゾーンのWorkerからのリクエストはそのゾーン単位で集計・禁止され、あなたの訪問者と制限を共有しません。
ホスティング
サイトとエイリアス
1サイトにつき最大99個のエイリアスを設定でき、それぞれ独自のフォルダーを指定できます。ファイルはSFTPまたはパネル内のターミナルでアップロードします。
手作業なしのLet's Encrypt
サイトごとに1つの証明書を発行し、有効期間の残りが3分の1になると更新します。DNSが正しくない名前はスキップされ、DNSが修正されると追加されます。サーバーのIPにも証明書が発行されます。
Cloudflareゾーンのチェック
パネルはゾーンを読み取り、誤ったDNSレコードとSSLモードを表示し、求めに応じて修正し、オレンジ色の雲の背後でも証明書の発行を続けられるようにします。
エクスポートとインポート
全サイトを設定ごと1つのJSONファイルにまとめ、新しいサーバーでインポートします。
保護
禁止は明らかな攻撃だけ
/.envへのリクエストや<script>を含むURLは、そのアドレスの禁止につながります。壊れた画像のあるページを読んでいる人や、「select from」を検索した人は禁止されません。
偽のクローラーを禁止
Google、Bing、OpenAIのほか5つの事業者がIP範囲を公開しています。その範囲外のアドレスから来た「Googlebot」は禁止されます。
グループ単位の地域ルール
国を1つずつ、またはEU、シェンゲン圏、CIS、NATO、BRICSなど27のグループから選択でき、例外も設定できます。
パネルへのサインイン
サインインに5回失敗したアドレスは15分間ブロックされます。rootでのサインインは任意で、パネルが応答する相手を指定したIPアドレスだけに限定することもできます。
クリーンなUbuntuサーバーで1つのコマンド
$ curl -fsSL https://wardpane.com/install | sudo bash
リリース後に利用できます。
アーカイブをメールで受け取り、インストール前にコードを読むこともできます。
アーカイブをメールで受け取る- メールアドレススクリプトがメールアドレスを尋ね、6桁のコードを送信します。
- 2つの確認利用規約とプライバシーポリシー、次に個人データの取り扱いへの同意です。ニュースレターについての質問は、初期値が「いいえ」です。
- 確認済みのダウンロード何かを実行する前に、インストーラーがアーカイブのSHA-256を確認します。
- パネルのアドレス最後にhttps://your-ip:1500とサインイン情報が表示されます。
インストールの前に
本当に無料ですか。
はい。WardPaneはAGPL-3.0の自由ソフトウェアで、すべてのリリースアーカイブに完全なソースコードが含まれています。何台のサーバーでも使え、変更も共有も自由です。変更したバージョンを他者向けのサービスとして運用する場合は、その変更を公開してください。
サーバー管理者ではありませんが、使いこなせますか。
はい。1つのコマンドでインストールでき、証明書は自動で発行され、サイトは初期状態でサンドボックス内で動き、パネルは設定を短いヒントで説明します。セットアップウィザードとシンプルモードは2.3で予定しています。
Cloudflareは必要ですか。
いいえ。WardPaneは単独で証明書を発行し、トラフィックをフィルタリングします。サイトにCloudflareが必要な場合は「Cloudflareの背後」をオンにすると、パネルはCloudflareから訪問者のIPを取得します。
他のパネルと共存できますか。
ポート80と443を専有するため、クリーンなサーバーを使ってください。サイトを移行するには、そのフォルダーをコピーし、WardPaneでサイトを作成します。
DDoSから守れますか。
少数のアドレスからのフラッド、スキャナー、悪質なボットは止められます。ネットワーク回線を埋め尽くすような大容量攻撃は、プロバイダーかCDNでしか止められません。
なぜメールアドレスが必要なのですか。
ダウンロードリンクを送り、セキュリティ修正をお知らせするためです。リリースのニュースは、ダウンロード時に希望した場合にのみ届きます。すべてのメールに購読解除のリンクがあります。