内置防护的免费主机面板
在您自己的 Ubuntu 服务器上运行静态、PHP 和 Node.js 网站。证书、Cloudflare 配置以及针对机器人、扫描器和洪水攻击的防护,都直接内置在 Web 服务器中。
Ubuntu 24.04 LTS。一台 1 GB RAM 的 VPS 足以承载十几个小型网站。
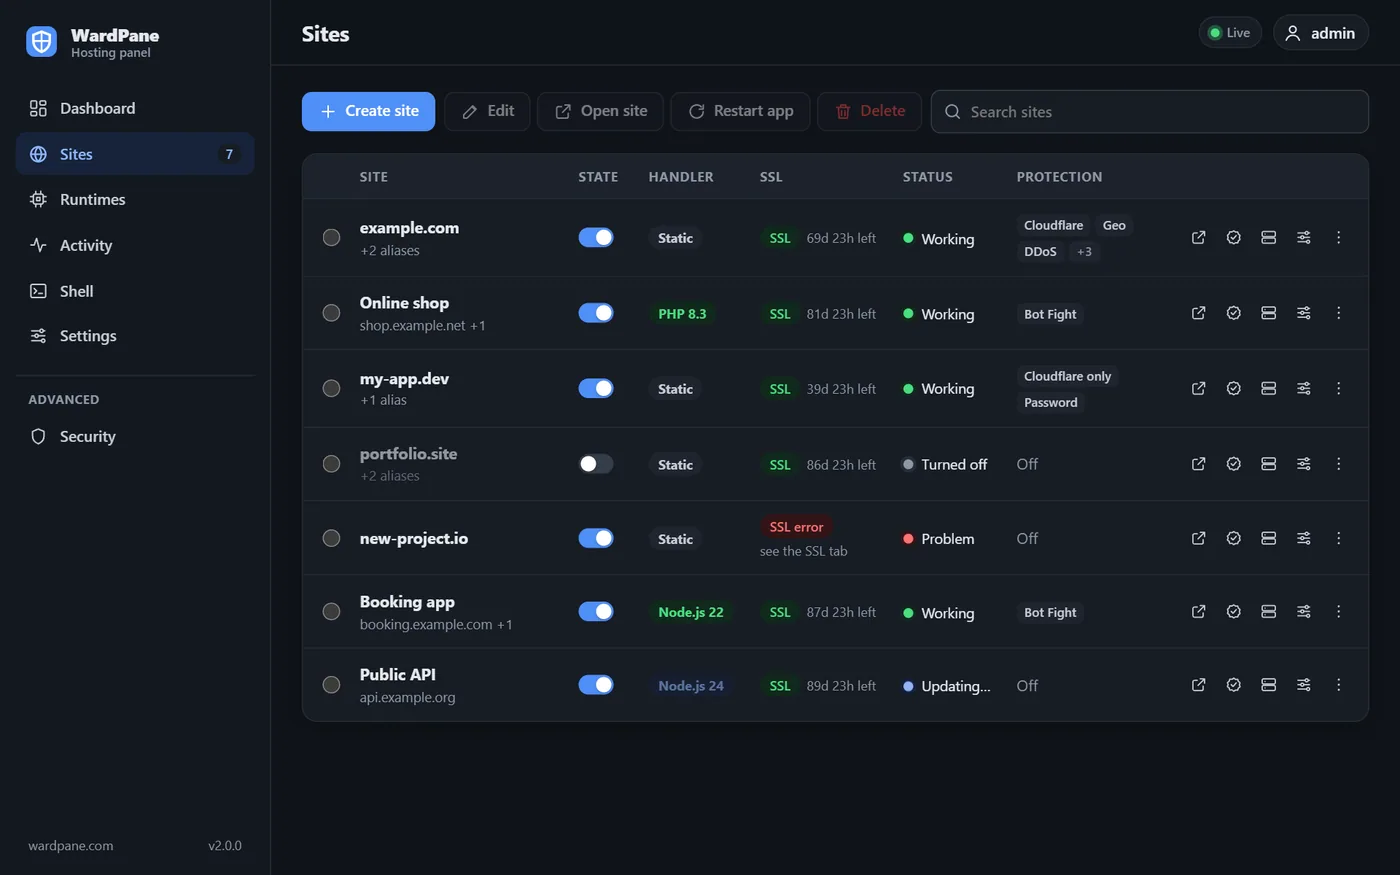
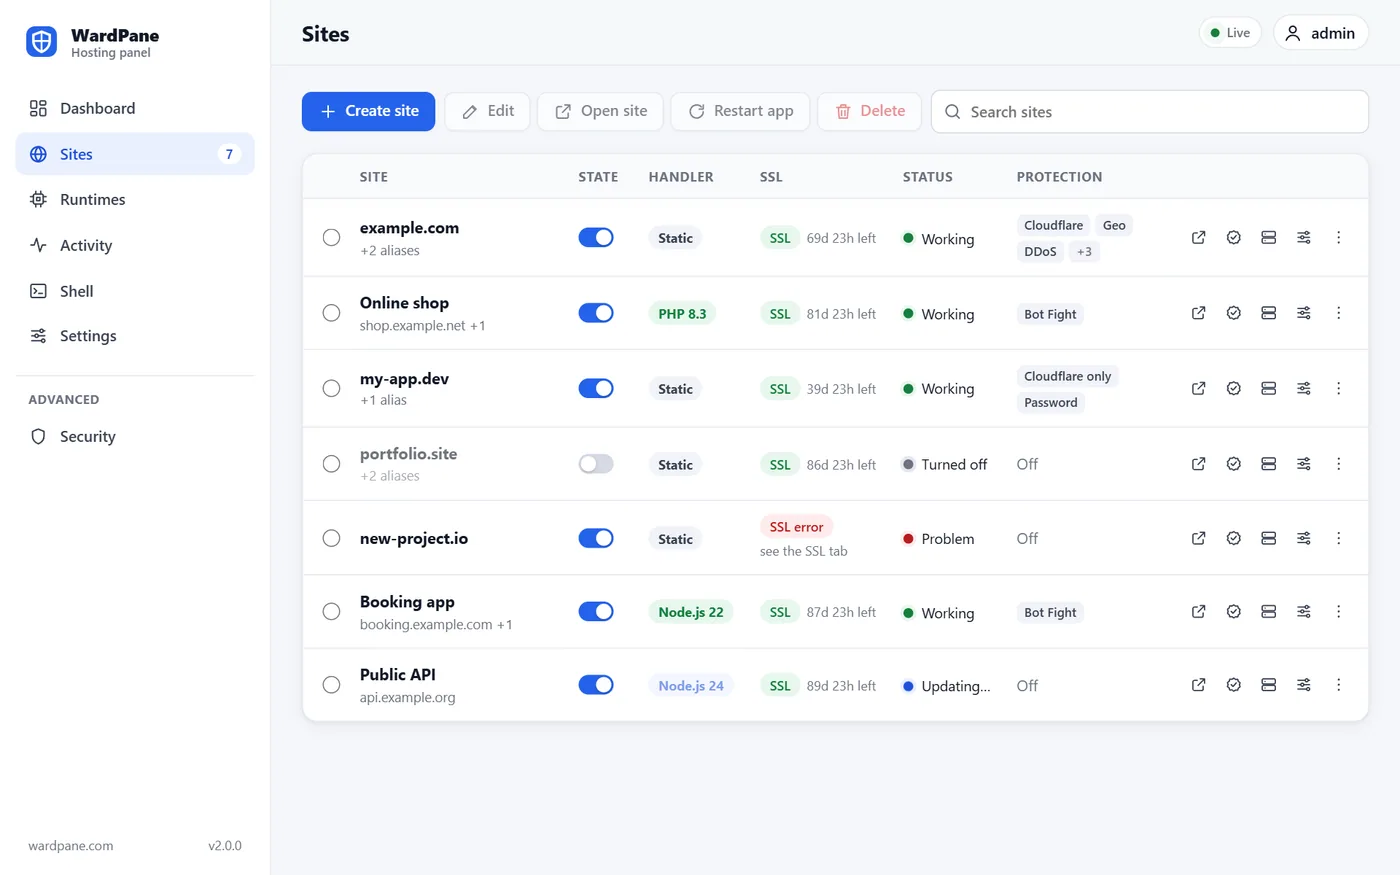
为第一台服务器而做,也为第一百台而做
第一次租用 VPS 的人和管理四十台服务器的管理员用的是同一个面板。默认值无需调整即可工作,任何选项切换一个选项卡就能找到。
您从未配置过服务器
面板从安全的默认值开始,并用通俗的语言解释各项设置,因此您不必先读手册。
- 一条命令完成安装将其粘贴到服务器控制台。安装程序会检查系统,并在做出任何更改前征求您的确认。
- 自动签发的证书将域名指向服务器,HTTPS 就会生效。续期也会自动完成。
- 安全的默认设置每个 PHP 和 Node.js 网站都以独立的 Linux 用户在沙箱中运行,面板本身也不以 root 身份运行。
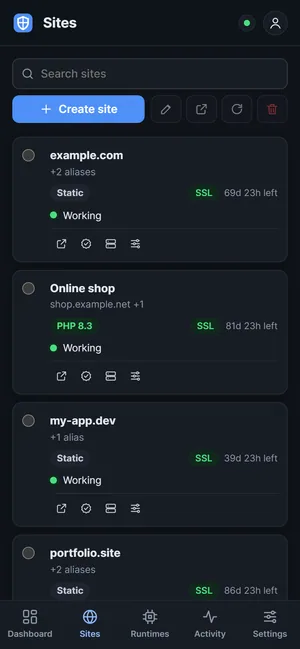
- 清晰的界面与提示网站列表、每个网站一个带标签页的页面、设置旁的简短提示、英语和俄语界面,以及适配手机的布局。
- 用通俗的语言说明问题仪表盘和每个网站都会显示需要处理的事项及原因,例如 DNS 尚未指向本服务器。
设置向导、简单模式与专家模式、防护预设,以及带修复按钮的健康检查。 查看路线图
您已管理服务器多年
所有设置都在面板中,文档列出了每项设置的默认值和它所涉及的文件。
- handlers
- 每个网站可选静态、PHP 或 Node.js,随时切换
- shell
- 浏览器中的终端
- node
- 每个所有者一个 PM2 守护进程,pm2 可在 shell 中使用
- php
- 支持 mod_rewrite 的 .htaccess,按网站划分的 php-fpm 池
- rules
- 按网站的检查,顺序固定且有文档说明
- cloudflare
- 通过 Cloudflare API 修复区域配置
- migrate
- 以 JSON 导出和导入每个网站
- releases
- 公布 sha256,并由安装程序校验
- source
- AGPL-3.0,每个发布压缩包都附带源代码
检查先于您的代码运行
WardPane 自己在 80 和 443 端口上响应,因此请求要先按以下顺序通过您开启的检查,才会到达您的网站。
黑名单
您对所有网站封禁的地址和网络。
速率限制
来自少数地址的洪水请求会得到 404 并被封禁。
Bot Fight
AI 爬虫、扫描器,以及按 IP 识别的假冒 Googlebot。
地域
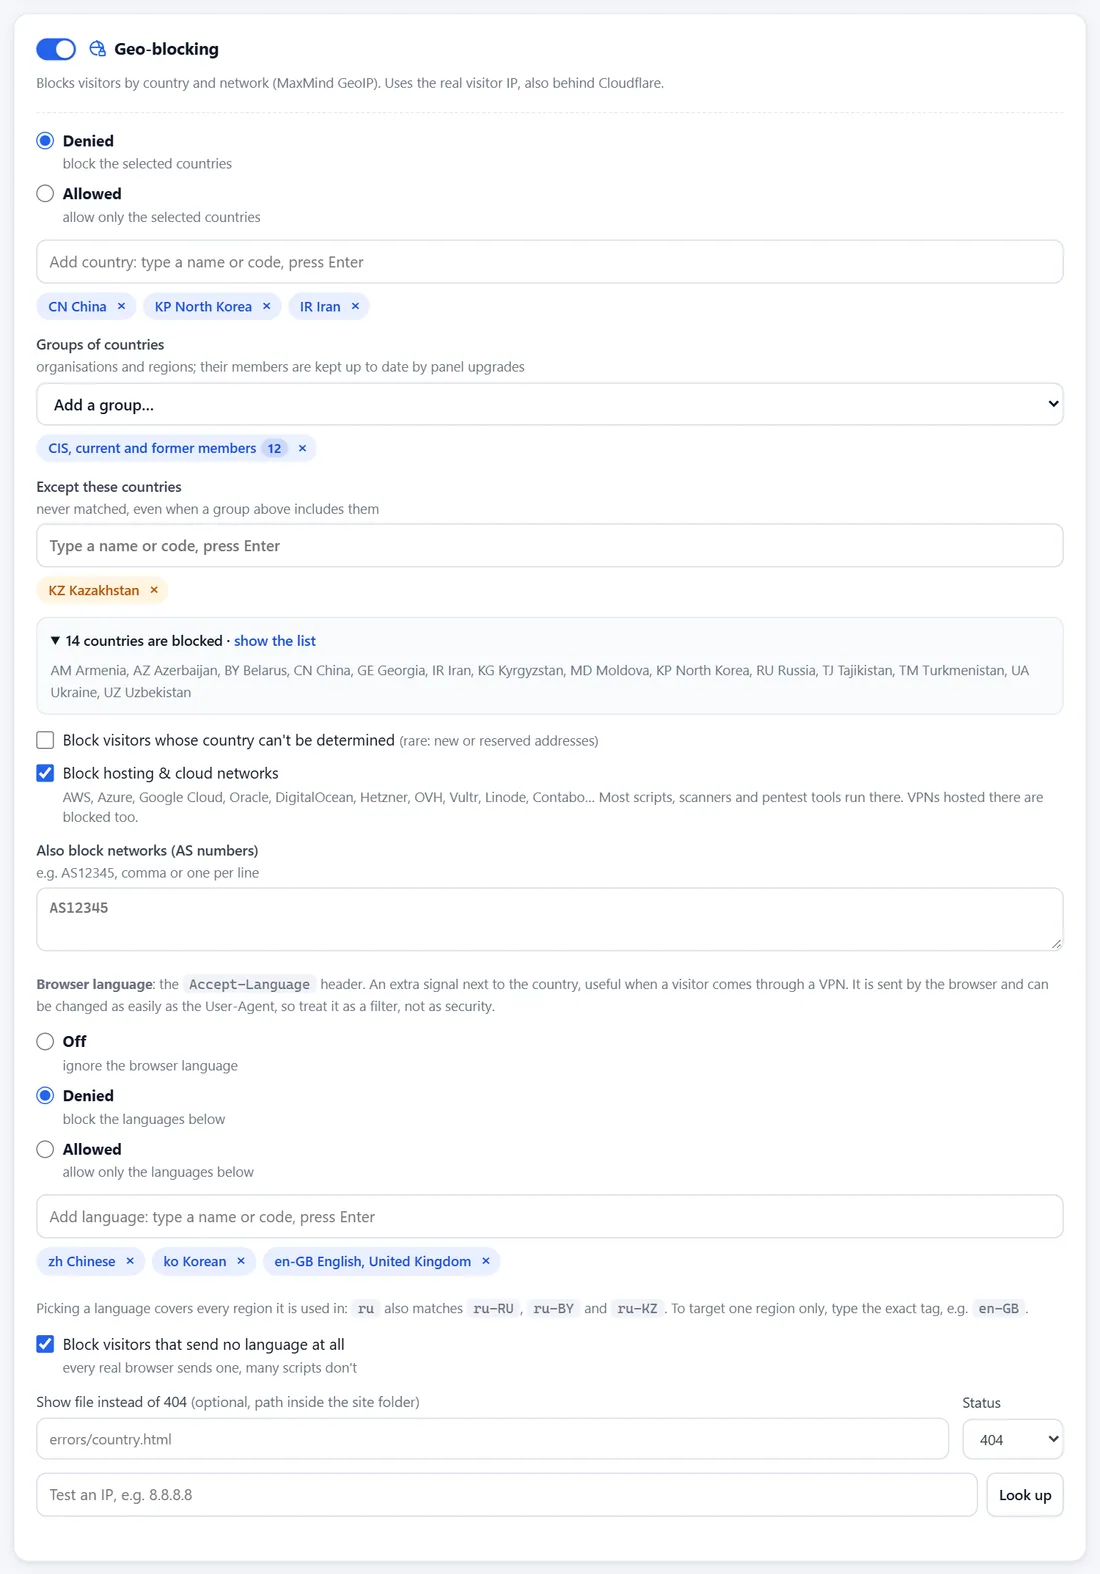
国家、欧盟或独联体等分组、托管网络。
仅限链接
只向通过您的广告链接来访的人开放网站。
密码
为草稿和网站的测试副本设置登录提示。
您的网站
文件、PHP 或您的 Node.js 应用。
为每个网站选择运行方式
随时可以切换。其他处理程序的设置会被保留,切换回来只需一次点击。
| 无处理程序静态托管 | PHP服务器上已安装的版本 | Node.js22 · 24 · 26,以及 20(已停止支持) | |
|---|---|---|---|
| 提供内容 | 按原样提供网站文件夹中的文件 | .php 文件,其他文件按静态文件提供 | 您的应用;如有需要,public/ 中的文件可直接提供 |
| 适用于 | 落地页、文档、构建好的 SPA | WordPress、Laravel、使用 .htaccess 的旧网站 | Express、Next.js、Nuxt、使用 webhook 的机器人 |
| 运行身份 | 无任何进程运行 | php-fpm 以独立的 Linux 用户运行,处于沙箱中 | PM2 以网站所有者身份运行,处于沙箱中,端口从 10000 起 |
| 限制 | 不需要 | 内存、CPU、工作进程、上传大小 | 内存、CPU、出站连接 |
无处理程序静态托管
- 提供内容
- 按原样提供网站文件夹中的文件
- 适用于
- 落地页、文档、构建好的 SPA
- 运行身份
- 无任何进程运行
- 限制
- 不需要
PHP服务器上已安装的版本
- 提供内容
- .php 文件,其他文件按静态文件提供
- 适用于
- WordPress、Laravel、使用 .htaccess 的旧网站
- 运行身份
- php-fpm 以独立的 Linux 用户运行,处于沙箱中
- 限制
- 内存、CPU、工作进程、上传大小
Node.js22 · 24 · 26,以及 20(已停止支持)
- 提供内容
- 您的应用;如有需要,public/ 中的文件可直接提供
- 适用于
- Express、Next.js、Nuxt、使用 webhook 的机器人
- 运行身份
- PM2 以网站所有者身份运行,处于沙箱中,端口从 10000 起
- 限制
- 内存、CPU、出站连接
无论是否位于 Cloudflare 之后,都能看到真实访客
在 CDN 后面,只看连接地址的过滤器只能看到 Cloudflare 的服务器。WardPane 维护 Cloudflare 网络列表(每天更新),并把规则应用到其背后的访客地址上。
- 真实 IP,仅信任来自 Cloudflare 的连接
- 只有当连接来自 Cloudflare 地址时,才会信任 CF-Connecting-IP。网络列表每天更新。
- 仅允许经由 Cloudflare 访问
- 开启此开关后,直接访问服务器 IP 的请求会得到 404,无法绕过 CDN。
- 不会意外把自己锁在外面
- 如果位于 Cloudflare 之后的网站没有做相应标记,Cloudflare 地址也绝不会被封禁,并获得十倍的限额。日志会说明应该开启哪个开关。
- Workers 单独计数
- 任何人都可以部署 Cloudflare Worker。来自其他区域 Worker 的请求按该区域计数和封禁,不与您的访客共享限额。
托管
网站与别名
每个网站最多 99 个别名,每个别名都可以指向自己的文件夹。文件可通过 SFTP 或面板中的终端上传。
无需手动操作的 Let's Encrypt
每个网站一张证书,在有效期剩下三分之一时续期。DNS 有误的名称会被跳过,并在 DNS 修复后加入。服务器 IP 也会获得证书。
Cloudflare 区域检查
面板读取区域,显示有误的 DNS 记录和 SSL 模式,按您的要求修复,并让证书在橙色云朵后面继续正常签发。
导出与导入
所有网站连同设置都写入一个 JSON 文件,您在新服务器上导入即可。
防护
只对明确的攻击封禁
请求 /.env 或带有 <script> 的 URL 会导致该地址被封禁。遇到图片损坏的读者,或搜索 "select from" 的用户,不会被封禁。
封禁假冒爬虫
Google、Bing、OpenAI 以及另外五家运营方会公布其 IP 范围。来自这些范围之外地址的“Googlebot”会被封禁。
支持分组的地域规则
可逐个选择国家,也可从欧盟、申根区、独联体、北约、金砖国家等 27 个分组中选择,并可设置例外。
面板登录
失败 5 次后,该地址会被封锁 15 分钟。root 登录是可选的,面板也可以只响应您列出的 IP 地址。
在全新的 Ubuntu 服务器上只需一条命令
$ curl -fsSL https://wardpane.com/install | sudo bash
版本发布后可用。
您也可以通过邮件获取压缩包,在安装前先阅读代码。
通过邮件发送压缩包- 您的邮箱脚本会要求您输入邮箱,并发送一个六位数验证码。
- 两项确认先是使用条款和隐私政策,然后是个人数据处理同意。新闻通讯问题默认为“否”。
- 经过校验的下载在运行任何内容之前,安装程序会校验压缩包的 SHA-256。
- 面板地址最后您会得到 https://your-ip:1500 以及登录信息。
安装之前
真的免费吗?
是的。WardPane 是采用 AGPL-3.0 许可的自由软件,每个发布压缩包都包含完整源代码。您可以在任意数量的服务器上使用、修改和分享它。如果您将修改后的版本作为服务提供给他人,请公开您的修改。
我不是服务器管理员,能搞定吗?
可以。一条命令即可安装,证书自动签发,网站默认在沙箱中运行,面板用简短的提示解释各项设置。设置向导和简单模式计划在 2.3 中推出。
我需要 Cloudflare 吗?
不需要。WardPane 可以独立签发证书并过滤流量。如果某个网站需要 Cloudflare,请开启“位于 Cloudflare 之后”,面板就会从 Cloudflare 获取访客 IP。
它能和其他面板共存吗?
它需要独占 80 和 443 端口,因此请使用全新的服务器。要迁移网站,复制其文件夹并在 WardPane 中创建该网站即可。
它能防御 DDoS 吗?
它能阻止来自少量地址的洪水请求、扫描器和恶意机器人。占满网络带宽的流量型攻击只能由您的服务商或 CDN 来阻止。
为什么需要我的邮箱?
用于发送下载链接,并通知您安全修复。只有在下载时选择了接收,您才会收到版本新闻,每封邮件都附有退订链接。