Un panneau d'hébergement gratuit avec protection intégrée
Faites tourner des sites statiques, PHP et Node.js sur votre propre serveur Ubuntu. Les certificats, la configuration Cloudflare et la protection contre les bots, les scanners et les floods sont intégrés au serveur web lui-même.
Ubuntu 24.04 LTS. Un VPS avec 1 Go de RAM suffit pour une douzaine de petits sites.
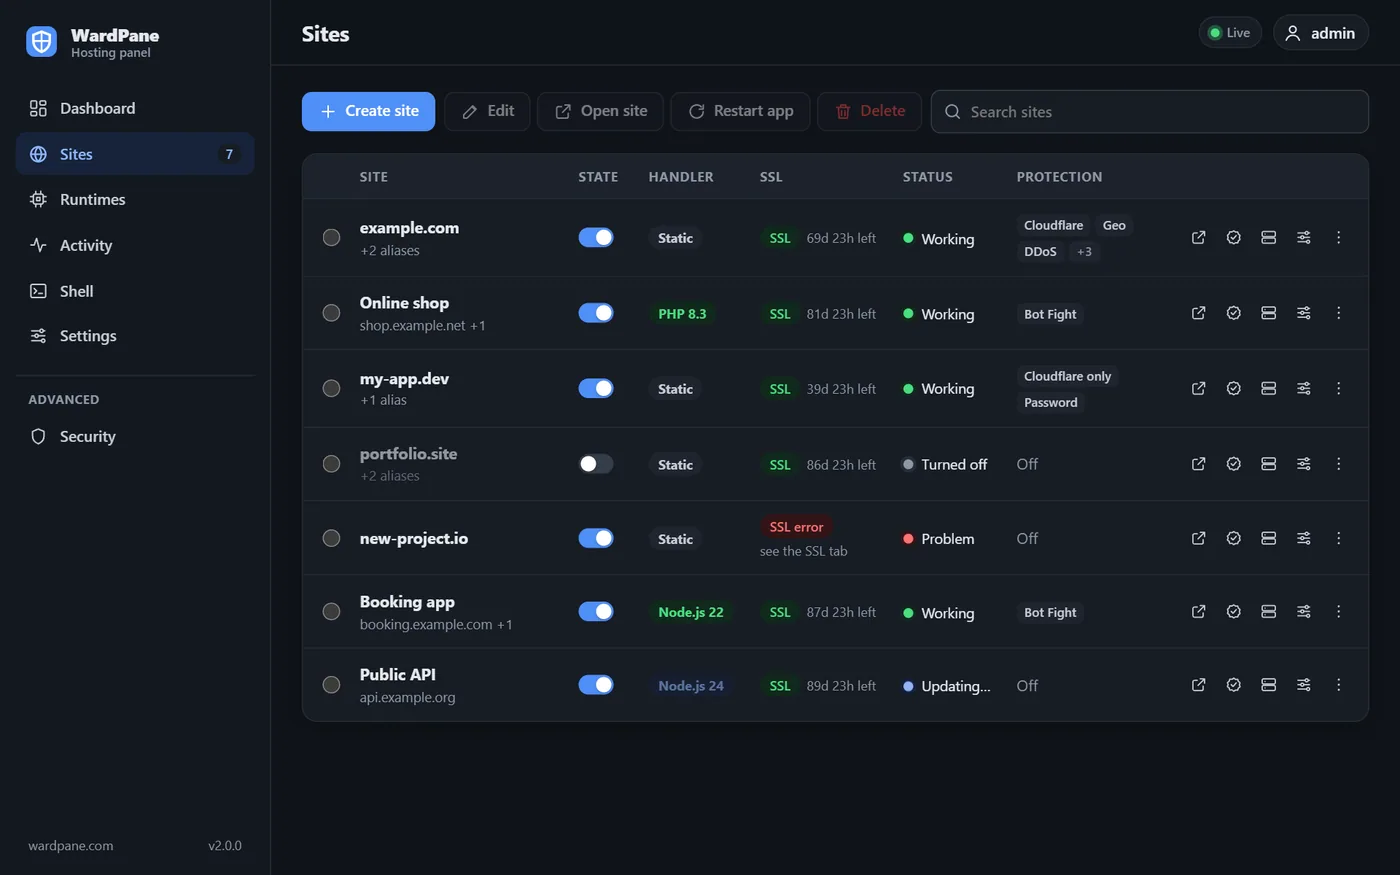
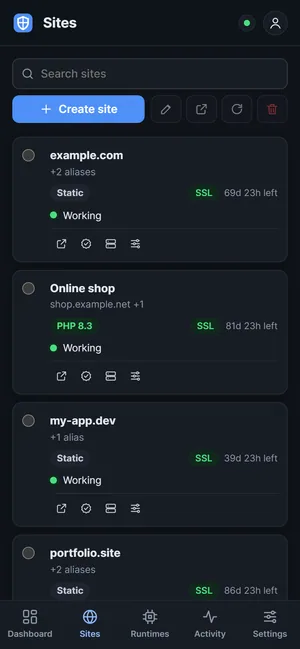
Conçu pour le premier serveur comme pour le centième
La personne qui loue son premier VPS et l'administrateur qui gère quarante serveurs utilisent le même panneau. Les valeurs par défaut fonctionnent sans réglage, et chaque option reste à un onglet de distance.
Vous n'avez jamais configuré de serveur
Le panneau démarre avec des valeurs sûres et explique ses réglages en termes simples, vous n'avez donc pas besoin de lire un manuel d'abord.
- Une seule commande pour installerCollez-la dans la console du serveur. L'installateur vérifie le système et demande votre accord avant de modifier quoi que ce soit.
- Un certificat qui s'émet tout seulFaites pointer le domaine vers le serveur et le HTTPS apparaît. Les renouvellements se font d'eux-mêmes.
- Des valeurs par défaut sûresChaque site PHP et Node.js tourne sous son propre utilisateur Linux, isolé dans un bac à sable, et le panneau lui-même tourne sans root.
- Une interface claire avec des explicationsUn tableau des sites, une page à onglets par site, de courtes explications à côté des réglages, l'anglais et le russe, et un affichage adapté au téléphone.
- Les problèmes en termes simplesLe tableau de bord et chaque site montrent ce qui demande votre attention et pourquoi, par exemple un DNS qui ne pointe pas encore vers le serveur.
Un assistant de configuration, les modes simple et Expert, des préréglages de protection et des diagnostics avec un bouton Corriger. Voir la feuille de route
Vous administrez des serveurs depuis des années
Tous les réglages sont dans le panneau, et la documentation indique pour chacun sa valeur par défaut et les fichiers qu'il modifie.
- handlers
- statique, PHP ou Node.js par site, modifiable à tout moment
- shell
- un terminal dans le navigateur
- node
- un démon PM2 par propriétaire, pm2 fonctionne depuis le shell
- php
- .htaccess avec mod_rewrite, pools php-fpm par site
- rules
- contrôles par site dans un ordre fixe et documenté
- cloudflare
- corrections de zone via l'API Cloudflare
- migrate
- export et import de chaque site en JSON
- releases
- sha256 publié et vérifié par l'installateur
- source
- AGPL-3.0, le code source dans chaque archive de version
Les contrôles passent avant votre code
WardPane répond lui-même sur les ports 80 et 443 : une requête n'atteint donc votre site qu'après les contrôles que vous avez activés, dans cet ordre.
Liste de blocage
Adresses et réseaux que vous avez bannis pour tous les sites.
Limite de débit
Les floods venant de quelques adresses reçoivent une 404 et un bannissement.
Bot Fight
Robots d'IA, scanners, faux Googlebots détectés par IP.
Géo
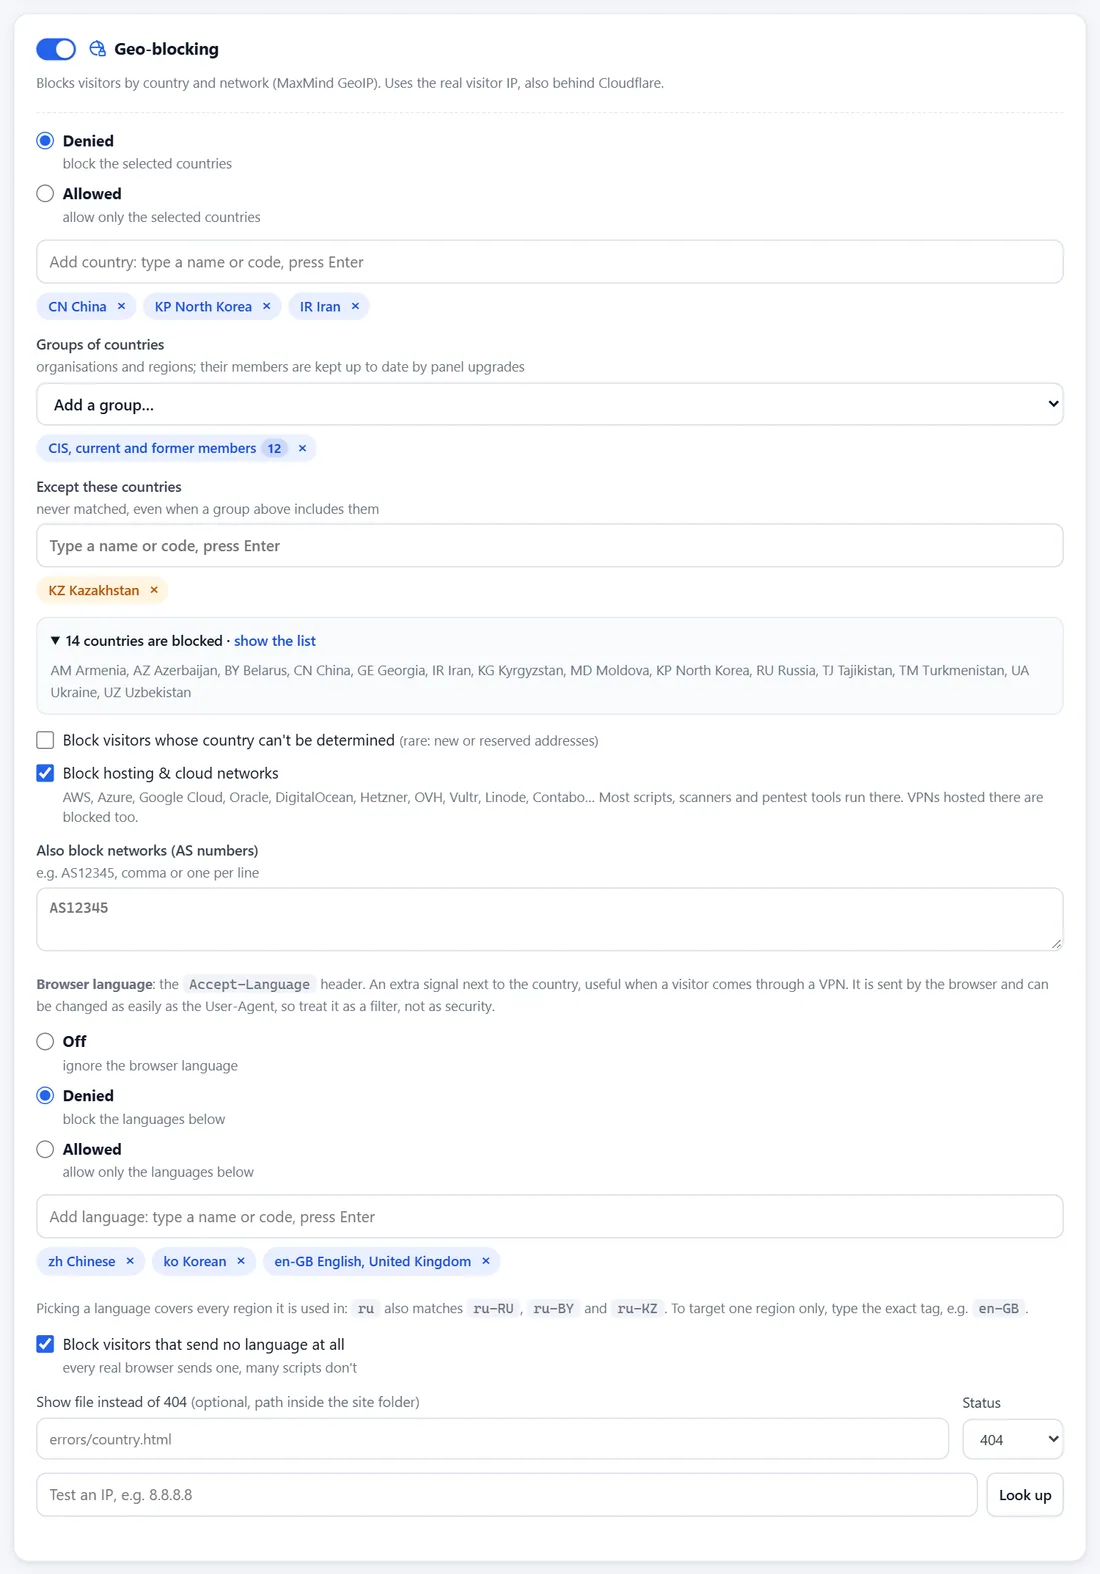
Pays, groupes comme l'UE ou la CEI, réseaux d'hébergeurs.
Lien uniquement
Le site ne s'ouvre qu'aux personnes venues par votre lien publicitaire.
Mot de passe
Une demande d'identifiants pour les brouillons et les copies de test d'un site.
Votre site
Fichiers, PHP ou votre application Node.js.
Choisissez ce qui fait tourner chaque site
Changez quand vous voulez. Les réglages des autres gestionnaires sont conservés, revenir en arrière prend donc un clic.
| Aucun gestionnairehébergement statique | PHPles versions installées sur le serveur | Node.js22 · 24 · 26, et 20 (fin de vie) | |
|---|---|---|---|
| Sert | Les fichiers du dossier du site, tels quels | Les fichiers .php, les autres en statique | Votre application ; les fichiers de public/ directement si vous le souhaitez |
| Idéal pour | Pages d'atterrissage, documentation, SPA compilées | WordPress, Laravel, sites plus anciens avec .htaccess | Express, Next.js, Nuxt, bots avec webhooks |
| S'exécute en tant que | Rien ne s'exécute | php-fpm sous son propre utilisateur Linux, isolé | PM2 sous le propriétaire du site, isolé, sur un port à partir de 10000 |
| Limites | Inutiles | Mémoire, CPU, workers, taille des envois | Mémoire, CPU, connexions sortantes |
Aucun gestionnairehébergement statique
- Sert
- Les fichiers du dossier du site, tels quels
- Idéal pour
- Pages d'atterrissage, documentation, SPA compilées
- S'exécute en tant que
- Rien ne s'exécute
- Limites
- Inutiles
PHPles versions installées sur le serveur
- Sert
- Les fichiers .php, les autres en statique
- Idéal pour
- WordPress, Laravel, sites plus anciens avec .htaccess
- S'exécute en tant que
- php-fpm sous son propre utilisateur Linux, isolé
- Limites
- Mémoire, CPU, workers, taille des envois
Node.js22 · 24 · 26, et 20 (fin de vie)
- Sert
- Votre application ; les fichiers de public/ directement si vous le souhaitez
- Idéal pour
- Express, Next.js, Nuxt, bots avec webhooks
- S'exécute en tant que
- PM2 sous le propriétaire du site, isolé, sur un port à partir de 10000
- Limites
- Mémoire, CPU, connexions sortantes
Derrière Cloudflare ou non, il voit le vrai visiteur
Derrière un CDN, un filtre qui regarde l'adresse de la connexion ne voit que des serveurs Cloudflare. WardPane tient la liste des réseaux Cloudflare (actualisée chaque jour) et applique ses règles à l'adresse du visiteur qui se trouve derrière.
- La vraie IP, seulement depuis Cloudflare
- CF-Connecting-IP n'est pris en compte que si la connexion vient d'une adresse Cloudflare. La liste des réseaux est actualisée chaque jour.
- Uniquement via Cloudflare
- Quand cet interrupteur est activé, les requêtes directes vers l'IP du serveur reçoivent une 404 et ne peuvent pas contourner le CDN.
- Pas de blocage accidentel
- Si un site derrière Cloudflare n'est pas marqué comme tel, les adresses Cloudflare ne sont jamais bannies et bénéficient d'une limite dix fois plus élevée. Le journal indique quel interrupteur activer.
- Workers comptés à part
- N'importe qui peut déployer un Cloudflare Worker. Les requêtes des Workers d'autres zones sont comptées et bannies par zone et ne partagent pas les limites de vos visiteurs.
Hébergement
Sites et alias
Jusqu'à 99 alias par site, chacun peut pointer vers son propre dossier. Les fichiers s'envoient par SFTP ou via le terminal du panneau.
Let's Encrypt sans étape manuelle
Un certificat par site, renouvelé quand il reste un tiers de sa durée de validité. Les noms dont le DNS est incorrect sont ignorés puis ajoutés une fois le DNS corrigé. L'IP du serveur a aussi son certificat.
Vérification de zone Cloudflare
Le panneau lit la zone, signale les enregistrements DNS et le mode SSL incorrects, les corrige à votre demande et maintient l'émission des certificats derrière le nuage orange.
Export et import
Tous les sites et leurs réglages tiennent dans un seul fichier JSON, que vous importez sur le nouveau serveur.
Protection
Bannissement pour les attaques évidentes seulement
Une requête vers /.env ou une URL contenant <script> fait bannir l'adresse. Un lecteur tombé sur une image cassée ou qui cherche "select from" n'est pas banni.
Faux robots bannis
Google, Bing, OpenAI et cinq autres opérateurs publient leurs plages d'IP. Un "Googlebot" venant d'une adresse hors de ces plages est banni.
Géo avec groupes
Choisissez les pays un par un ou parmi 27 groupes comme l'UE, Schengen, la CEI, l'OTAN ou les BRICS, avec des exceptions.
Connexion au panneau
Cinq tentatives échouées bloquent une adresse pendant 15 minutes. La connexion root est facultative, et le panneau peut ne répondre qu'aux adresses IP de votre liste.
Une commande sur un serveur Ubuntu vierge
$ curl -fsSL https://wardpane.com/install | sudo bash
Disponible après la sortie de la version.
Vous pouvez aussi recevoir l'archive par e-mail et lire le code avant l'installation.
Recevoir l'archive par e-mail- Votre e-mailLe script vous le demande et envoie un code à six chiffres.
- Deux confirmationsLes conditions et la politique de confidentialité, puis le consentement au traitement des données personnelles. La question sur la newsletter vaut Non par défaut.
- Un téléchargement vérifiéL'installateur vérifie le SHA-256 de l'archive avant toute exécution.
- L'adresse du panneauÀ la fin, vous obtenez https://your-ip:1500 et les informations de connexion.
Avant d'installer
Est-ce vraiment gratuit ?
Oui. WardPane est un logiciel libre sous AGPL-3.0, et chaque archive de version contient le code source complet. Utilisez-le sur autant de serveurs que vous voulez, modifiez-le et partagez-le. Si vous proposez une version modifiée comme service à d'autres, publiez vos modifications.
Je ne suis pas administrateur système. Vais-je m'en sortir ?
Oui. Une seule commande l'installe, les certificats s'émettent tout seuls, les sites tournent isolés par défaut et le panneau explique ses réglages avec de courtes indications. Un assistant de configuration et un mode simple sont prévus pour la 2.3.
Ai-je besoin de Cloudflare ?
Non. WardPane émet les certificats et filtre le trafic par lui-même. Si un site a besoin de Cloudflare, activez "Derrière Cloudflare" et le panneau prendra l'IP du visiteur transmise par Cloudflare.
Peut-il cohabiter avec un autre panneau ?
Il a besoin des ports 80 et 443 pour lui seul, utilisez donc un serveur vierge. Pour migrer un site, copiez son dossier et créez le site dans WardPane.
Protège-t-il contre les attaques DDoS ?
Il arrête les floods venant d'un petit nombre d'adresses, les scanners et les bots abusifs. Une attaque volumétrique qui sature le lien réseau ne peut être arrêtée que par votre fournisseur ou un CDN.
Pourquoi demandez-vous mon e-mail ?
Pour envoyer le lien de téléchargement et vous informer des correctifs de sécurité. Les actualités sur les versions n'arrivent que si vous les avez acceptées lors du téléchargement, et chaque e-mail contient un lien de désabonnement.