Un pannello di hosting gratuito con protezione integrata
Gestisca siti statici, PHP e Node.js sul suo server Ubuntu. Certificati, configurazione di Cloudflare e protezione da bot, scanner e flood sono integrati direttamente nel web server.
Ubuntu 24.04 LTS. Una VPS con 1 GB di RAM basta per una decina di piccoli siti.
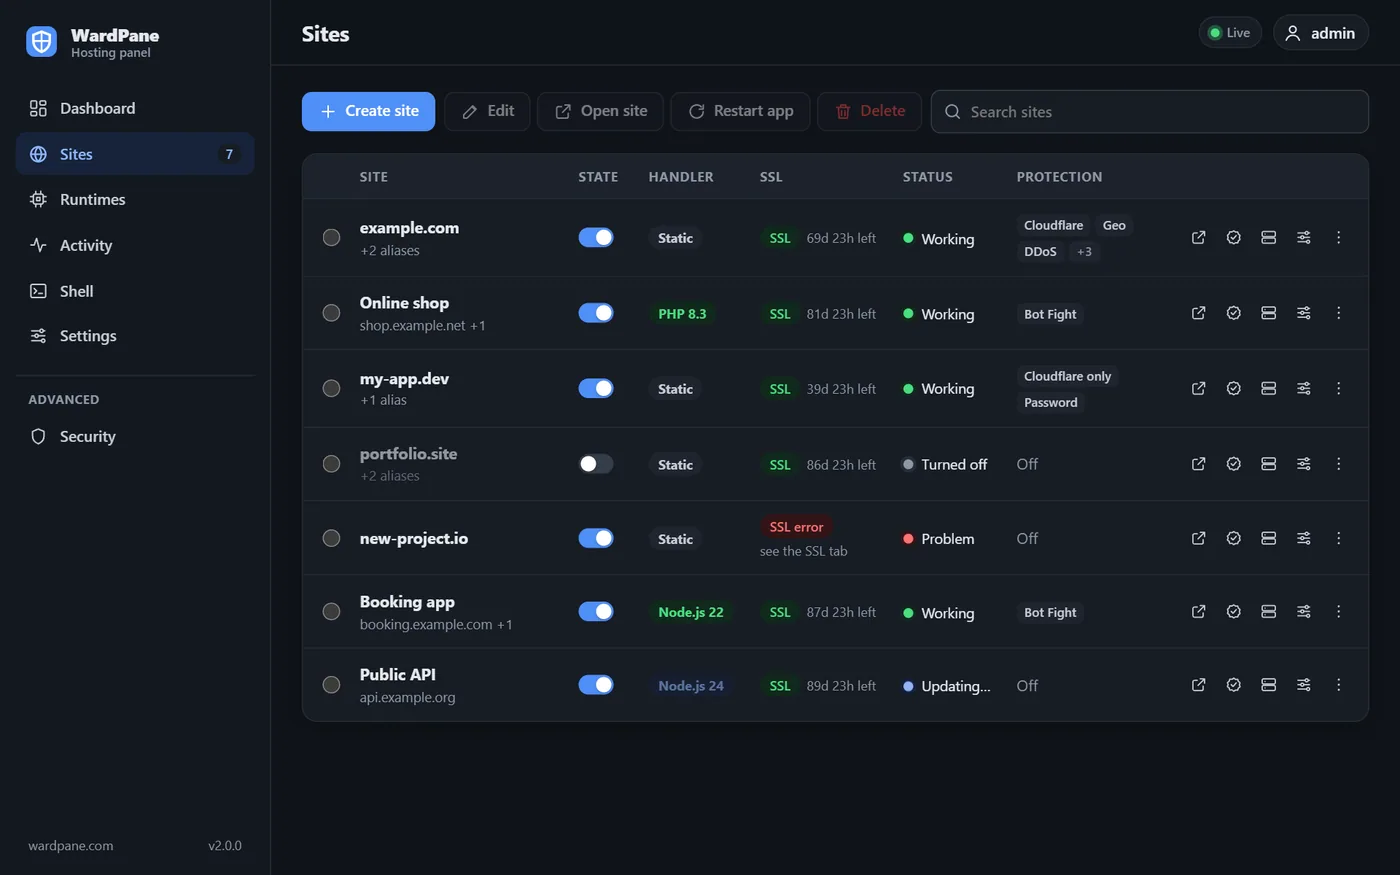
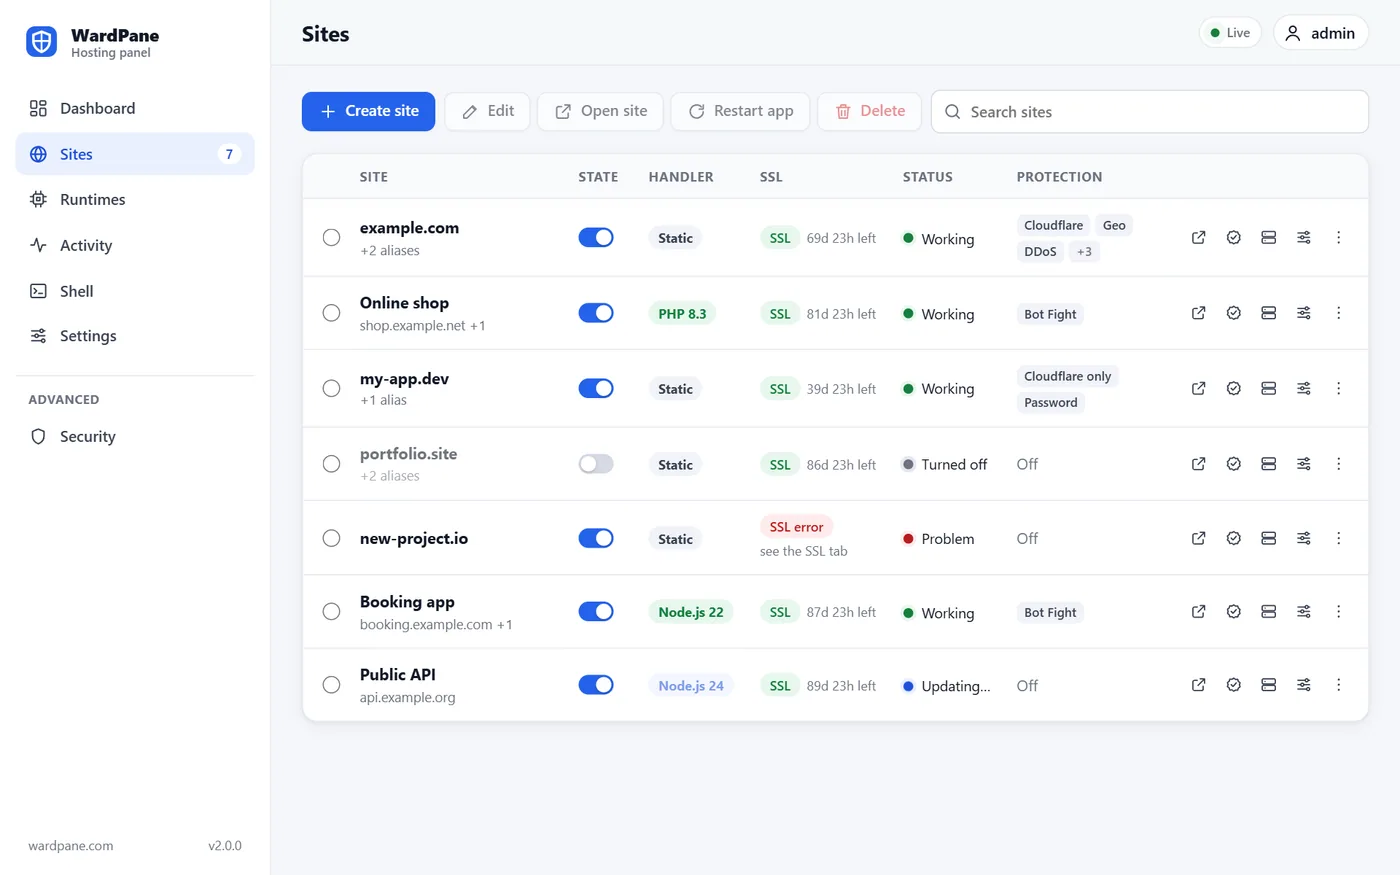
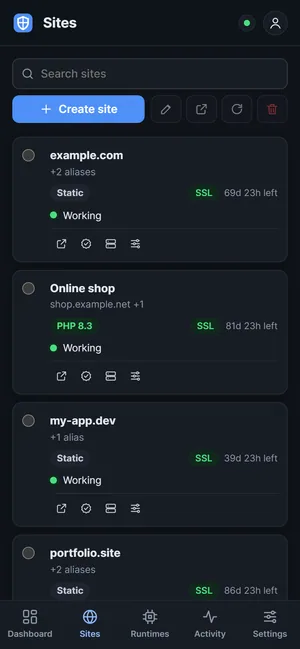
Pensato per il primo server e per il centesimo
Chi noleggia il suo primo VPS e un amministratore con quaranta server usano lo stesso pannello. I valori predefiniti funzionano senza ritocchi, e ogni opzione è a una scheda di distanza.
Non ha mai configurato un server
Il pannello parte da valori sicuri e spiega le sue impostazioni in parole semplici, quindi non serve leggere prima un manuale.
- Un comando per installareLo incolli nella console del server. Il programma di installazione controlla il sistema e chiede conferma prima di modificare qualsiasi cosa.
- Un certificato che si emette da soloPunti il dominio verso il server e l'HTTPS compare. I rinnovi avvengono da soli.
- Impostazioni predefinite sicureOgni sito PHP e Node.js gira con un proprio utente Linux in una sandbox, e il pannello stesso gira senza root.
- Un'interfaccia chiara con suggerimentiUna tabella dei siti, una pagina a schede per ogni sito, brevi suggerimenti accanto alle impostazioni, inglese e russo, e un layout per il telefono.
- Problemi in parole sempliciLa dashboard e ogni sito mostrano cosa richiede attenzione e perché, per esempio un DNS che non punta ancora al server.
Una procedura guidata, le modalità semplice ed esperto, profili di protezione e controlli di stato con un pulsante Correggi. Vedi la roadmap
Gestisce server da anni
Tutte le impostazioni sono nel pannello, e la documentazione indica per ciascuna il valore predefinito e i file che modifica.
- handlers
- statico, PHP o Node.js per sito, si cambia in qualsiasi momento
- shell
- un terminale nel browser
- node
- un daemon PM2 per proprietario, pm2 funziona dalla shell
- php
- .htaccess con mod_rewrite, pool php-fpm per sito
- rules
- controlli per sito in un ordine fisso e documentato
- cloudflare
- correzioni della zona tramite la Cloudflare API
- migrate
- esportazione e importazione di ogni sito in JSON
- releases
- sha256 pubblicato e verificato dal programma di installazione
- source
- AGPL-3.0, il codice sorgente in ogni archivio di release
I controlli vengono eseguiti prima del suo codice
WardPane risponde direttamente sulle porte 80 e 443, quindi una richiesta raggiunge il sito solo dopo i controlli che lei ha attivato, in questo ordine.
Blocklist
Indirizzi e reti bloccati per tutti i siti.
Limite di richieste
I flood da pochi indirizzi ricevono un 404 e un ban.
Bot Fight
Crawler AI, scanner, falsi Googlebot riconosciuti dall'IP.
Geo
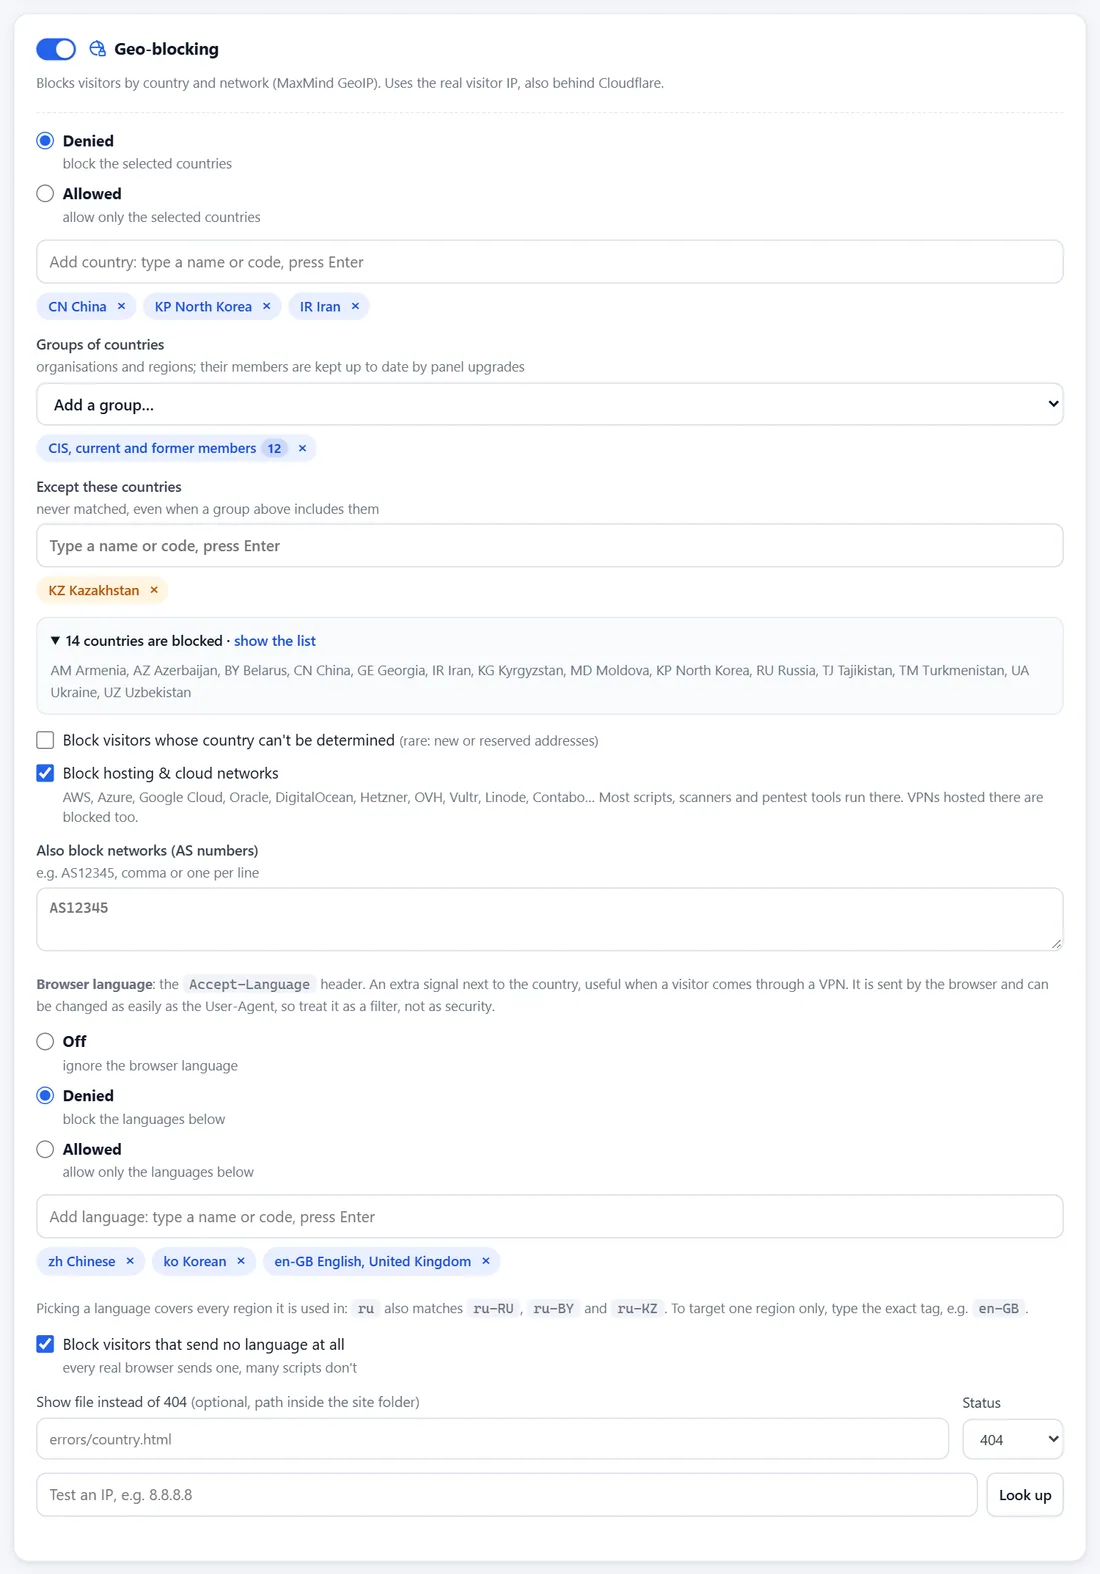
Paesi, gruppi come UE o CSI, reti di hosting.
Solo tramite link
Il sito si apre solo a chi arriva dal suo link pubblicitario.
Password
Una richiesta di accesso per bozze e copie di prova di un sito.
Il suo sito
File, PHP o la sua app Node.js.
Scelga che cosa esegue ogni sito
Può cambiare in qualsiasi momento. Le impostazioni degli altri handler vengono conservate, quindi tornare indietro richiede un clic.
| Nessun handlerhosting statico | PHPle versioni installate sul server | Node.js22 · 24 · 26, e 20 (fine vita) | |
|---|---|---|---|
| Serve | I file della cartella del sito così come sono | File .php, gli altri file come statici | La sua app; se vuole, i file in public/ direttamente |
| Adatto a | Landing page, documentazione, SPA compilate | WordPress, Laravel, siti più vecchi con .htaccess | Express, Next.js, Nuxt, bot con webhook |
| Eseguito come | Non viene eseguito nulla | php-fpm con un proprio utente Linux, in sandbox | PM2 con l'utente proprietario del sito, in sandbox, su una porta da 10000 in su |
| Limiti | Non servono | Memoria, CPU, worker, dimensione degli upload | Memoria, CPU, connessioni in uscita |
Nessun handlerhosting statico
- Serve
- I file della cartella del sito così come sono
- Adatto a
- Landing page, documentazione, SPA compilate
- Eseguito come
- Non viene eseguito nulla
- Limiti
- Non servono
PHPle versioni installate sul server
- Serve
- File .php, gli altri file come statici
- Adatto a
- WordPress, Laravel, siti più vecchi con .htaccess
- Eseguito come
- php-fpm con un proprio utente Linux, in sandbox
- Limiti
- Memoria, CPU, worker, dimensione degli upload
Node.js22 · 24 · 26, e 20 (fine vita)
- Serve
- La sua app; se vuole, i file in public/ direttamente
- Adatto a
- Express, Next.js, Nuxt, bot con webhook
- Eseguito come
- PM2 con l'utente proprietario del sito, in sandbox, su una porta da 10000 in su
- Limiti
- Memoria, CPU, connessioni in uscita
Dietro Cloudflare o no, vede il visitatore reale
Dietro una CDN, un filtro che guarda l'indirizzo della connessione vede solo server Cloudflare. WardPane tiene l'elenco delle reti Cloudflare (aggiornato ogni giorno) e applica le sue regole all'indirizzo del visitatore che c'è dietro.
- IP reale, solo da Cloudflare
- CF-Connecting-IP è considerato attendibile solo quando la connessione arriva da un indirizzo Cloudflare. L'elenco delle reti viene aggiornato ogni giorno.
- Solo tramite Cloudflare
- Con questo interruttore attivo, le richieste dirette all'IP del server ricevono un 404 e non possono aggirare la CDN.
- Nessun blocco accidentale
- Se un sito dietro Cloudflare non è indicato come tale, gli indirizzi Cloudflare non vengono mai bannati e hanno un limite dieci volte più alto. Il log indica quale interruttore attivare.
- Workers conteggiati a parte
- Chiunque può distribuire un Cloudflare Worker. Le richieste dai Worker di altre zone vengono conteggiate e bannate per zona e non condividono i limiti con i suoi visitatori.
Hosting
Siti e alias
Fino a 99 alias per sito, ciascuno può puntare a una propria cartella. I file si caricano via SFTP o dal terminale nel pannello.
Let's Encrypt senza passaggi manuali
Un certificato per sito, rinnovato quando resta un terzo della sua validità. I nomi con DNS errati vengono saltati e aggiunti quando il DNS è corretto. Anche l'IP del server riceve un certificato.
Controllo della zona Cloudflare
Il pannello legge la zona, mostra i record DNS e la modalità SSL errati, li corregge su richiesta e mantiene l'emissione dei certificati dietro la nuvola arancione.
Esportazione e importazione
Tutti i siti con le loro impostazioni finiscono in un unico file JSON, che lei importa sul nuovo server.
Protezione
Ban solo per attacchi evidenti
Una richiesta di /.env o un URL con <script> fa bannare l'indirizzo. Un lettore con un'immagine mancante o una ricerca di "select from" non viene bannato.
Falsi crawler bannati
Google, Bing, OpenAI e altri cinque operatori pubblicano i propri intervalli IP. Un "Googlebot" da un indirizzo fuori da questi intervalli viene bannato.
Geo con gruppi
Scelga i paesi uno per uno o tra 27 gruppi come UE, Schengen, CSI, NATO o BRICS, con eccezioni.
Accesso al pannello
Cinque tentativi falliti bloccano un indirizzo per 15 minuti. L'accesso come root è facoltativo, e il pannello può rispondere solo agli indirizzi IP del suo elenco.
Un comando su un server Ubuntu pulito
$ curl -fsSL https://wardpane.com/install | sudo bash
Disponibile dopo la release.
Può anche ricevere l'archivio via email e leggere il codice prima di installare.
Invia l'archivio via email- Il suo indirizzo emailLo script lo chiede e invia un codice di sei cifre.
- Due confermeCondizioni d'uso e informativa sulla privacy, poi il consenso al trattamento dei dati personali. La domanda sulla newsletter ha come risposta predefinita No.
- Un download verificatoIl programma di installazione verifica lo SHA-256 dell'archivio prima di eseguire qualsiasi cosa.
- L'indirizzo del pannelloAlla fine riceve https://your-ip:1500 e i dati di accesso.
Prima di installare
È davvero gratuito?
Sì. WardPane è software libero con licenza AGPL-3.0, e ogni archivio di release contiene il codice sorgente completo. Può usarlo su un numero qualsiasi di server, modificarlo e condividerlo. Se offre a terzi una versione modificata come servizio, deve pubblicare le sue modifiche.
Non sono un amministratore di sistema. Ce la posso fare?
Sì. Un comando lo installa, i certificati si emettono da soli, i siti girano in sandbox per impostazione predefinita e il pannello spiega le sue impostazioni con brevi suggerimenti. Una procedura guidata e una modalità semplice sono previste per la 2.3.
Serve Cloudflare?
No. WardPane emette i certificati e filtra il traffico da solo. Se un sito ha bisogno di Cloudflare, attivi "Dietro Cloudflare" e il pannello prenderà l'IP del visitatore da Cloudflare.
Può convivere con un altro pannello?
Ha bisogno delle porte 80 e 443 per sé, quindi usi un server pulito. Per trasferire un sito, copi la sua cartella e crei il sito in WardPane.
Protegge dagli attacchi DDoS?
Ferma i flood da un numero ridotto di indirizzi, gli scanner e i bot abusivi. Un attacco volumetrico che satura il collegamento di rete può essere fermato solo dal suo provider o da una CDN.
Perché chiedete il mio indirizzo email?
Per inviare il link di download e informarla delle correzioni di sicurezza. Le notizie sulle release arrivano solo se le ha richieste al momento del download, e ogni email contiene un link per annullare l'iscrizione.