보호 기능을 내장한 무료 호스팅 패널
직접 운영하는 Ubuntu 서버에서 정적, PHP, Node.js 사이트를 운영하십시오. 인증서, Cloudflare 설정, 봇과 스캐너와 플러드에 대한 방어가 웹 서버 자체에 내장되어 있습니다.
Ubuntu 24.04 LTS. RAM 1 GB의 VPS로 작은 사이트 열두 개 정도를 충분히 운영할 수 있습니다.
첫 번째 서버에도, 백 번째 서버에도
처음 VPS를 빌린 사람과 서버 마흔 대를 관리하는 관리자가 같은 패널을 씁니다. 기본값은 따로 조정하지 않아도 작동하며, 모든 옵션은 탭 하나만 열면 찾을 수 있습니다.
서버를 한 번도 설정해 본 적이 없는 분
패널은 안전한 값으로 시작하고 설정을 쉬운 말로 설명하므로, 먼저 매뉴얼을 읽을 필요가 없습니다.
- 명령어 하나로 설치서버 콘솔에 붙여 넣으십시오. 설치 프로그램은 시스템을 확인하고, 무언가를 변경하기 전에 먼저 묻습니다.
- 스스로 발급되는 인증서도메인을 서버로 연결하면 HTTPS가 적용됩니다. 갱신도 자동으로 이루어집니다.
- 안전한 기본값모든 PHP 및 Node.js 사이트는 각자의 Linux 사용자로 샌드박스 안에서 실행되며, 패널 자체도 root 없이 실행됩니다.
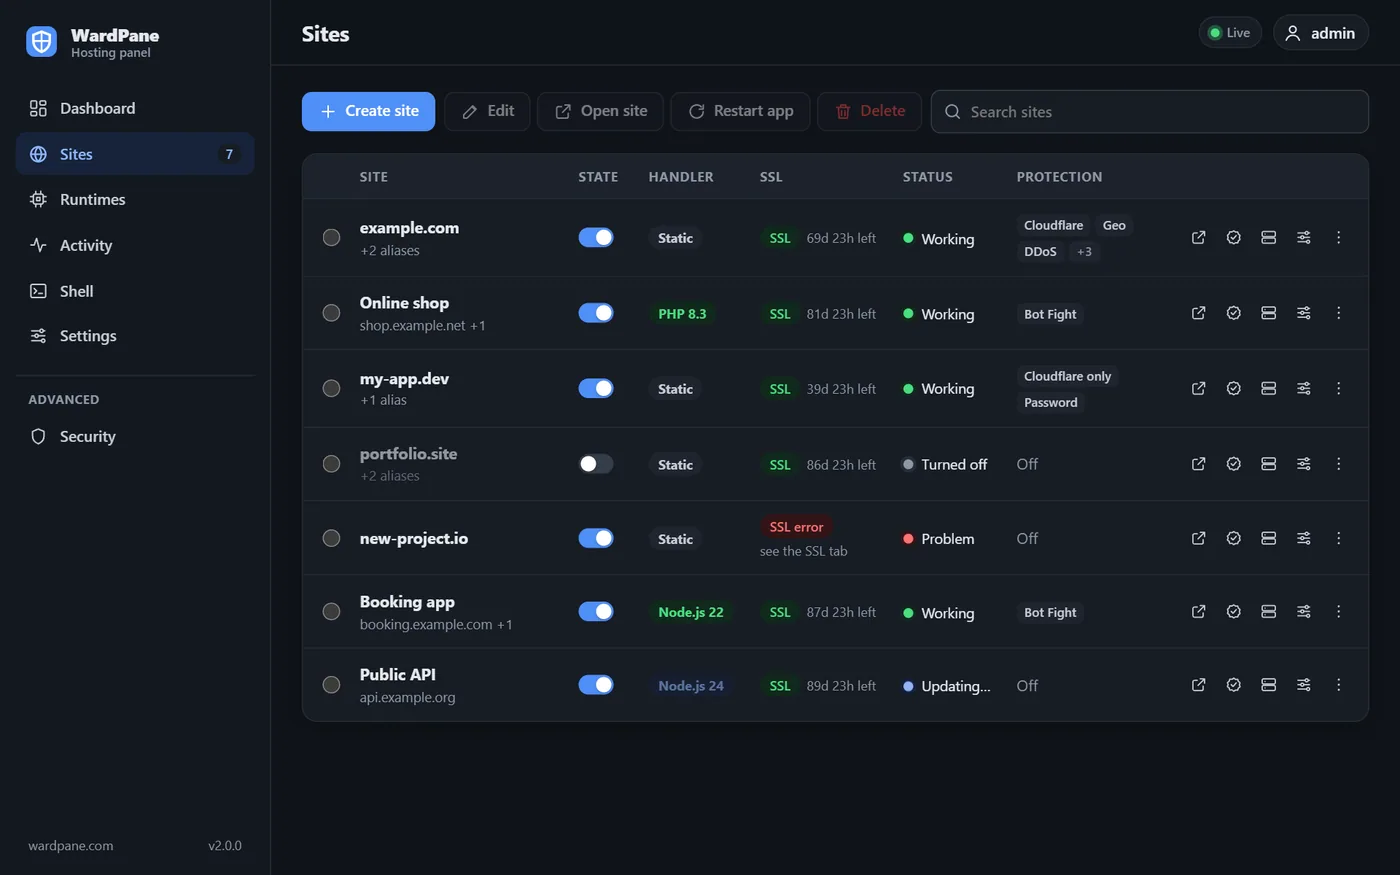
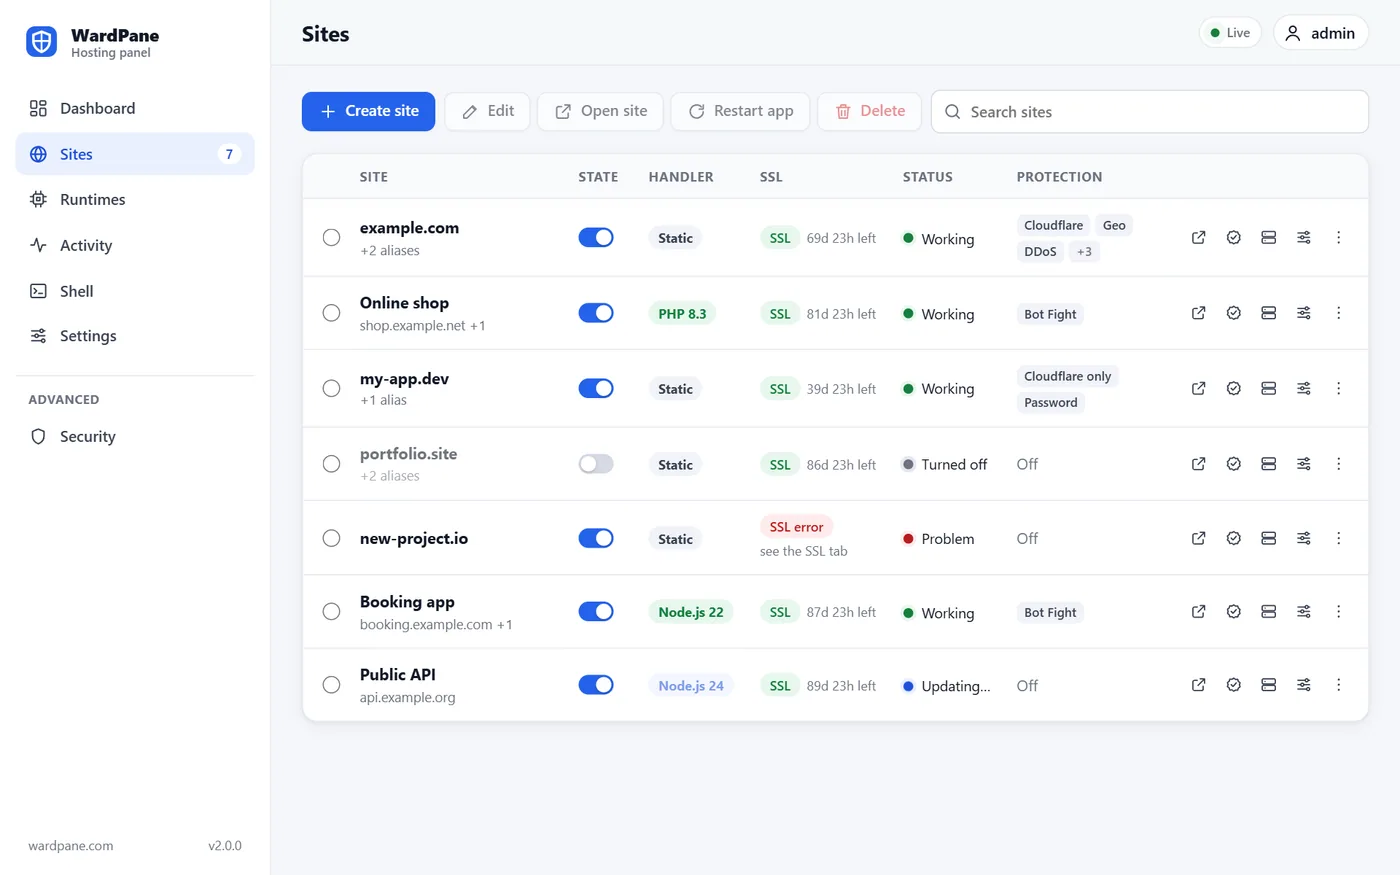
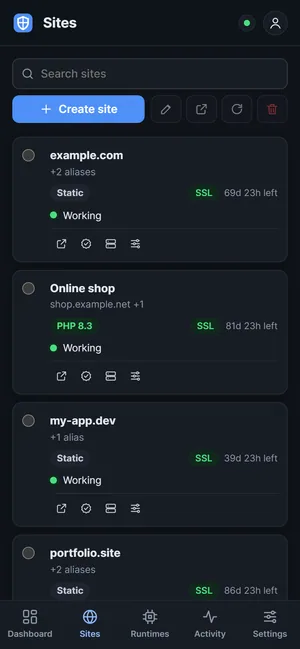
- 도움말이 있는 명확한 인터페이스사이트 표, 사이트마다 탭으로 구성된 페이지, 설정 옆의 짧은 도움말, 영어와 러시아어, 그리고 휴대폰용 레이아웃.
- 쉬운 말로 알려 주는 문제대시보드와 각 사이트에서 주의가 필요한 항목과 그 이유를 보여 줍니다. 예를 들어 아직 이 서버를 가리키지 않는 DNS가 있습니다.
설정 마법사, 간단 모드와 전문가 모드, 보호 프리셋, 수정 버튼이 있는 상태 점검. 로드맵 보기
수년간 서버를 운영해 온 분
모든 설정이 패널에 있으며, 문서에는 각 설정의 기본값과 그 설정이 변경하는 파일이 나와 있습니다.
- handlers
- 사이트별로 정적, PHP 또는 Node.js, 언제든 전환 가능
- shell
- 브라우저 안의 터미널
- node
- 소유자마다 PM2 데몬 하나, 셸에서 pm2 사용 가능
- php
- mod_rewrite를 지원하는 .htaccess, 사이트별 php-fpm 풀
- rules
- 문서화된 고정 순서로 실행되는 사이트별 검사
- cloudflare
- Cloudflare API를 통한 영역 수정
- migrate
- 모든 사이트를 JSON으로 내보내기 및 가져오기
- releases
- sha256 공개, 설치 프로그램이 확인
- source
- AGPL-3.0, 모든 릴리스 아카이브에 소스 코드 포함
코드보다 검사가 먼저 실행됩니다
WardPane이 직접 80번과 443번 포트에서 응답하므로, 요청은 켜 둔 검사를 아래 순서대로 통과한 뒤에야 사이트에 도달합니다.
차단 목록
모든 사이트에 대해 차단한 주소와 네트워크.
요청 속도 제한
소수의 주소에서 오는 플러드는 404를 받고 차단됩니다.
Bot Fight
AI 크롤러, 스캐너, IP로 판별한 가짜 Googlebot.
지역
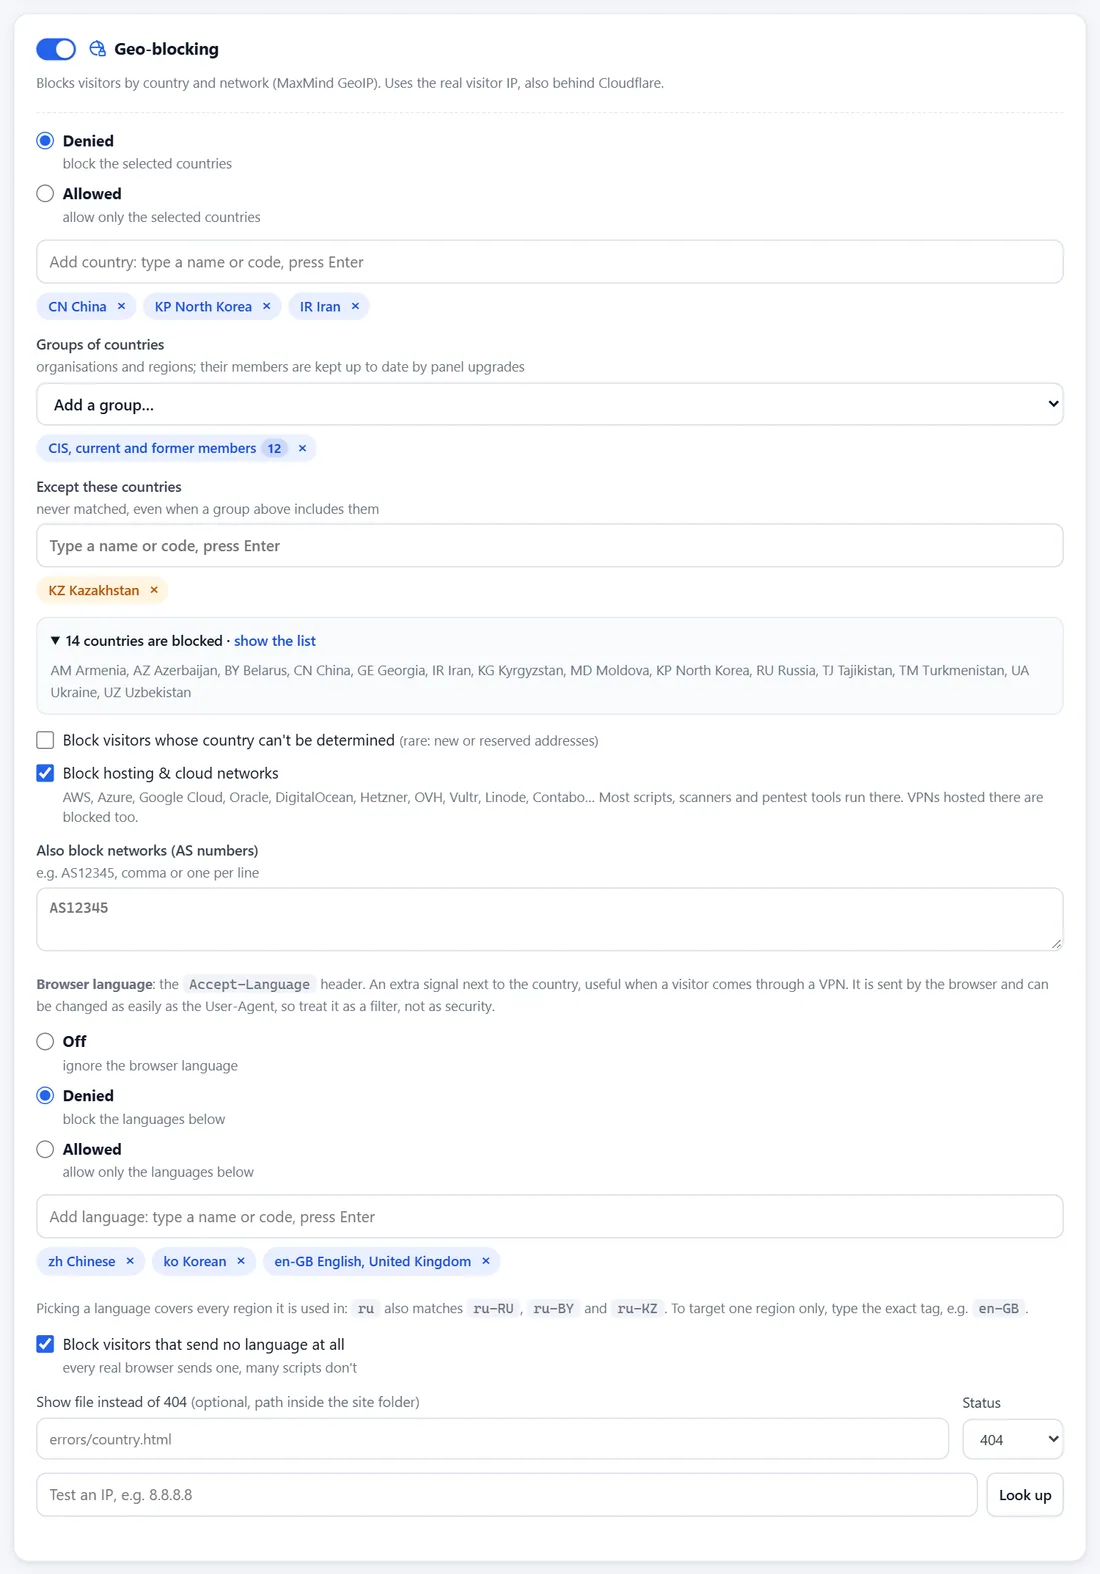
국가, EU나 CIS 같은 그룹, 호스팅 네트워크.
링크 전용
광고 링크로 들어온 사람에게만 사이트를 엽니다.
비밀번호
초안과 사이트 테스트 사본용 로그인 창.
내 사이트
파일, PHP 또는 Node.js 앱.
사이트마다 실행 방식을 선택하십시오
언제든지 전환할 수 있습니다. 다른 핸들러의 설정은 유지되므로 클릭 한 번으로 되돌릴 수 있습니다.
| 핸들러 없음정적 호스팅 | PHP서버에 설치된 버전 | Node.js22 · 24 · 26, 그리고 20(지원 종료) | |
|---|---|---|---|
| 제공 대상 | 사이트 폴더의 파일을 그대로 | .php 파일, 다른 파일은 정적으로 | 내 앱, 원하면 public/의 파일은 직접 제공 |
| 적합한 용도 | 랜딩 페이지, 문서, 빌드된 SPA | WordPress, Laravel, .htaccess를 쓰는 오래된 사이트 | Express, Next.js, Nuxt, 웹훅을 쓰는 봇 |
| 실행 주체 | 실행되는 것 없음 | 전용 Linux 사용자로 실행되는 php-fpm, 샌드박스 적용 | 사이트 소유자로 실행되는 PM2, 샌드박스 적용, 10000번부터의 포트 |
| 제한 | 필요 없음 | 메모리, CPU, 워커, 업로드 크기 | 메모리, CPU, 외부로 나가는 연결 |
핸들러 없음정적 호스팅
- 제공 대상
- 사이트 폴더의 파일을 그대로
- 적합한 용도
- 랜딩 페이지, 문서, 빌드된 SPA
- 실행 주체
- 실행되는 것 없음
- 제한
- 필요 없음
PHP서버에 설치된 버전
- 제공 대상
- .php 파일, 다른 파일은 정적으로
- 적합한 용도
- WordPress, Laravel, .htaccess를 쓰는 오래된 사이트
- 실행 주체
- 전용 Linux 사용자로 실행되는 php-fpm, 샌드박스 적용
- 제한
- 메모리, CPU, 워커, 업로드 크기
Node.js22 · 24 · 26, 그리고 20(지원 종료)
- 제공 대상
- 내 앱, 원하면 public/의 파일은 직접 제공
- 적합한 용도
- Express, Next.js, Nuxt, 웹훅을 쓰는 봇
- 실행 주체
- 사이트 소유자로 실행되는 PM2, 샌드박스 적용, 10000번부터의 포트
- 제한
- 메모리, CPU, 외부로 나가는 연결
Cloudflare 뒤에 있든 없든 실제 방문자를 봅니다
CDN 뒤에서는 연결 주소를 보는 필터에 Cloudflare 서버만 보입니다. WardPane은 Cloudflare 네트워크 목록을 유지하고(매일 갱신) 그 뒤에 있는 방문자 주소에 규칙을 적용합니다.
- 실제 IP는 Cloudflare에서 온 경우에만
- CF-Connecting-IP는 연결이 Cloudflare 주소에서 온 경우에만 신뢰합니다. 네트워크 목록은 매일 갱신됩니다.
- Cloudflare를 통해서만
- 이 스위치를 켜면 서버 IP로 직접 들어온 요청은 404를 받으며 CDN을 우회할 수 없습니다.
- 실수로 인한 차단 방지
- Cloudflare 뒤에 있는 사이트가 그렇게 표시되어 있지 않아도 Cloudflare 주소는 절대 차단되지 않으며 열 배 높은 제한을 받습니다. 어떤 스위치를 켜야 하는지는 로그에 나옵니다.
- Workers는 따로 집계
- 누구나 Cloudflare Worker를 배포할 수 있습니다. 다른 영역의 Worker에서 온 요청은 해당 영역 단위로 집계되고 차단되며, 방문자와 제한을 공유하지 않습니다.
호스팅
사이트와 별칭
사이트당 최대 99개의 별칭을 둘 수 있으며, 각 별칭은 자신만의 폴더를 가리킬 수 있습니다. 파일은 SFTP나 패널 안의 터미널로 업로드합니다.
수동 작업 없는 Let's Encrypt
사이트마다 인증서 하나를 발급하고, 유효 기간이 3분의 1 남았을 때 갱신합니다. DNS가 잘못된 이름은 건너뛰었다가 DNS가 고쳐지면 추가합니다. 서버 IP도 인증서를 받습니다.
Cloudflare 영역 점검
패널이 영역을 읽어 잘못된 DNS 레코드와 SSL 모드를 보여 주고, 요청하면 고치며, 주황색 구름 뒤에서도 인증서가 계속 발급되도록 합니다.
내보내기와 가져오기
모든 사이트와 설정이 JSON 파일 하나에 담기며, 이 파일을 새 서버에서 가져오면 됩니다.
보호
명백한 공격만 차단
/.env 요청이나 <script>가 들어 있는 URL은 해당 주소를 차단합니다. 깨진 이미지가 있는 페이지를 보는 독자나 "select from"을 검색하는 사람은 차단되지 않습니다.
가짜 크롤러 차단
Google, Bing, OpenAI와 그 밖의 운영사 다섯 곳이 IP 대역을 공개합니다. 이 대역 밖의 주소에서 온 "Googlebot"은 차단됩니다.
그룹 단위 지역 규칙
국가를 하나씩 고르거나 EU, 솅겐, CIS, NATO, BRICS 같은 27개 그룹 중에서 고르고, 예외도 지정할 수 있습니다.
패널 로그인
로그인에 다섯 번 실패한 주소는 15분간 차단됩니다. root 로그인은 선택 사항이며, 패널이 지정한 IP 주소에만 응답하도록 할 수도 있습니다.
깨끗한 Ubuntu 서버에서 명령어 하나
$ curl -fsSL https://wardpane.com/install | sudo bash
릴리스 후에 사용할 수 있습니다.
아카이브를 이메일로 받아 설치 전에 코드를 읽어 볼 수도 있습니다.
아카이브를 이메일로 받기- 이메일스크립트가 이메일을 묻고 여섯 자리 코드를 보냅니다.
- 두 가지 확인이용약관과 개인정보 처리방침, 그다음 개인정보 처리 동의. 뉴스레터 질문의 기본값은 아니요입니다.
- 확인된 다운로드무엇이든 실행하기 전에 설치 프로그램이 아카이브의 SHA-256을 확인합니다.
- 패널 주소마지막에 https://your-ip:1500 주소와 로그인 정보를 받습니다.
설치하기 전에
정말 무료입니까?
네. WardPane은 AGPL-3.0 자유 소프트웨어이며, 모든 릴리스 아카이브에 전체 소스 코드가 들어 있습니다. 서버 수에 제한 없이 사용하고, 수정하고, 공유할 수 있습니다. 수정한 버전을 다른 사람을 위한 서비스로 운영한다면 변경 사항을 공개해야 합니다.
서버 관리자가 아닌데 다룰 수 있을까요?
네. 명령어 하나로 설치되고, 인증서는 스스로 발급되며, 사이트는 기본적으로 샌드박스에서 실행되고, 패널은 짧은 도움말로 설정을 설명합니다. 설정 마법사와 간단 모드는 2.3에서 제공될 예정입니다.
Cloudflare가 필요합니까?
아니요. WardPane은 스스로 인증서를 발급하고 트래픽을 필터링합니다. 사이트에 Cloudflare가 필요하면 "Cloudflare 뒤"를 켜십시오. 그러면 패널이 Cloudflare에서 방문자 IP를 가져옵니다.
다른 패널과 함께 쓸 수 있습니까?
WardPane은 80번과 443번 포트를 직접 사용해야 하므로 깨끗한 서버를 사용하십시오. 사이트를 옮기려면 해당 폴더를 복사하고 WardPane에서 사이트를 만드십시오.
DDoS를 막아 줍니까?
소수의 주소에서 오는 플러드, 스캐너, 악의적인 봇은 막습니다. 네트워크 회선을 가득 채우는 대용량 공격은 호스팅 업체나 CDN만 막을 수 있습니다.
왜 이메일을 묻습니까?
다운로드 링크를 보내고 보안 수정 사항을 알려 드리기 위해서입니다. 릴리스 소식은 다운로드할 때 동의한 경우에만 보내며, 모든 이메일에 구독 취소 링크가 있습니다.