Um painel de hospedagem gratuito com proteção integrada
Rode sites estáticos, PHP e Node.js no seu próprio servidor Ubuntu. Certificados, configuração do Cloudflare e proteção contra bots, scanners e floods estão integrados ao próprio servidor web.
Ubuntu 24.04 LTS. Uma VPS com 1 GB de RAM basta para uma dúzia de sites pequenos.
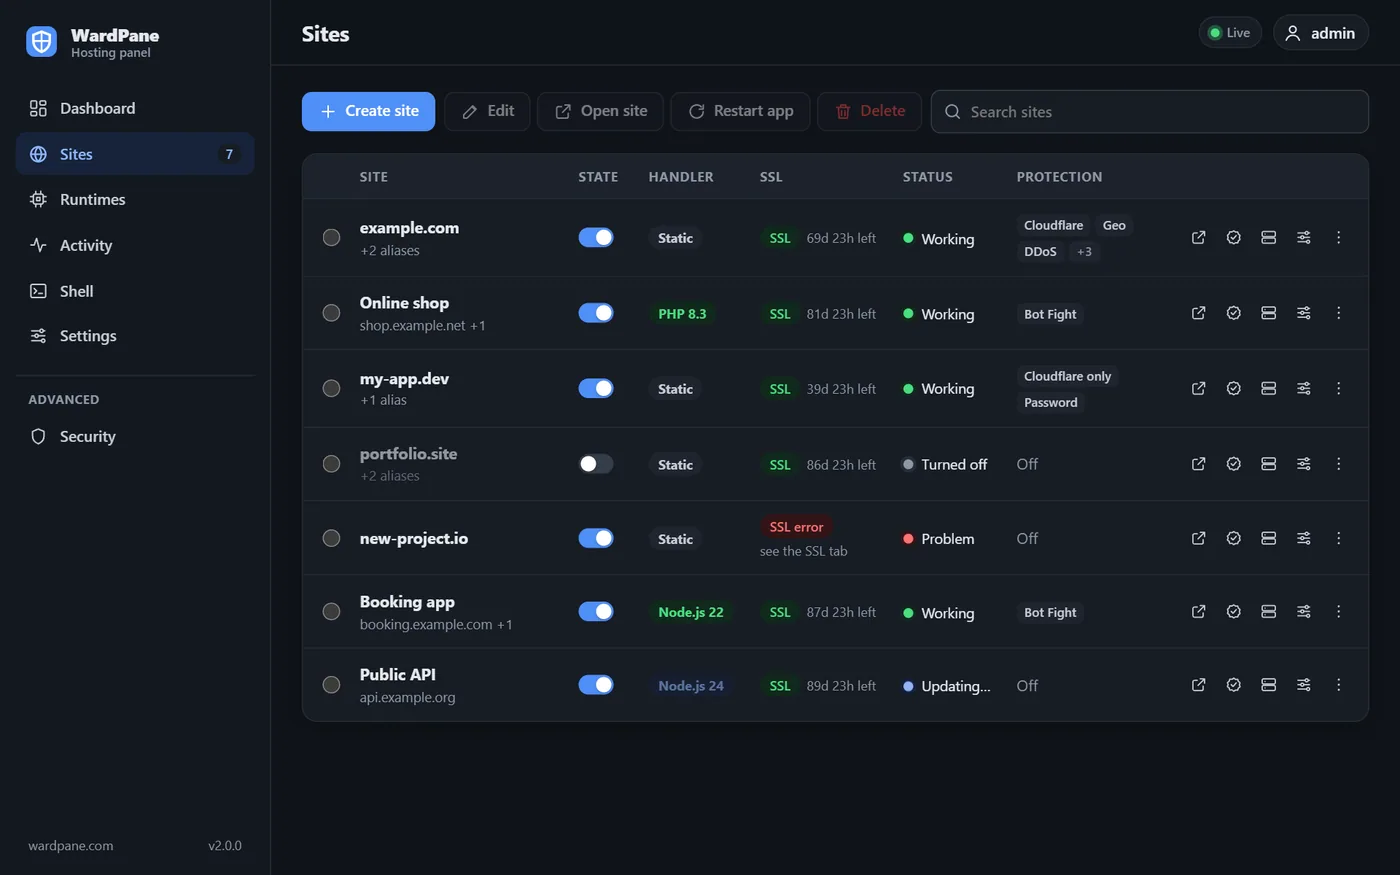
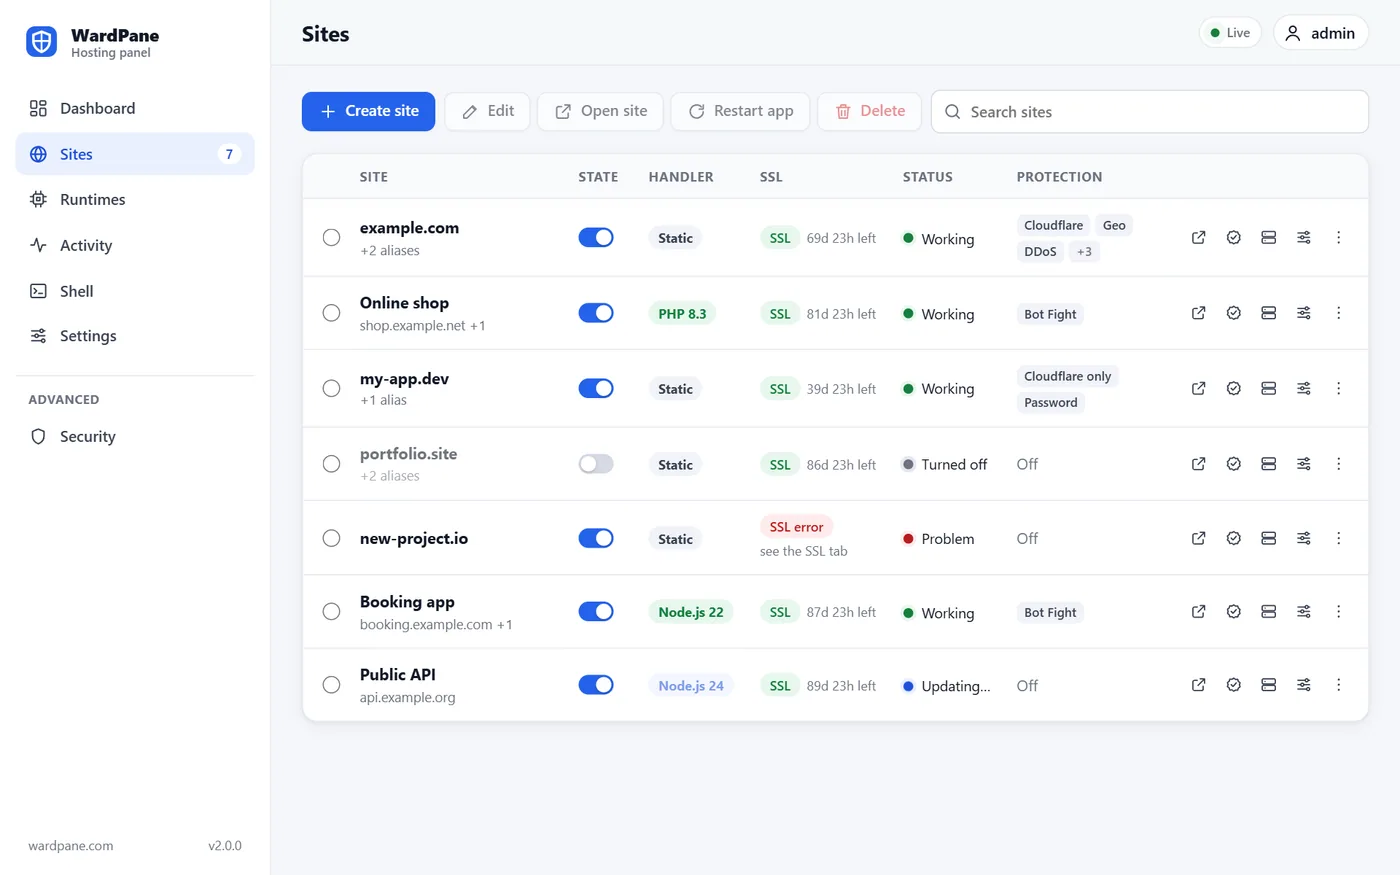
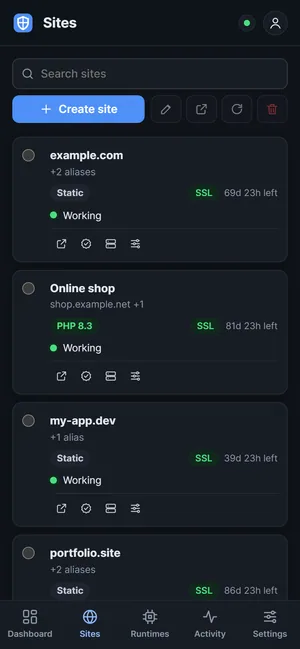
Feito para o primeiro servidor e para o centésimo
Quem aluga o primeiro VPS e um administrador com quarenta servidores usam o mesmo painel. Os padrões funcionam sem ajustes, e cada opção fica a uma aba de distância.
Você nunca configurou um servidor
O painel começa com valores seguros e explica as configurações em palavras simples, então você não precisa ler um manual antes.
- Um comando para instalarCole-o no console do servidor. O instalador verifica o sistema e pergunta antes de alterar qualquer coisa.
- Um certificado que se emite sozinhoAponte o domínio para o servidor e o HTTPS aparece. As renovações acontecem sozinhas.
- Padrões segurosCada site PHP e Node.js roda com o próprio usuário Linux, isolado, e o próprio painel roda sem root.
- Uma interface clara com dicasUma tabela de sites, uma página com abas para cada site, dicas curtas ao lado das configurações, inglês e russo, e um layout para celular.
- Problemas em palavras simplesO painel inicial e cada site mostram o que precisa de atenção e por quê, por exemplo um DNS que ainda não aponta para o servidor.
Um assistente de configuração, os modos Simples e Especialista, predefinições de proteção e verificações com botão Corrigir. Ver o roteiro
Você administra servidores há anos
Todas as configurações estão no painel, e a documentação informa o padrão de cada uma e os arquivos que ela altera.
- handlers
- estático, PHP ou Node.js por site, troque quando quiser
- shell
- um terminal no navegador
- node
- um daemon PM2 por proprietário, pm2 funciona no shell
- php
- .htaccess com mod_rewrite, pools php-fpm por site
- rules
- verificações por site em ordem fixa e documentada
- cloudflare
- correções de zona pela API do Cloudflare
- migrate
- exportação e importação de cada site em JSON
- releases
- sha256 publicado e verificado pelo instalador
- source
- AGPL-3.0, o código-fonte em cada arquivo de versão
As verificações rodam antes do seu código
O próprio WardPane atende nas portas 80 e 443, então uma requisição só chega ao seu site depois das verificações que você ativou, nesta ordem.
Lista de bloqueio
Endereços e redes que você baniu em todos os sites.
Limite de requisições
Floods de poucos endereços recebem um 404 e um banimento.
Bot Fight
Crawlers de IA, scanners, Googlebots falsos pelo IP.
Geo
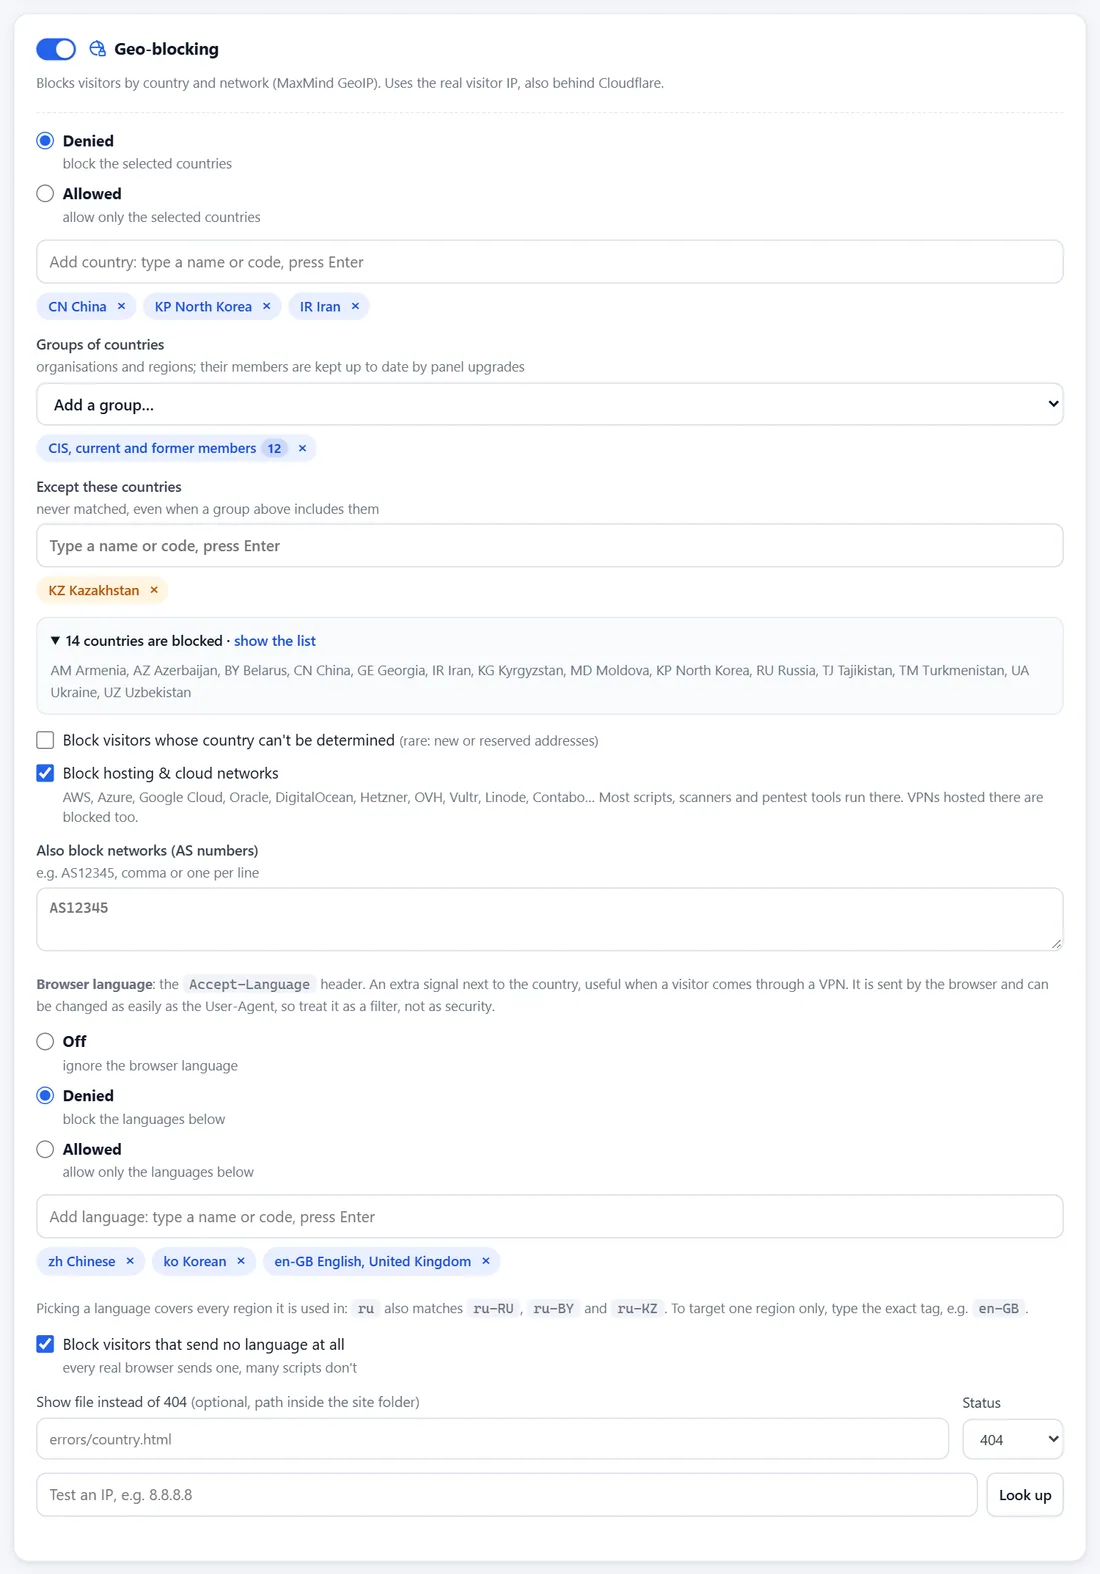
Países, grupos como UE ou CEI, redes de hospedagem.
Só com link
Abra o site apenas para quem vem do seu link de anúncio.
Senha
Uma tela de login para rascunhos e cópias de teste de um site.
Seu site
Arquivos, PHP ou o seu app Node.js.
Escolha o que roda cada site
Troque quando quiser. As configurações dos outros manipuladores são mantidas, então voltar leva um clique.
| Sem manipuladorhospedagem estática | PHPas versões instaladas no servidor | Node.js22 · 24 · 26, e 20 (fim de vida) | |
|---|---|---|---|
| Serve | Os arquivos da pasta do site como estão | Arquivos .php, os demais como estáticos | O seu app; arquivos em public/ diretamente, se você quiser |
| Bom para | Landing pages, documentação, SPAs compiladas | WordPress, Laravel, sites antigos com .htaccess | Express, Next.js, Nuxt, bots com webhooks |
| Roda como | Nada roda | php-fpm com o próprio usuário Linux, isolado | PM2 com o dono do site, isolado, em uma porta a partir de 10000 |
| Limites | Não precisa | Memória, CPU, workers, tamanho de upload | Memória, CPU, conexões de saída |
Sem manipuladorhospedagem estática
- Serve
- Os arquivos da pasta do site como estão
- Bom para
- Landing pages, documentação, SPAs compiladas
- Roda como
- Nada roda
- Limites
- Não precisa
PHPas versões instaladas no servidor
- Serve
- Arquivos .php, os demais como estáticos
- Bom para
- WordPress, Laravel, sites antigos com .htaccess
- Roda como
- php-fpm com o próprio usuário Linux, isolado
- Limites
- Memória, CPU, workers, tamanho de upload
Node.js22 · 24 · 26, e 20 (fim de vida)
- Serve
- O seu app; arquivos em public/ diretamente, se você quiser
- Bom para
- Express, Next.js, Nuxt, bots com webhooks
- Roda como
- PM2 com o dono do site, isolado, em uma porta a partir de 10000
- Limites
- Memória, CPU, conexões de saída
Atrás do Cloudflare ou não, ele vê o visitante real
Atrás de uma CDN, um filtro que olha o endereço da conexão só vê servidores do Cloudflare. O WardPane mantém a lista de redes do Cloudflare (atualizada diariamente) e aplica as regras ao endereço do visitante por trás delas.
- IP real, só vindo do Cloudflare
- O CF-Connecting-IP só é considerado confiável quando a conexão vem de um endereço do Cloudflare. A lista de redes é atualizada diariamente.
- Só através do Cloudflare
- Com este interruptor ligado, requisições diretas ao IP do servidor recebem um 404 e não conseguem contornar a CDN.
- Sem bloqueios acidentais
- Se um site atrás do Cloudflare não estiver marcado como tal, os endereços do Cloudflare nunca são banidos e recebem um limite dez vezes maior. O log diz qual interruptor ligar.
- Workers contados à parte
- Qualquer pessoa pode publicar um Cloudflare Worker. As requisições de Workers de outras zonas são contadas e banidas por essa zona e não dividem limites com os seus visitantes.
Hospedagem
Sites e aliases
Até 99 aliases por site, e cada um pode apontar para a sua própria pasta. Os arquivos sobem por SFTP ou pelo terminal do painel.
Let's Encrypt sem passos manuais
Um certificado por site, renovado quando resta um terço da validade. Nomes com DNS errado são pulados e adicionados assim que o DNS é corrigido. O IP do servidor também recebe um certificado.
Verificação de zona do Cloudflare
O painel lê a zona, mostra registros DNS e modo SSL errados, corrige quando você pede e mantém a emissão de certificados atrás da nuvem laranja.
Exportação e importação
Todos os sites com as suas configurações vão para um único arquivo JSON, que você importa no servidor novo.
Proteção
Banimento só para ataques claros
Uma requisição para /.env ou uma URL com <script> bane o endereço. Um leitor com uma imagem quebrada ou uma busca por "select from" não é banido.
Crawlers falsos banidos
Google, Bing, OpenAI e mais cinco operadores publicam as suas faixas de IP. Um "Googlebot" vindo de um endereço fora delas é banido.
Geo com grupos
Escolha países um a um ou entre 27 grupos como UE, Schengen, CEI, OTAN ou BRICS, com exceções.
Login no painel
Cinco tentativas com falha bloqueiam um endereço por 15 minutos. O login como root é opcional, e o painel pode responder só aos endereços IP da sua lista.
Um comando em um servidor Ubuntu limpo
$ curl -fsSL https://wardpane.com/install | sudo bash
Disponível após o lançamento.
Você também pode receber o arquivo por e-mail e ler o código antes de instalar.
Enviar o arquivo por e-mail- Seu e-mailO script pede o seu e-mail e envia um código de seis dígitos.
- Duas confirmaçõesTermos e política de privacidade, depois o consentimento para o tratamento de dados pessoais. A pergunta sobre a newsletter tem Não como padrão.
- Um download verificadoO instalador verifica o SHA-256 do arquivo antes que qualquer coisa seja executada.
- O endereço do painelNo final você recebe https://your-ip:1500 e os dados de login.
Antes de instalar
É gratuito mesmo?
Sim. O WardPane é software livre sob AGPL-3.0, e cada arquivo de versão contém o código-fonte completo. Use em quantos servidores quiser, modifique e compartilhe. Se você oferecer uma versão modificada como serviço para outras pessoas, publique as suas alterações.
Não sou administrador de servidores. Vou conseguir?
Sim. Um comando instala, os certificados se emitem sozinhos, os sites rodam isolados por padrão e o painel explica as configurações com dicas curtas. Um assistente de configuração e um modo Simples estão planejados para a 2.3.
Preciso do Cloudflare?
Não. O WardPane emite certificados e filtra o tráfego por conta própria. Se um site precisar do Cloudflare, ative "Atrás do Cloudflare" e o painel passa a pegar o IP do visitante pelo Cloudflare.
Ele pode conviver com outro painel?
Ele precisa das portas 80 e 443 só para ele, então use um servidor limpo. Para migrar um site, copie a pasta dele e crie o site no WardPane.
Ele protege contra DDoS?
Ele barra floods de um pequeno número de endereços, scanners e bots abusivos. Um ataque volumétrico que satura o link de rede só pode ser contido pelo seu provedor ou por uma CDN.
Por que vocês pedem o meu e-mail?
Para enviar o link de download e avisar sobre correções de segurança. Novidades sobre versões só chegam se você aceitou recebê-las ao baixar, e todo e-mail tem um link para cancelar a inscrição.