Darmowy panel hostingowy z wbudowaną ochroną
Uruchamiaj strony statyczne, PHP i Node.js na własnym serwerze Ubuntu. Certyfikaty, konfiguracja Cloudflare i ochrona przed botami, skanerami i floodem są wbudowane bezpośrednio w serwer WWW.
Ubuntu 24.04 LTS. VPS z 1 GB RAM wystarczy na kilkanaście małych stron.
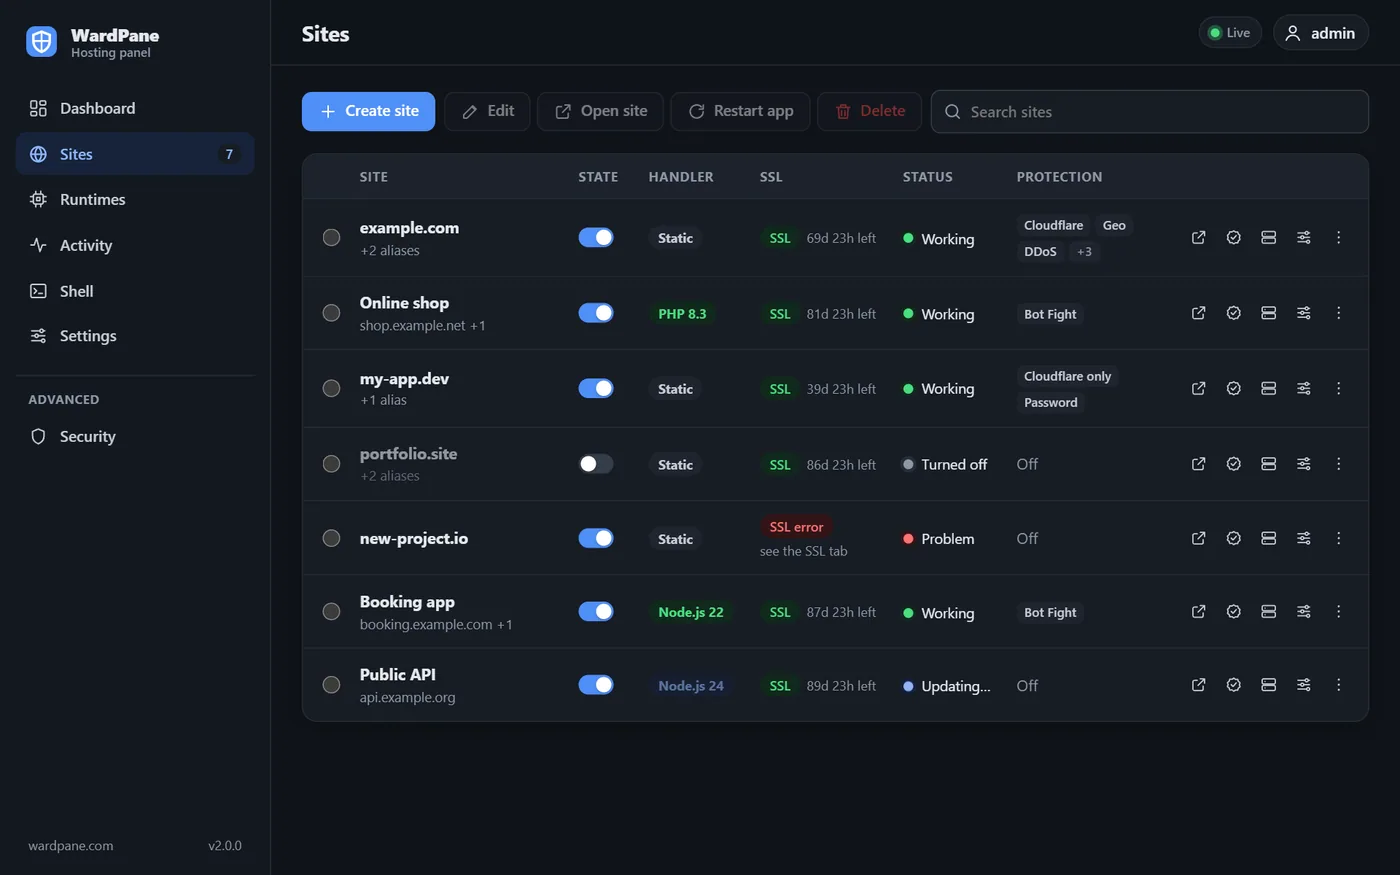
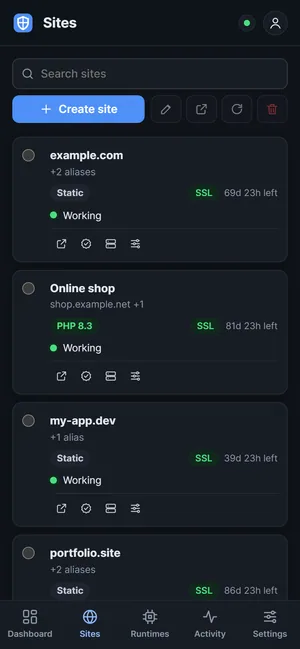
Dla pierwszego serwera i dla setnego
Z tego samego panelu korzysta ktoś, kto wynajął pierwszy VPS, i administrator z czterdziestoma serwerami. Wartości domyślne działają bez dostrajania, a do każdej opcji wystarczy przejść na jedną kartę.
Pierwszy raz konfigurujesz serwer
Panel zaczyna od bezpiecznych wartości i wyjaśnia ustawienia prostymi słowami, więc nie musisz najpierw czytać podręcznika.
- Jedno polecenie do instalacjiWklej je do konsoli serwera. Instalator sprawdza system i pyta, zanim cokolwiek zmieni.
- Certyfikat, który wystawia się samSkieruj domenę na serwer, a pojawi się HTTPS. Odnowienia odbywają się same.
- Bezpieczne ustawienia domyślneKażda strona PHP i Node.js działa na własnym użytkowniku Linux w piaskownicy, a sam panel działa bez roota.
- Przejrzysty interfejs z podpowiedziamiTabela stron, osobna strona z kartami dla każdej strony, krótkie podpowiedzi przy ustawieniach, angielski i rosyjski oraz układ na telefon.
- Problemy prostymi słowamiPulpit i każda strona pokazują, co wymaga uwagi i dlaczego, na przykład DNS, który jeszcze nie wskazuje na serwer.
Kreator konfiguracji, tryb prosty i tryb eksperta, gotowe zestawy ochrony oraz kontrole stanu z przyciskiem Napraw. Zobacz plan rozwoju
Administrujesz serwerami od lat
Każde ustawienie jest w panelu, a dokumentacja podaje jego wartość domyślną i pliki, które zmienia.
- handlers
- statyczna, PHP lub Node.js dla każdej strony, zmiana w dowolnej chwili
- shell
- terminal w przeglądarce
- node
- jeden demon PM2 na właściciela, pm2 działa z powłoki
- php
- .htaccess z mod_rewrite, osobne pule php-fpm dla każdej strony
- rules
- kontrole dla każdej strony w stałej, udokumentowanej kolejności
- cloudflare
- poprawki strefy przez Cloudflare API
- migrate
- eksport i import każdej strony jako JSON
- releases
- publikowane sha256, sprawdzane przez instalator
- source
- AGPL-3.0, pełny kod źródłowy w każdym archiwum wydania
Kontrole działają, zanim zadziała Twój kod
WardPane sam odpowiada na portach 80 i 443, więc żądanie dociera do Twojej strony dopiero po włączonych przez Ciebie kontrolach, w tej kolejności.
Czarna lista
Adresy i sieci zablokowane przez Ciebie dla wszystkich stron.
Limit żądań
Flood z kilku adresów dostaje 404 i blokadę.
Bot Fight
Crawlery AI, skanery, fałszywe Googleboty wykryte po IP.
Geo
Kraje, grupy takie jak UE czy WNP, sieci hostingowe.
Tylko z linkiem
Strona otwarta tylko dla osób z Twojego linku reklamowego.
Hasło
Okno logowania dla wersji roboczych i testowych kopii strony.
Twoja strona
Pliki, PHP lub Twoja aplikacja Node.js.
Wybierz, co obsługuje każdą stronę
Zmieniaj w dowolnym momencie. Ustawienia pozostałych handlerów są zachowywane, więc powrót zajmuje jedno kliknięcie.
| Bez handlerahosting statyczny | PHPwersje zainstalowane na serwerze | Node.js22 · 24 · 26 oraz 20 (koniec wsparcia) | |
|---|---|---|---|
| Serwuje | Pliki z folderu strony w niezmienionej postaci | Pliki .php, pozostałe pliki jako statyczne | Twoją aplikację; jeśli chcesz, pliki z public/ bezpośrednio |
| Dobry do | Stron docelowych, dokumentacji, zbudowanych SPA | WordPress, Laravel, starszych stron z .htaccess | Express, Next.js, Nuxt, botów z webhookami |
| Działa jako | Nic nie jest uruchamiane | php-fpm na własnym użytkowniku Linux, w piaskownicy | PM2 na właścicielu strony, w piaskownicy, na porcie od 10000 |
| Limity | Niepotrzebne | Pamięć, CPU, procesy robocze, rozmiar przesyłanych plików | Pamięć, CPU, połączenia wychodzące |
Bez handlerahosting statyczny
- Serwuje
- Pliki z folderu strony w niezmienionej postaci
- Dobry do
- Stron docelowych, dokumentacji, zbudowanych SPA
- Działa jako
- Nic nie jest uruchamiane
- Limity
- Niepotrzebne
PHPwersje zainstalowane na serwerze
- Serwuje
- Pliki .php, pozostałe pliki jako statyczne
- Dobry do
- WordPress, Laravel, starszych stron z .htaccess
- Działa jako
- php-fpm na własnym użytkowniku Linux, w piaskownicy
- Limity
- Pamięć, CPU, procesy robocze, rozmiar przesyłanych plików
Node.js22 · 24 · 26 oraz 20 (koniec wsparcia)
- Serwuje
- Twoją aplikację; jeśli chcesz, pliki z public/ bezpośrednio
- Dobry do
- Express, Next.js, Nuxt, botów z webhookami
- Działa jako
- PM2 na właścicielu strony, w piaskownicy, na porcie od 10000
- Limity
- Pamięć, CPU, połączenia wychodzące
Za Cloudflare czy nie, widzi prawdziwego odwiedzającego
Za CDN filtr, który patrzy na adres połączenia, widzi tylko serwery Cloudflare. WardPane przechowuje listę sieci Cloudflare (odświeżaną codziennie) i stosuje swoje reguły do adresu odwiedzającego, który się za nimi kryje.
- Prawdziwy IP, tylko od Cloudflare
- CF-Connecting-IP jest zaufany tylko wtedy, gdy połączenie pochodzi z adresu Cloudflare. Lista sieci jest odświeżana codziennie.
- Tylko przez Cloudflare
- Gdy ten przełącznik jest włączony, bezpośrednie żądania na IP serwera dostają 404 i nie mogą ominąć CDN.
- Bez przypadkowych blokad
- Jeśli strona za Cloudflare nie jest tak oznaczona, adresy Cloudflare nigdy nie są blokowane i dostają dziesięciokrotnie wyższy limit. Log podaje, który przełącznik włączyć.
- Workery liczone osobno
- Każdy może wdrożyć Cloudflare Worker. Żądania z Workerów innych stref są liczone i blokowane według tej strefy i nie dzielą limitów z Twoimi odwiedzającymi.
Hosting
Strony i aliasy
Do 99 aliasów na stronę, każdy może wskazywać na własny folder. Pliki wgrywasz przez SFTP lub terminal w panelu.
Let's Encrypt bez ręcznych kroków
Jeden certyfikat na stronę, odnawiany, gdy zostaje jedna trzecia okresu ważności. Nazwy z błędnym DNS są pomijane i dodawane, gdy DNS zostanie poprawiony. IP serwera też dostaje certyfikat.
Sprawdzanie strefy Cloudflare
Panel odczytuje strefę, pokazuje błędne rekordy DNS i tryb SSL, na żądanie je poprawia i dba o to, by certyfikaty były wystawiane za pomarańczową chmurką.
Eksport i import
Wszystkie strony z ustawieniami trafiają do jednego pliku JSON, który importujesz na nowym serwerze.
Ochrona
Blokady tylko za wyraźne ataki
Żądanie /.env albo URL z <script> blokuje adres. Czytelnik z uszkodzonym obrazkiem albo wyszukiwaniem „select from” nie zostaje zablokowany.
Blokowanie fałszywych crawlerów
Google, Bing, OpenAI i pięciu innych operatorów publikuje swoje zakresy IP. „Googlebot” z adresu spoza tych zakresów zostaje zablokowany.
Geo z grupami
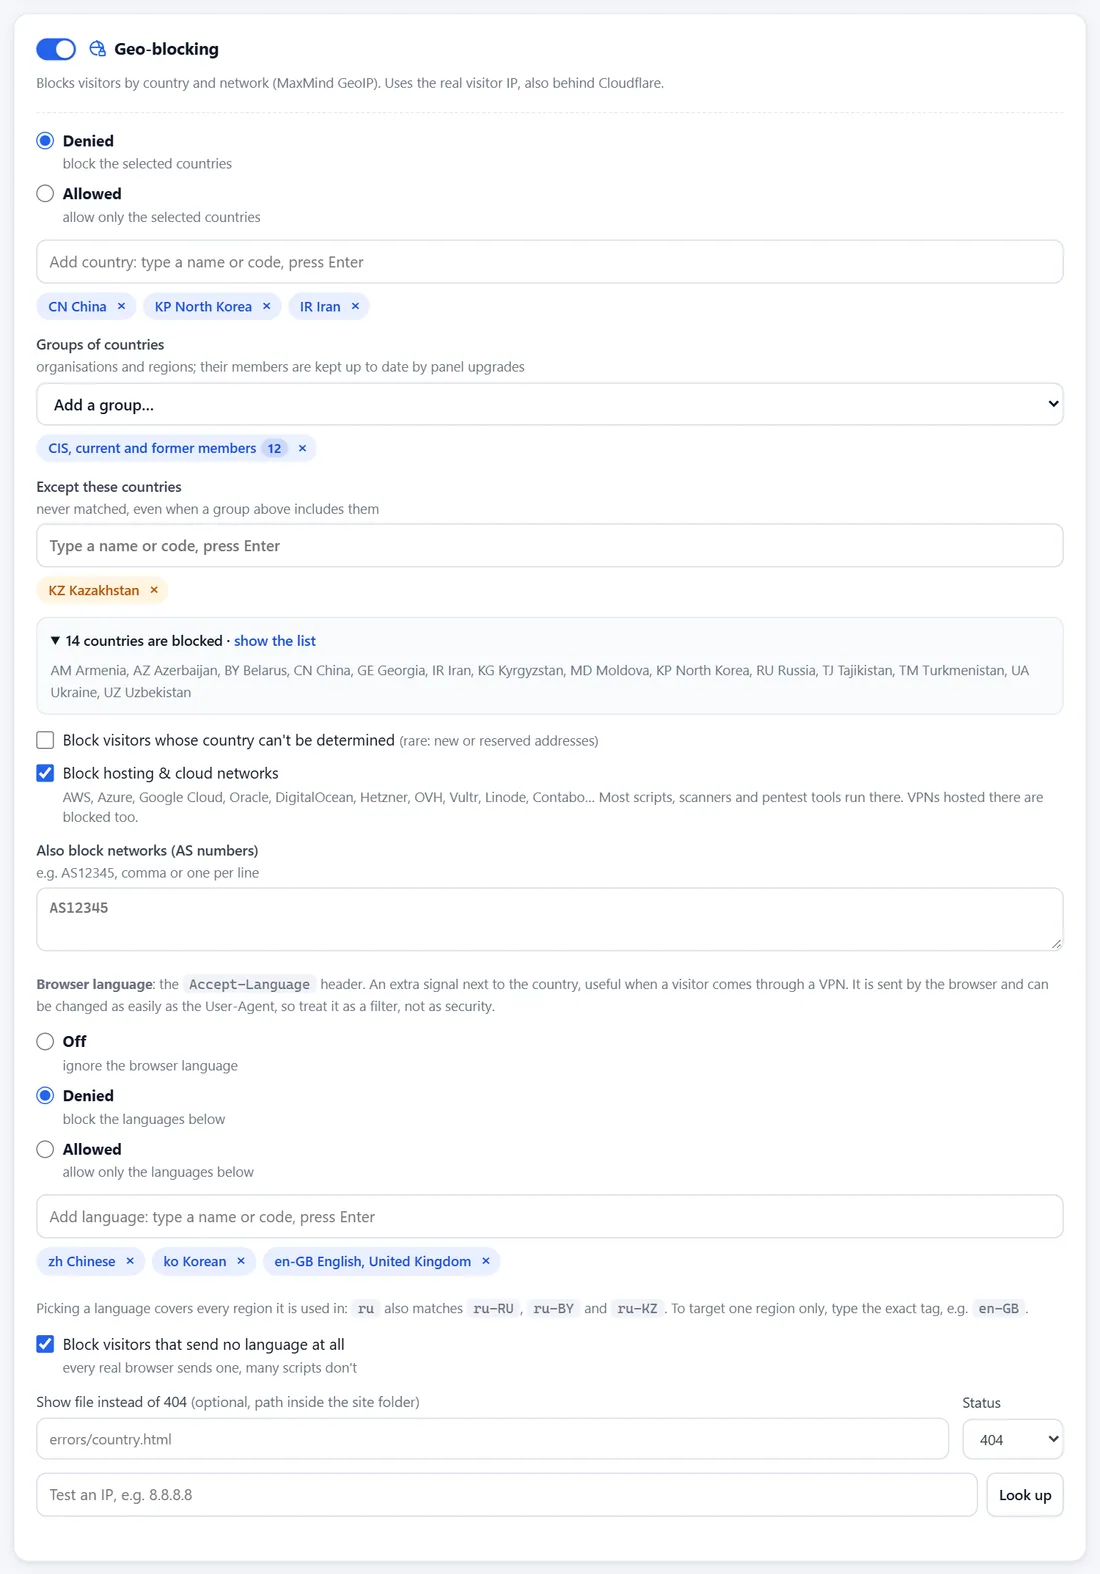
Wybieraj kraje pojedynczo albo jedną z 27 grup, np. UE, strefę Schengen, WNP, NATO lub BRICS, z wyjątkami.
Logowanie do panelu
Pięć nieudanych prób blokuje adres na 15 minut. Logowanie jako root jest opcjonalne, a panel może odpowiadać tylko adresom IP z Twojej listy.
Jedno polecenie na czystym serwerze Ubuntu
$ curl -fsSL https://wardpane.com/install | sudo bash
Dostępne po wydaniu.
Możesz też otrzymać archiwum e-mailem i przeczytać kod przed instalacją.
Wyślij mi archiwum- Twój e-mailSkrypt prosi o adres i wysyła sześciocyfrowy kod.
- Dwa potwierdzeniaWarunki i polityka prywatności, a potem zgoda na przetwarzanie danych osobowych. Pytanie o newsletter ma domyślną odpowiedź Nie.
- Sprawdzone pobieranieInstalator sprawdza SHA-256 archiwum, zanim cokolwiek zostanie uruchomione.
- Adres paneluNa końcu dostajesz https://your-ip:1500 i dane logowania.
Zanim zainstalujesz
Czy to naprawdę darmowe?
Tak. WardPane to wolne oprogramowanie na licencji AGPL-3.0, a każde archiwum wydania zawiera pełny kod źródłowy. Używaj go na dowolnej liczbie serwerów, zmieniaj go i udostępniaj. Jeśli udostępniasz zmienioną wersję innym jako usługę, opublikuj swoje zmiany.
Nie znam się na administrowaniu serwerami. Czy sobie poradzę?
Tak. Jedno polecenie go instaluje, certyfikaty wystawiają się same, strony domyślnie działają w piaskownicach, a panel wyjaśnia swoje ustawienia krótkimi podpowiedziami. Kreator konfiguracji i tryb prosty są zaplanowane w 2.3.
Czy potrzebuję Cloudflare?
Nie. WardPane sam wystawia certyfikaty i filtruje ruch. Jeśli strona potrzebuje Cloudflare, włącz „Za Cloudflare”, a panel będzie brał z niego IP odwiedzającego.
Czy może działać obok innego panelu?
Potrzebuje dla siebie portów 80 i 443, więc użyj czystego serwera. Aby przenieść stronę, skopiuj jej folder i utwórz stronę w WardPane.
Czy chroni przed DDoS?
Zatrzymuje flood z niewielkiej liczby adresów, skanery i uciążliwe boty. Atak wolumetryczny, który zapycha łącze sieciowe, może zatrzymać tylko Twój dostawca lub CDN.
Dlaczego prosicie o mój e-mail?
Aby wysłać link do pobrania i informować o poprawkach bezpieczeństwa. Nowości o wydaniach przychodzą tylko wtedy, gdy zgoda na nie została wyrażona przy pobieraniu, a każdy e-mail zawiera link do wypisania się.